 jenderal92/shadow-vault
Shadow Vault – Aggiungi utenti shadow con hash SHA-512, corrispondenza automatica dell'aging, multipli fallback di scrittura.

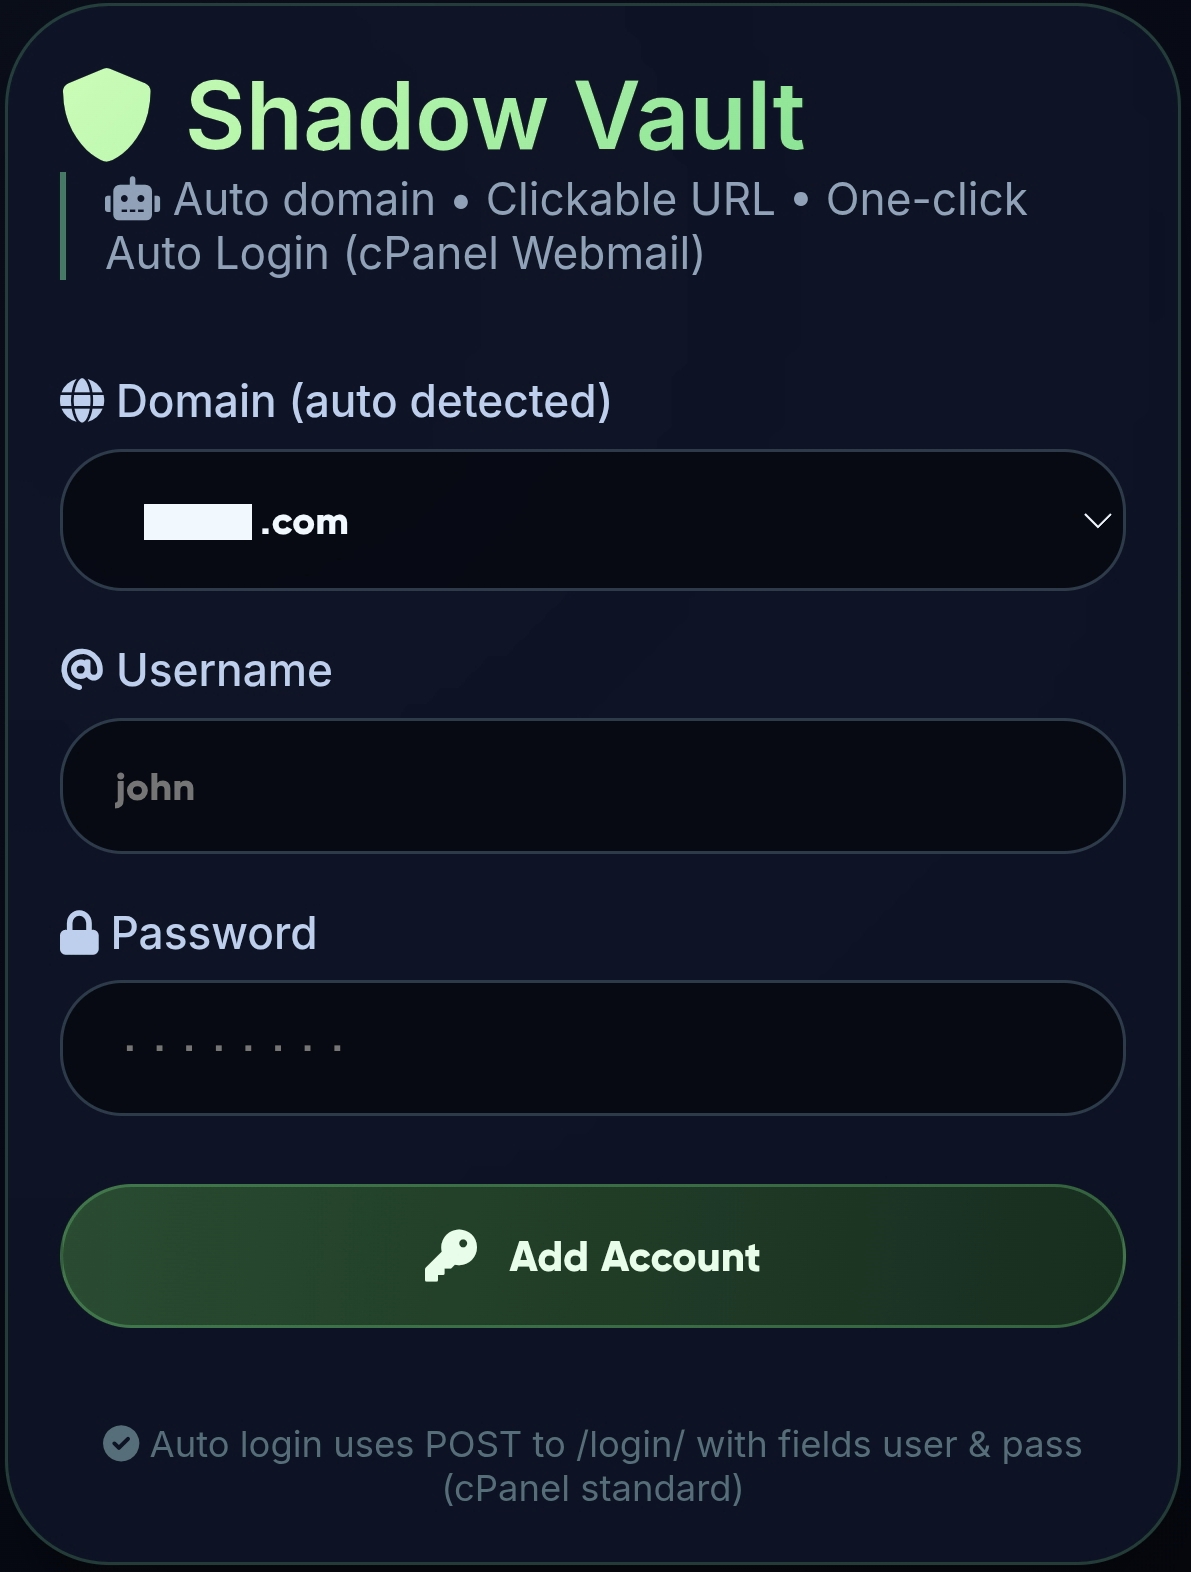
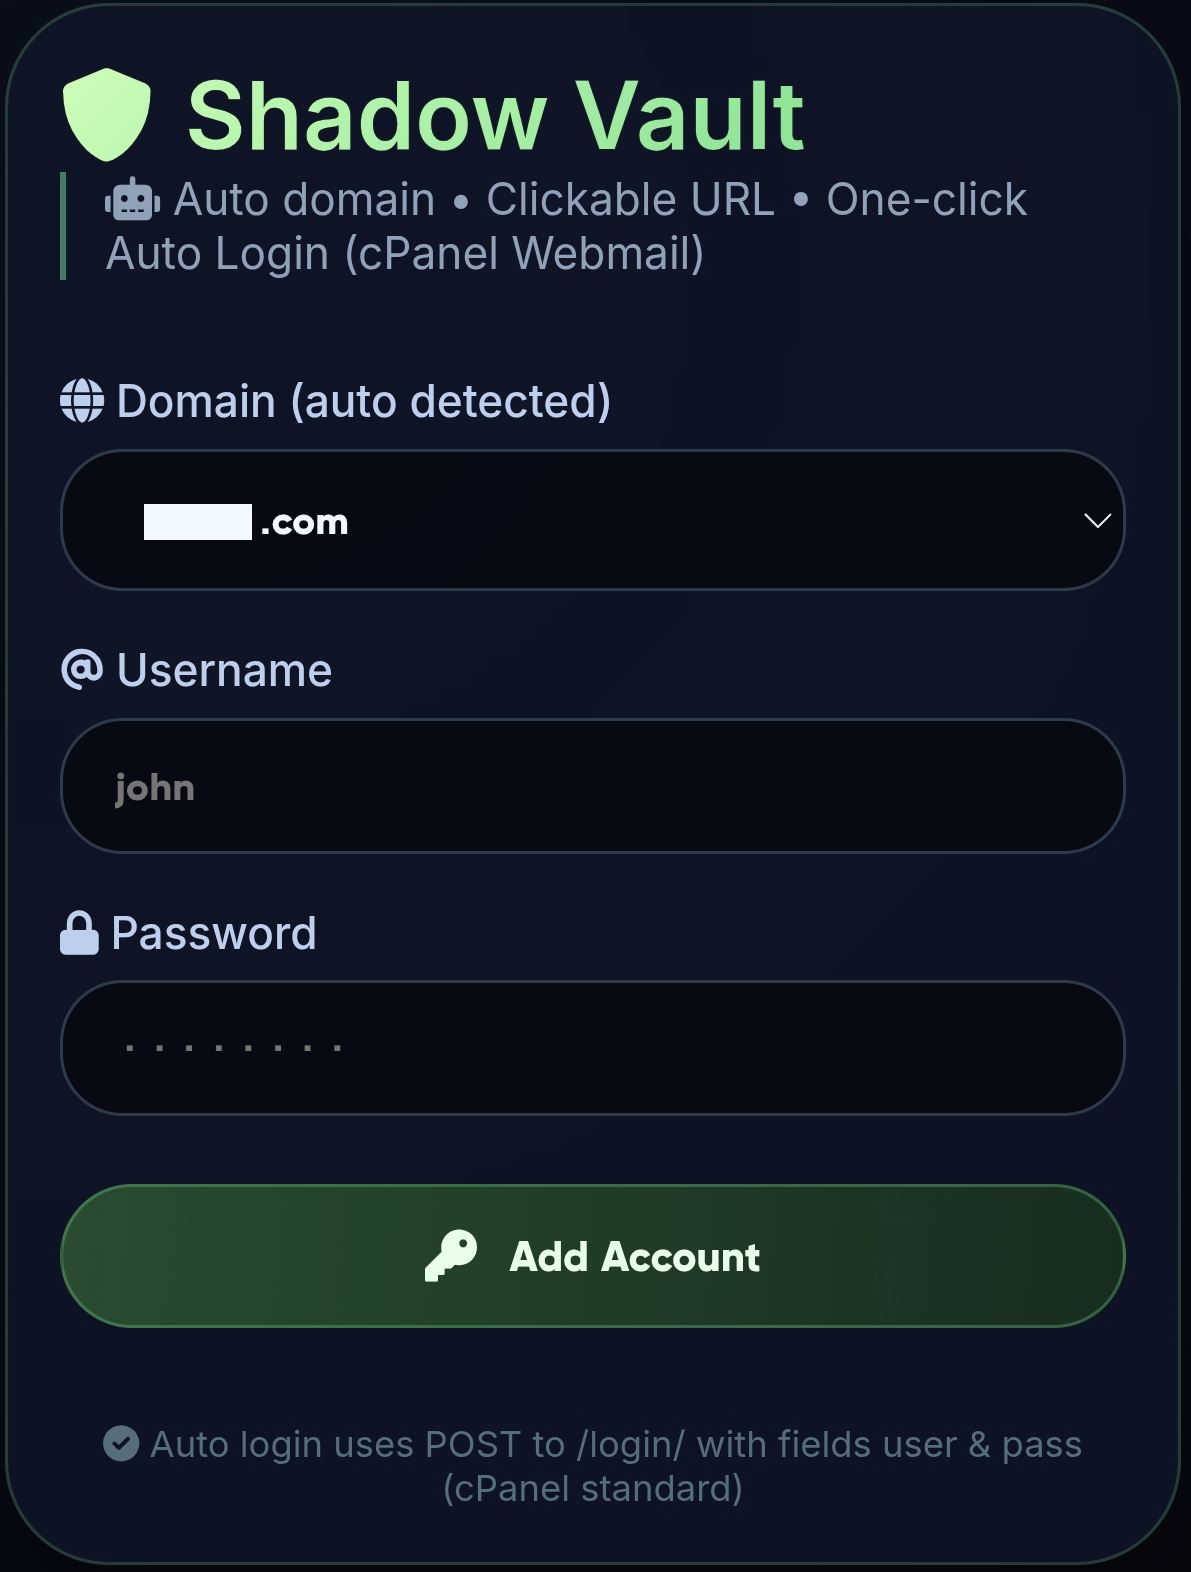
Shadow Vault è uno strumento web PHP leggero progettato per amministratori di sistema per aggiungere in modo sicuro nuove credenziali utente ai file shadow in ambienti di hosting condivisi. Rileva automaticamente il formato di aging shadow esistente, utilizza l'hashing delle password SHA-512, supporta più metodi di scrittura fallback e fornisce persino accesso automatico con un clic alla webmail cPanel (porta 2096).
⚠️ Disclaimer: Questo strumento è destinato esclusivamente alla gestione legittima del server. L'accesso non autorizzato o l'uso su sistemi di cui non si è proprietari è illegale. Usalo a tuo rischio.
$6$)lastchange:min:max:warn:inactive:expire:reservedfile_put_contents, fopen/flock, temp+rename, system, exec, shell_exec, proc_open, popen, passthru, copy, stream_copy_to_stream e altri/home/*/etc/*/shadow – nessuna configurazione manuale/etc/virtual/*/passwd per i server di posta che lo richiedono; non critico se l'accesso funziona giàhttps://domain:2096/login/ (standard webmail cPanel) usando POST con i campi user/passexecCommandget_current_user()./home/username/etc/*/shadow per tutti i file shadow esistenti (uno per dominio). Se non esistono, crea un nuovo file shadow in /home/username/etc/{domain}/shadow.john) e una password.19400:0:99999:7:::).localpart:hash:aging_suffix a ogni file shadow trovato (o a quello appena creato)./etc/virtual/{domain}/passwd – un errore non influisce sull'accesso se il sistema utilizza l'autenticazione shadow.https://domain:2096)localpart@domain)shadow.php in qualsiasi directory all'interno del tuo account di hosting (es. public_html/shadow/)..htaccess con Basic Authentication o whitelist IP./randomhash/).random_bytes)shadow di destinazione (/home/username/etc/)Input:
example.com (auto-rilevato)supportMyStr0ng!Tabella di output:
| URL di accesso | Nome utente | Password | Azione |
|---|---|---|---|
| https://example.com:2096 SSL | [email protected] | MyStr0ng! | copia / accesso automatico |
Voce aggiunta al file shadow:
support:$6$randomSalt$hashedPassword:19400:0:99999:7:::
shadow-vault/
└── shadow.php          # Main script (upload to your server)
No shadow files found. Check directory structure.Failed to write to shadow (all methods failed).Please fill username, password, and ensure domain is available.Lo script genera un modulo HTML temporaneo che invia una richiesta POST a:
https://domain:2096/login/user (indirizzo email completo) e pass (password in chiaro)Questo corrisponde al modulo di login standard della webmail cPanel. Se la tua webmail utilizza endpoint o nomi di campo diversi, puoi modificare di conseguenza la funzione JavaScript autoLogin().
Licenza MIT – libero da usare, modificare e distribuire. L'autore non è responsabile per qualsiasi uso improprio.
Sentiti libero di aprire issue o pull request per miglioramenti. Mantieni lo strumento semplice ed educativo.
Questo strumento è destinato esclusivamente ad amministratori di server autorizzati.
Utilizzando questo software, confermi di avere esplicita autorizzazione a modificare i file shadow sul server su cui viene eseguito.
- L'accesso non autorizzato o l'uso su sistemi di cui non si è proprietari è illegale.
- L'autore declina ogni responsabilità per danni, perdita di dati o conseguenze legali derivanti da un uso improprio.
- Usalo a tuo rischio. Testalo sempre prima in un ambiente sicuro.
- Se non sei il proprietario del server o un amministratore autorizzato, fermati ora ed elimina immediatamente questo script.
Più disclaimer puoi vedere il disclaimer sulla copertina di Jenderal92. Puoi controllarlo QUI !!!
