
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/j4fsec/haccthehub
Sicurezza WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubj4fsec/haccthehub

HaccTheHub

Piattaforma open source auto-ospitata per l'apprendimento della sicurezza informatica

Vedi Repository
524394 anni faRevisionato da Kitploit
Condividi

HaccTheHub

Logo

Piattaforma di apprendimento sulla cybersecurity auto-ospitata open source
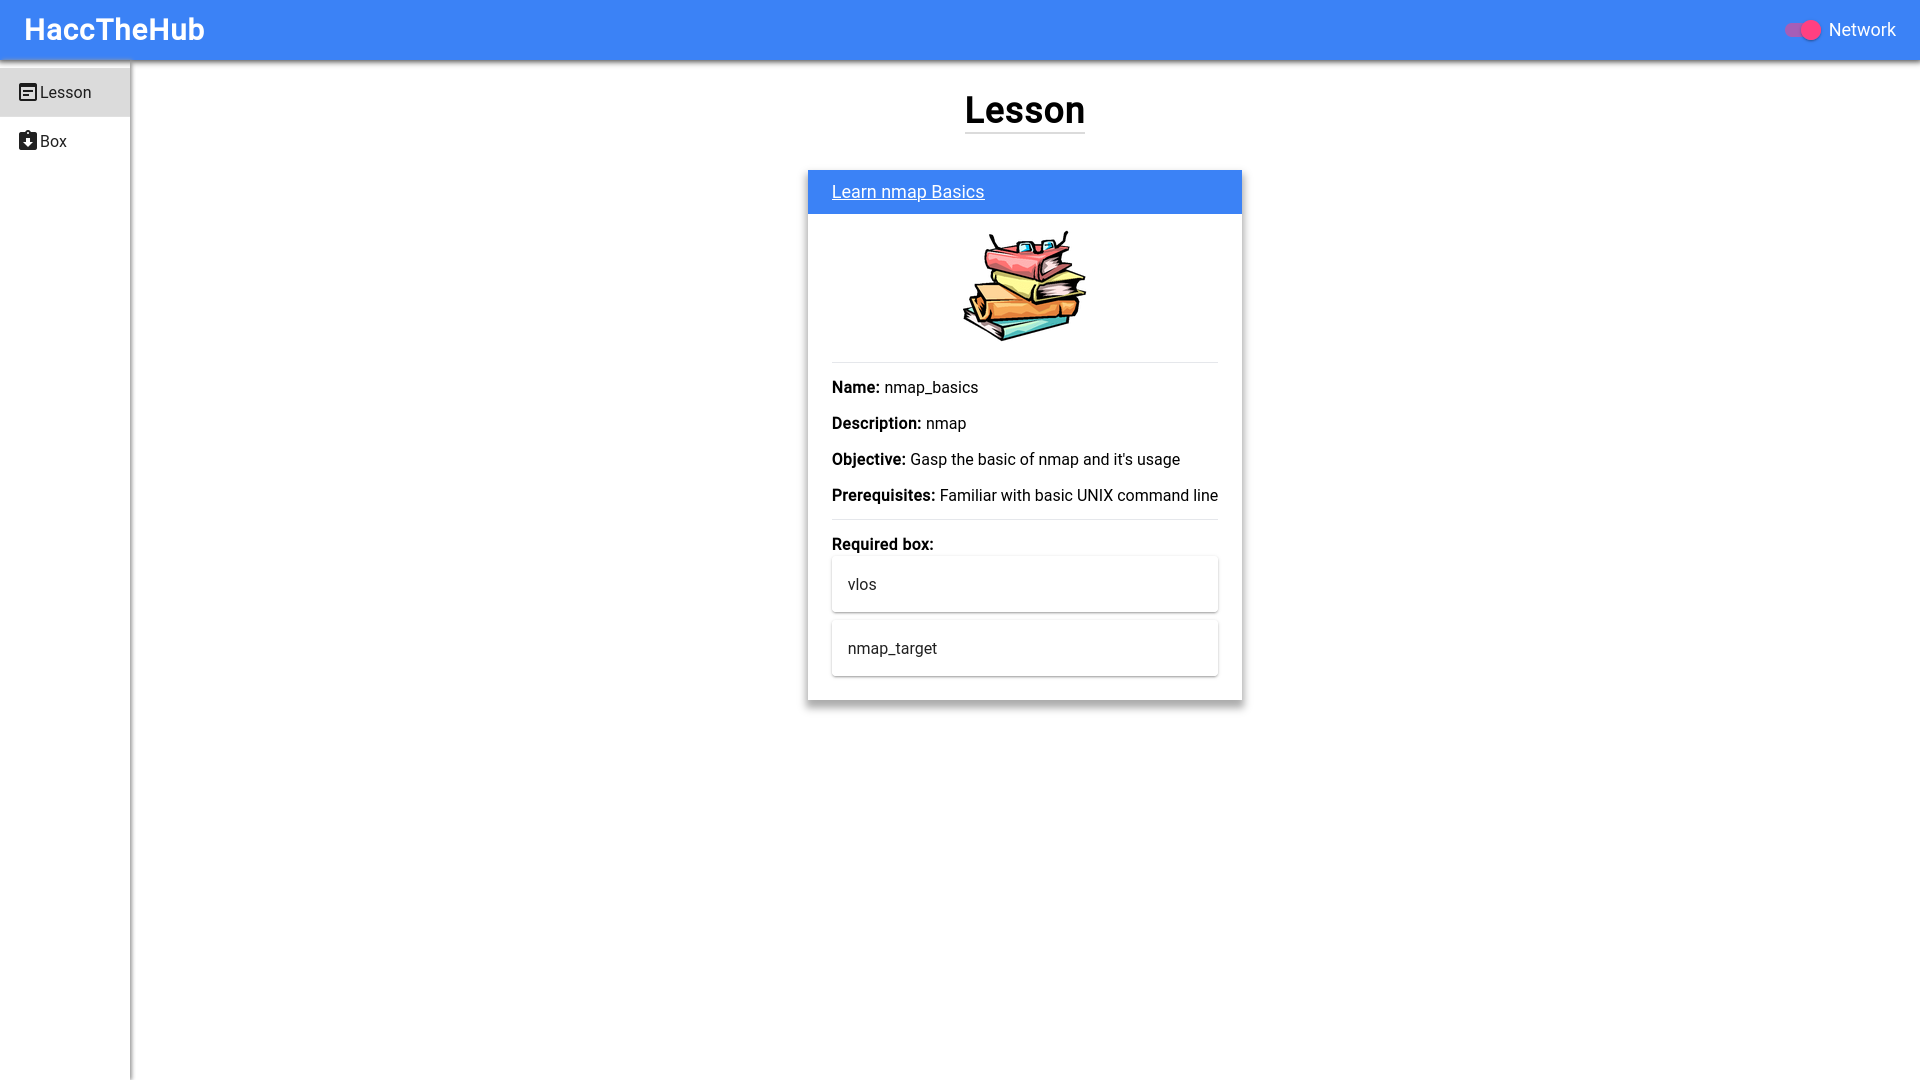
Informazioni sul Progetto

HaccTheHub è un progetto open source che fornisce sicurezza informatica

Il sistema HaccTheHub è composto da 3 parti principali:

  • Docker: contiene tutti i box che creano l'ambiente in cui impareremo.
  • Il backend: controlla Docker ed è responsabile dell'avvio/distruzione dei singoli box nel sistema e della gestione della rete che li unisce in un sistema unificato.
  • Il frontend: interfaccia grafica per l'utente per interagire con il sistema tramite il proprio browser web.

Realizzato Con

  • Flask-RESTX
  • Next.js

Per Iniziare

Per mettere in funzione HaccTheHub, è necessario configurare quanto segue

Prerequisiti

  • Docker (fare riferimento alla Documentazione di Docker per la configurazione)
  • Python 3 (Scarica) o installa semplicemente python3 dal tuo gestore di pacchetti.
  • Node.js 16 (Scarica) o usa il tuo gestore di pacchetti

Installazione

  1. Clona il repository
git clone https://github.com/J4FSec/HaccTheHub.git
  1. Installa le dipendenze per il backend
cd HaccTheHub/backend
python3 -m pip install -r requirements.txt
  1. E le dipendenze per il frontend
cd ../client
npm install

Utilizzo

  1. Avvia Docker
  2. Avvia il backend
cd ../backend
python3 main.py
  1. E il frontend
cd ../client
npm start

La WebUI dovrebbe ora essere accessibile tramite http://localhost:8080.

Contribuire

Qualsiasi contributo è molto apprezzato. Se hai un suggerimento, per favore fai un fork del repository e crea una pull request. Puoi anche aprire un issue con il tag enhancement.

  1. Fai il fork del progetto
  2. Crea un nuovo branch per la nuova funzionalità (git checkout -b feature/EpicFeature)
  3. Esegui il commit delle tue modifiche (git commit -m "Add EpicFeature")
  4. Carica il branch (git push origin feature/EpicFeature)
  5. Apri una pull request.

Licenza

Distribuito sotto la GNU Affero General Public License v3.0. Vedi LICENSE per maggiori informazioni.


Autori

  • Dong Duong (@Cu64) - [email protected]
  • watch-dog-man (@watch-dog-man)

Collaboratori

  • @Nehozun - Ha completamente rifatto il frontend. Saremmo persi senza di lui.

Riconoscimenti

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →