
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LOLSpoof — Una shell interattiva per spoofare la riga di comando di alcuni LOLBins | Kitploit
Strumenti/GitHubGitHub/itaymigdal/lolspoof
Strumenti DifensiviEscalation di PrivilegiPost-ExploitPenetration TestingCommand and ControlRed Teaming
GitHubitaymigdal/lolspoof

LOLSpoof

Una shell interattiva per spoofare la riga di comando di alcuni LOLBins

Vedi Repository
18822632 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

LOLSpoof

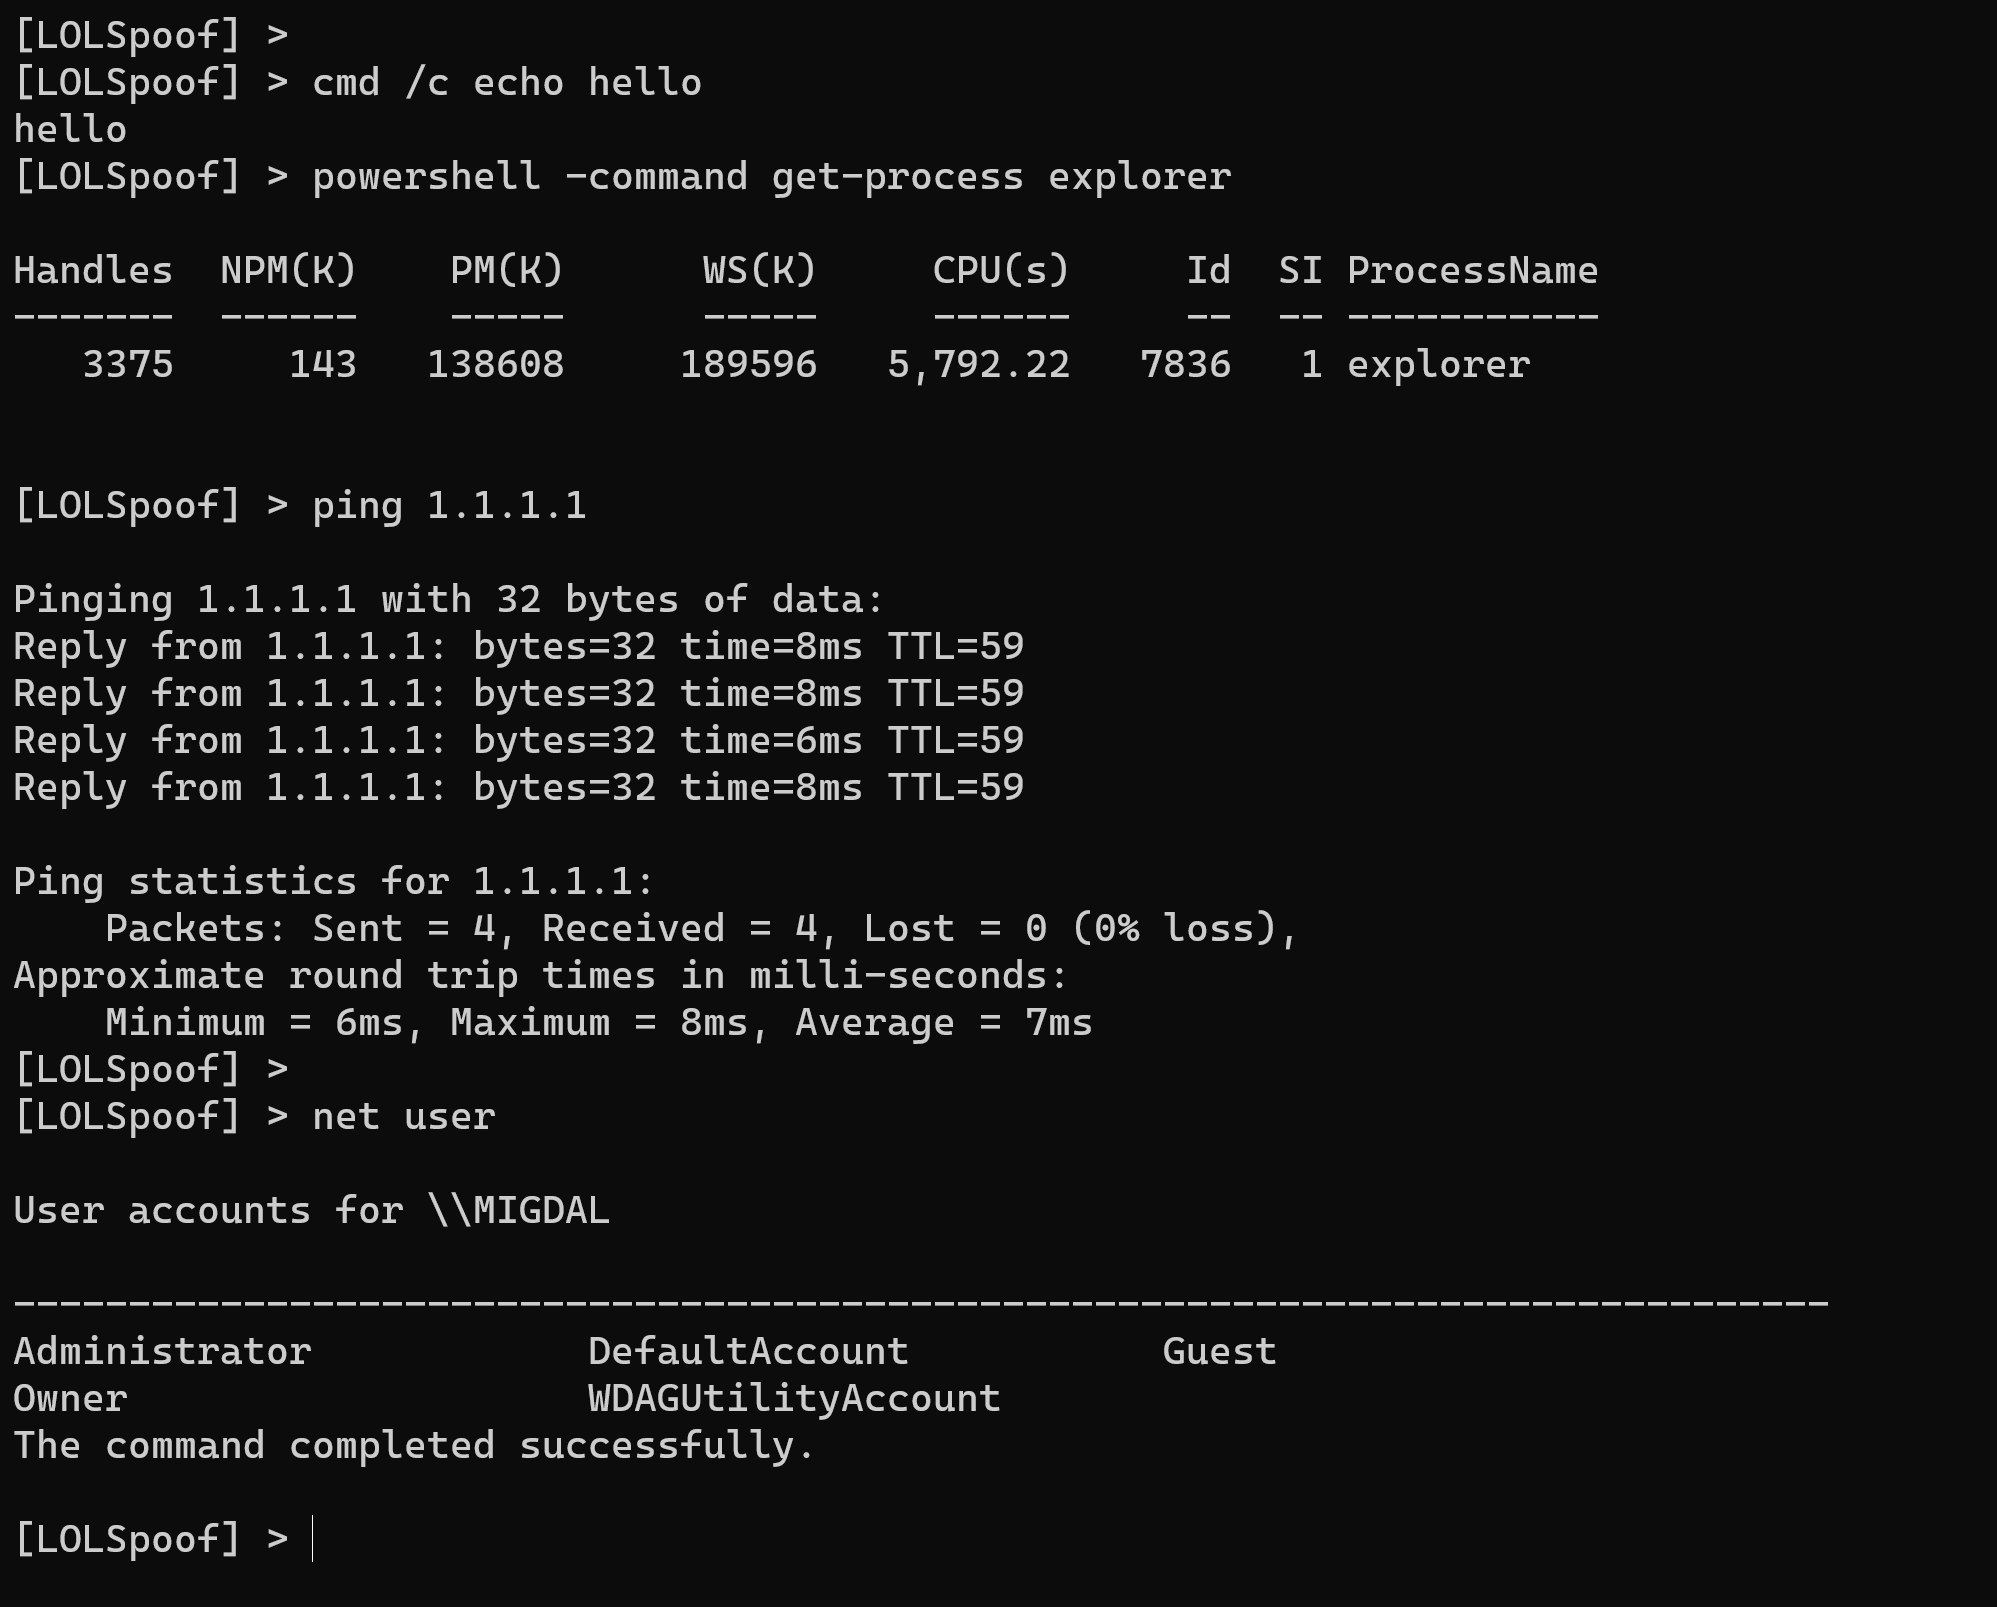
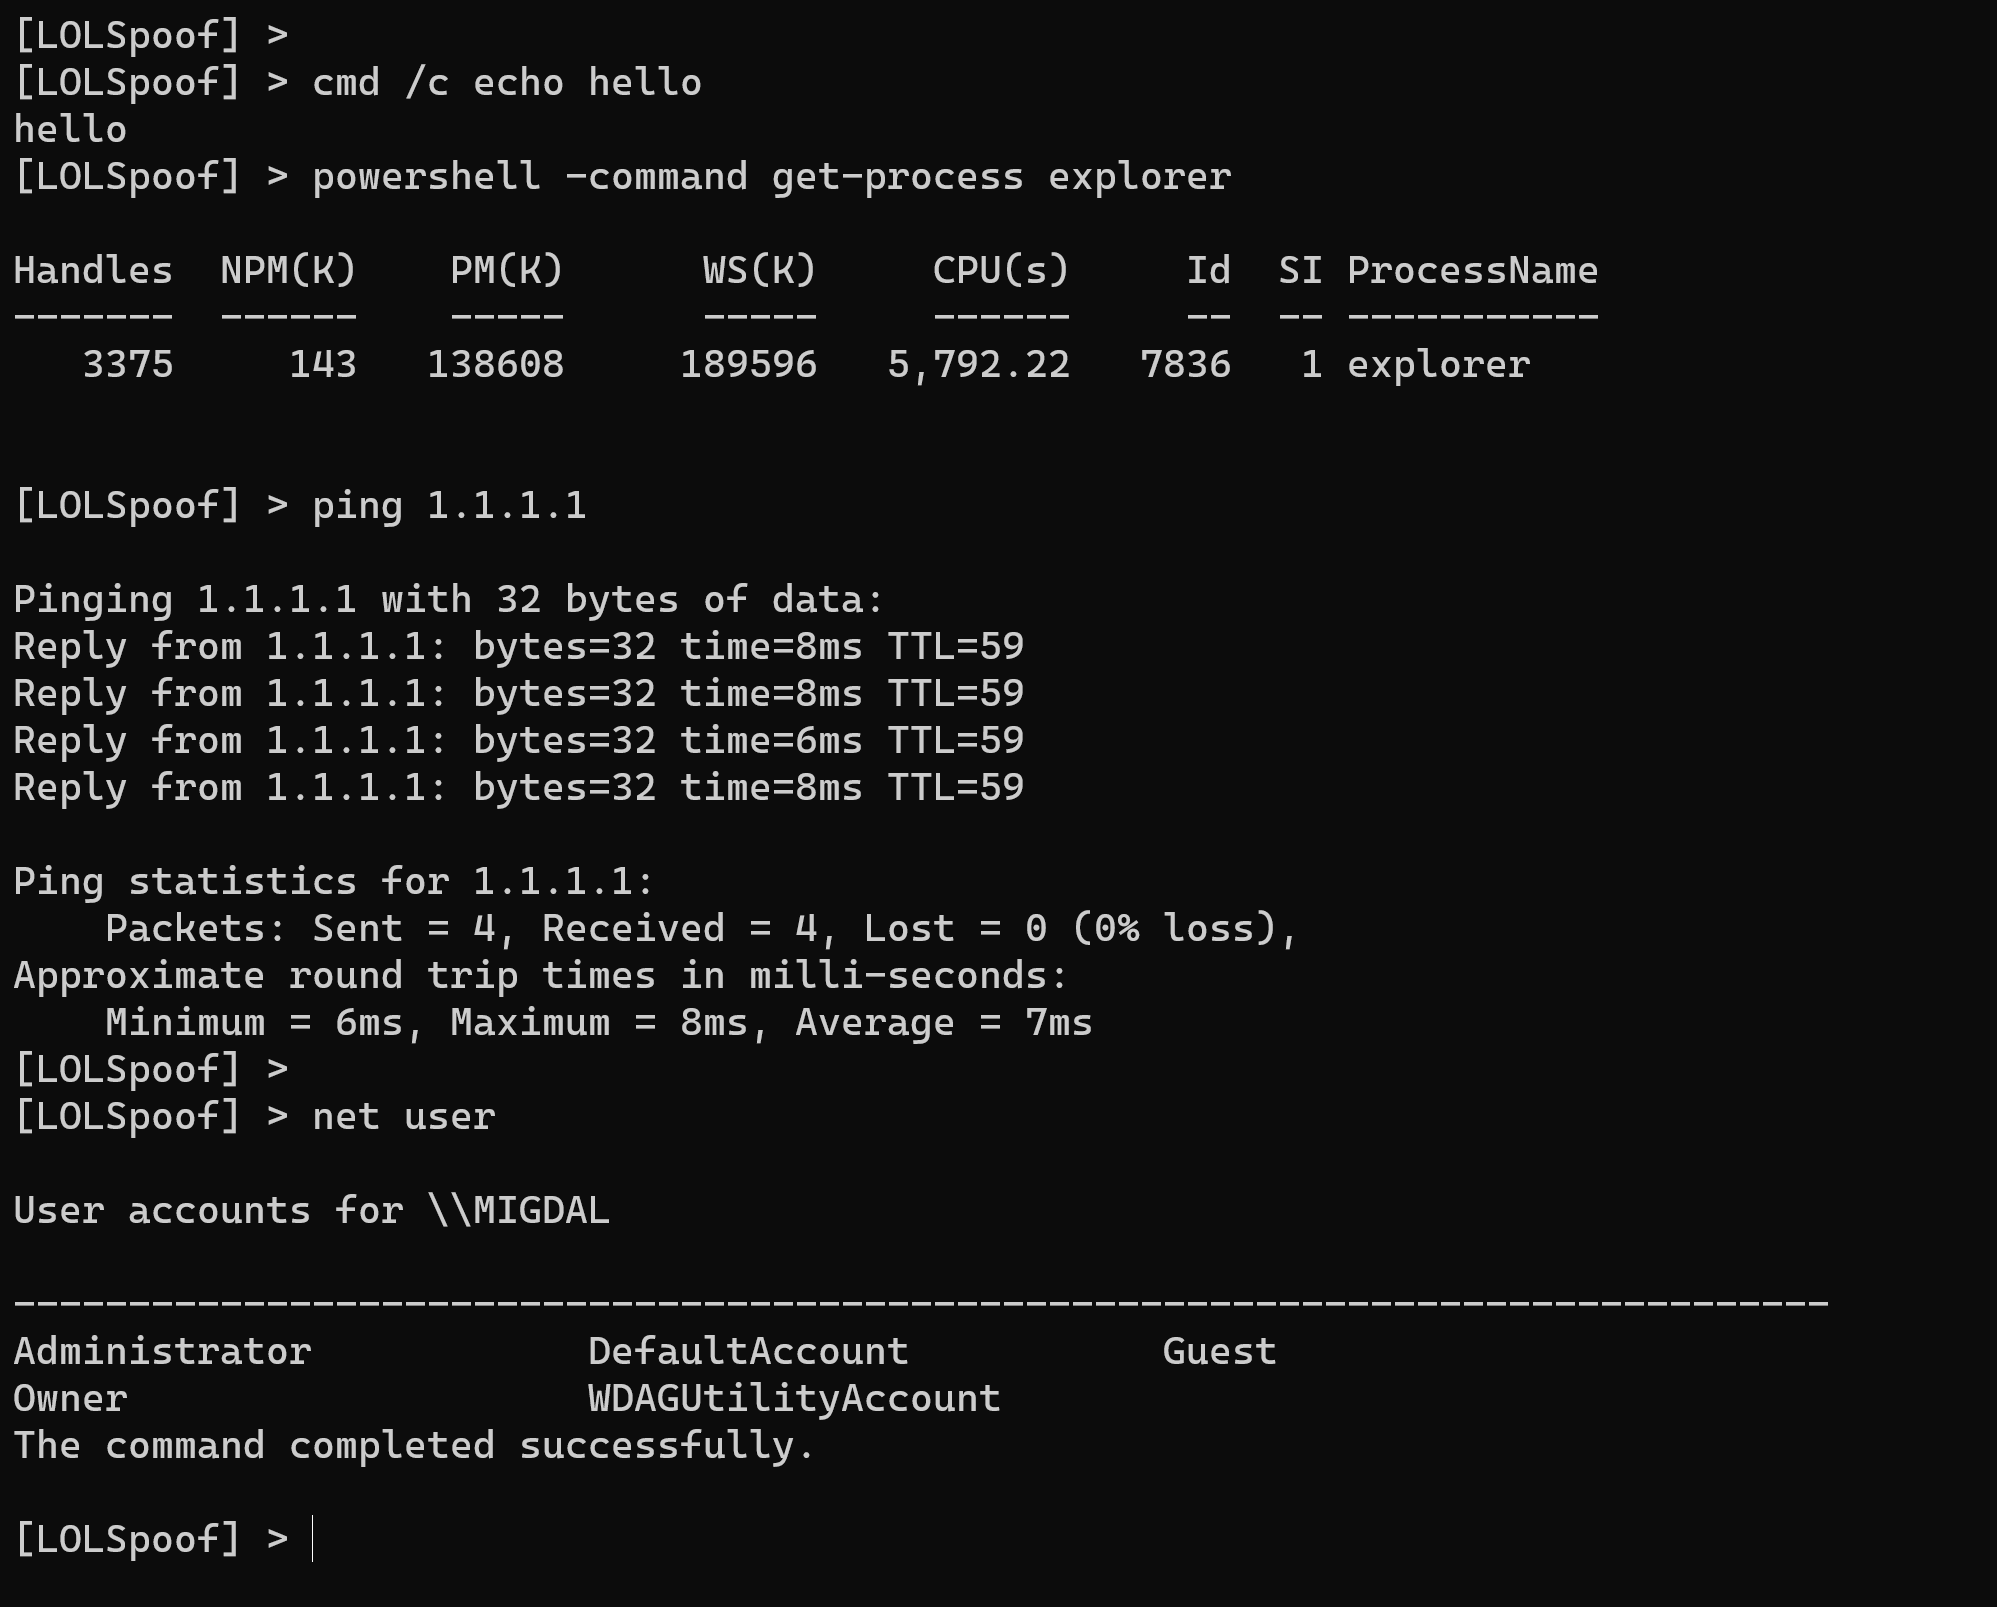
LOLSpoof è un programma shell interattivo che spoofa automaticamente gli argomenti della riga di comando del processo avviato. Basta chiamare la tua riga di comando dall'aspetto incriminato come un LOLBin (es. powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....) e LOLSpoof farà sì che la telemetria di creazione del processo appaia legittima e pulita.
Utilizzare solo per LOLBins a 64 bit

Perché

La riga di comando del processo è una telemetria molto monitorata, attentamente ispezionata da AV/EDR, analisti SOC o cacciatori di minacce.

Come

  1. Prepara la riga di comando spoofata a partire da quella reale: lolbin.exe " " * sizeof(real arguments)
  2. Avvia il LOLBin sospeso con la riga di comando spoofata
  3. Ottiene l'indirizzo PEB remoto
  4. Ottiene l'indirizzo della struttura RTL_USER_PROCESS_PARAMETERS
  5. Ottiene l'indirizzo del buffer Unicode della riga di comando
  6. Sovrascrive la riga di comando falsa con quella reale
  7. Riprende il thread principale

Considerazioni OPSEC

Sebbene questa semplice tecnica aiuti a bypassare il rilevamento della riga di comando, potrebbe introdurre altra telemetria sospetta:

  1. Creazione di un processo sospeso
  2. Il nuovo processo ha spazi finali (ma è molto facile trasformarli in un carattere ripetuto o addirittura in dati casuali)
  3. Scrittura nel processo avviato con WriteProcessMemory

Compilazione

Costruito con Nim 1.6.12 (la compilazione con Nim 2.X produce errori!)

nimble install winim

Problema noto

I programmi che cancellano o modificano i messaggi della console precedentemente stampati (come timeout.exe 10) rompono il programma. Quando si utilizzano tali comandi, sarà necessario riavviare la console. Non so come risolvere il problema, sono aperto a suggerimenti.

Scarica lo strumento