
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
IronPE — Caricatore manuale di PE Windows basato su Rust che mappa ed esegue eseguibili x86/x64 dalla memoria, dimostrando il comportamento interno del caricatore e la struttura PE per ricerca educativa. | Kitploit
Strumenti/GitHubGitHub/iss4cf0ng/ironpe
Memory ForensicsExploitReverse EngineeringShellcodeAnalisi di BinariApprendimento e FormazioneSviluppo PayloadBinary Exploitation
GitHubiss4cf0ng/ironpe

IronPE

Caricatore manuale di PE Windows basato su Rust che mappa ed esegue eseguibili x86/x64 dalla memoria, dimostrando il comportamento interno del caricatore e la struttura PE per ricerca educativa.

Vedi Repository
12419146 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Sito web

IronPE - Caricatore manuale minimale di PE per Windows scritto in Rust.

Implementazione di caricatore PE / Mapping manuale in Rust

status language license Release

IronPE è un caricatore manuale minimale di PE per Windows scritto in Rust per file PE x86 e x64.

Questo progetto è una reimplementazione in Rust del mio precedente progetto dotNetPELoader, che implementava un caricatore manuale di PE in C#.

L'obiettivo di IronPE è esplorare come Windows carica internamente i Portable Executable e dimostrare come questo processo può essere implementato in Rust.


Waaaahhhhhhh!

Se trovi questo progetto utile o informativo, una ⭐ sarebbe apprezzata!

Dichiarazione di non responsabilità

Questo progetto è destinato esclusivamente a scopi educativi e di ricerca.

È progettato per aiutare a comprendere:

  • Funzionamento interno dei PE di Windows
  • Tecniche di caricamento manuale
  • Concetti di reverse engineering

Caratteristiche

  • Caricamento manuale di PE
  • Mappatura delle sezioni
  • Rilocazioni di base
  • Risoluzione delle importazioni
  • Esecuzione di PE dalla memoria
  • Supporto per PE x86 e x64

Contesto

Questo progetto è stato ispirato dalla mia implementazione precedente:

  • dotNetPELoader (C#)

In quel progetto, ho implementato un caricatore PE usando .NET e WinAPI.
IronPE riscrive lo stesso concetto in Rust, che offre una migliore sicurezza della memoria pur consentendo l'accesso alle API di basso livello di Windows.

Lo scopo di questo progetto è educativo, per comprendere meglio:

  • La struttura del file PE
  • Il comportamento del caricatore di Windows
  • Le tecniche di mappatura manuale dei PE

Come funziona

IronPE esegue i seguenti passaggi per eseguire un file PE dalla memoria:

  1. Legge il file PE in memoria
  2. Analizza le intestazioni PE
  3. Alloca memoria tramite VirtualAlloc
  4. Copia le intestazioni e le sezioni PE
  5. Applica le rilocazioni di base
  6. Risolve le importazioni usando LoadLibrary e GetProcAddress
  7. Trasferisce l'esecuzione al Punto di Ingresso Originale (OEP)

Questo processo imita il comportamento del caricatore PE di Windows.

Un PE x64 non può essere caricato da un caricatore x86 e viceversa.

Compilazione

Requisiti:

  • Rust (cargo, rustc)
  • Windows

Compila il progetto:

cd IronPE
build.bat

Utilizzo

IronPE.exe --coffee
IronPE.exe --x86 <x86_pe_file>
IronPE.exe --x64 <x64_pe_file>

Esempio:

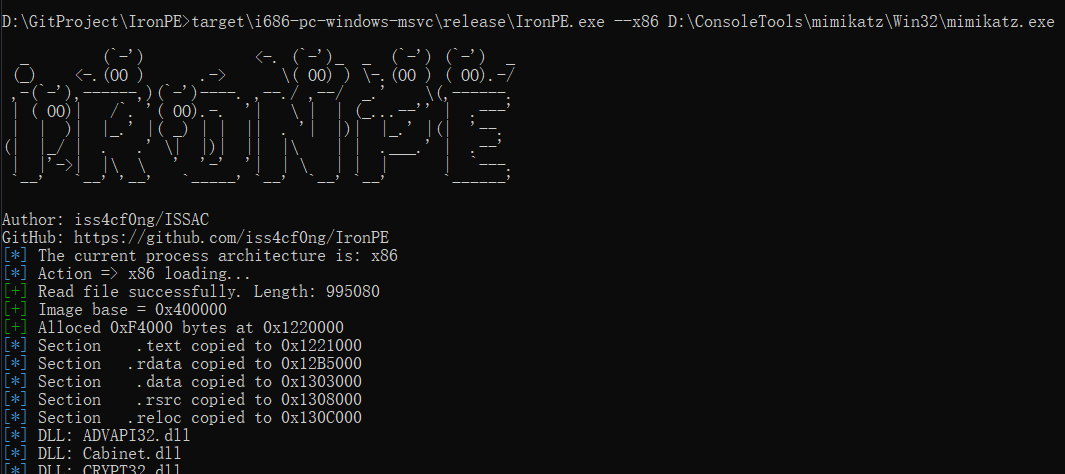
IronPE.exe --x86 Win32\mimikatz.exe
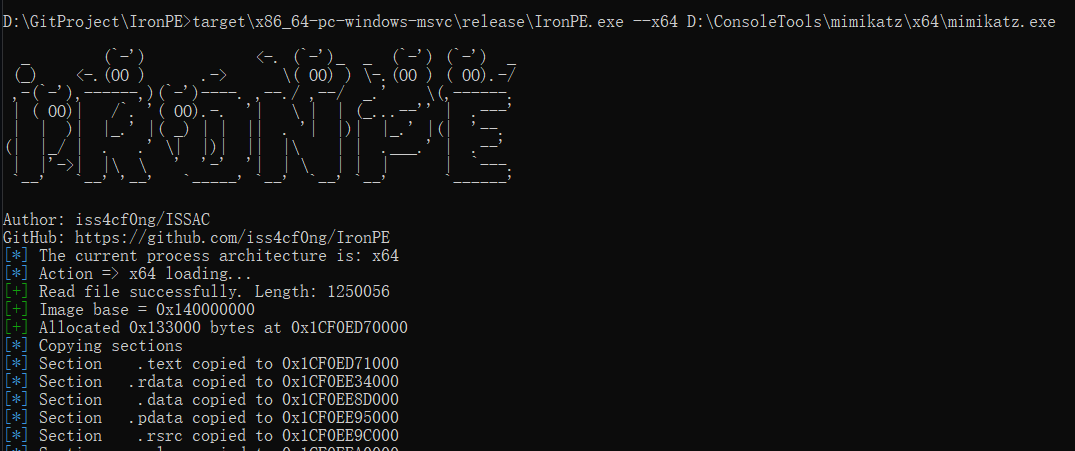
IronPE.exe --x64 x64\mimikatz.exe
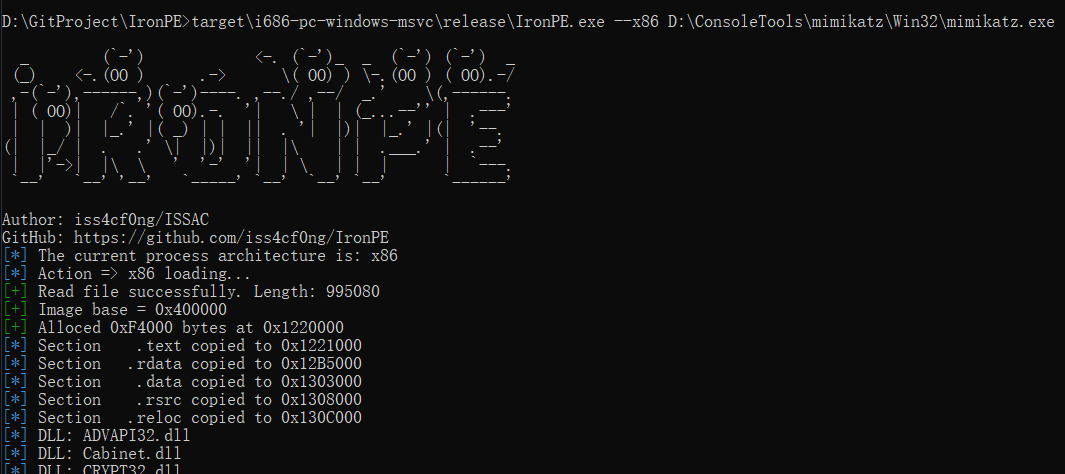
Demo (Esecuzione di mimikatz)

x86


x64


Caricatore e architettura PE non corrispondenti (Errore)

Scarica lo strumento