 ishannaik/cloakbin
Pastebin crittografato a conoscenza zero. I tuoi dati vengono crittografati prima di lasciare il tuo browser.


I tuoi dati vengono cifrati nel tuo browser prima di lasciare la tua macchina. Il server memorizza sempre e solo testo cifrato.


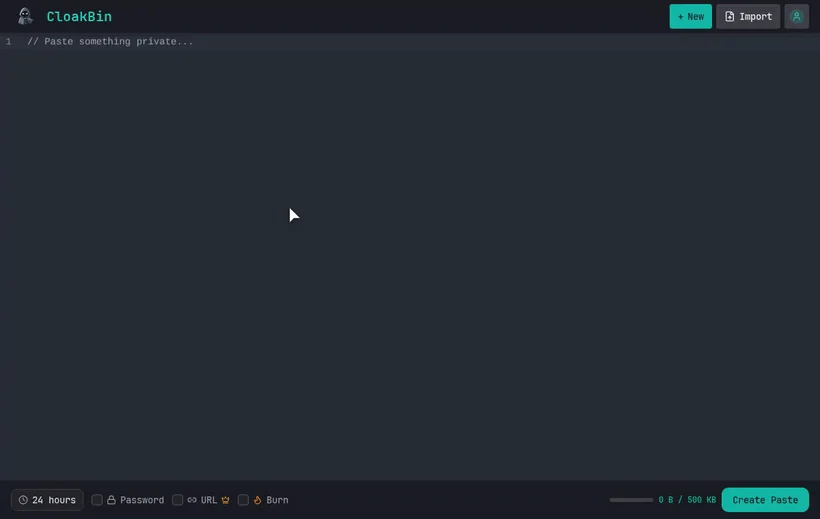
Demo live • Segnala un bug • Richiedi una funzionalità
Condividi un segreto direttamente dal tuo terminale. Viene cifrato sulla tua macchina prima che qualsiasi cosa venga caricata:
echo "my-api-key" | npx cloakbin
⭐ Trovi utile CloakBin? Metti una stella al repo così più persone possono trovarlo.
I pastebin tradizionali memorizzano i tuoi dati in chiaro. Gli amministratori del server, gli hacker o chiunque abbia accesso al database possono leggere tutto ciò che condividi.
CloakBin crittografa tutto nel tuo browser prima che raggiunga il server.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
La chiave di crittografia risiede nel frammento dell'URL (#), che i browser non inviano mai ai server. Ruba il nostro database e ottieni testo cifrato che non puoi leggere.
| Componente | Cosa vede |
|---|---|
| Il tuo browser | ✅ Testo in chiaro (lo controlli tu) |
| Rete/ISP | 🔒 Solo testo cifrato |
| Server CloakBin | 🔒 Solo testo cifrato |
| Database | 🔒 Solo testo cifrato |
| Destinatario URL | ✅ Testo in chiaro (possiede la chiave) |
Dettagli crittografici:
crypto.getRandomValues)Descrizione completa dell'architettura (formati del testo cifrato, chiavi nel frammento, modello di minaccia): docs/SECURITY-MODEL.md. Segnalazione di vulnerabilità: SECURITY.md.
Puoi verificare la garanzia da solo, nel tuo browser:
POST in uscita che salva il paste e guarda il suo corpo della richiesta. Vedrai solo testo cifrato e un salt, mai il tuo testo in chiaro e mai la chiave di crittografia.# (il frammento dell'URL). Secondo lo standard web, i browser non inviano mai il frammento al server. Rimane lato client.#frammento.La chiave esiste solo nel frammento e nel browser del tuo destinatario. Il server, il suo database e chiunque sulla rete vedono blocchi cifrati. Nessun percorso di codice lato server può leggere i tuoi contenuti, quindi un'ingiunzione giudiziaria fa emergere solo testo cifrato e nulla di più.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
La CI esegue pnpm run type-coverage per individuare regressioni nella copertura del codice sorgente tipizzato.
La baseline attuale del codice sorgente è 93,22%, con i tipi di route generati in .svelte-kit ignorati,
quindi il controllo fallisce al di sotto del 93%.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Livello | Tecnologia |
|---|---|
| Framework | SvelteKit 2.0, Svelte 5 |
| Linguaggio | TypeScript |
| Stile | Tailwind CSS 4.0 |
| Database | MongoDB |
| Crittografia | Web Crypto API |
| Editor | CodeMirror 6 |
| Hosting | Vercel |







