 ioncodes/smbghost
Scanner per CVE-2020-0796 - Un RCE di compressione SMB su SMBv3.1.1

Questo repository contiene il mio script di scansione che ti permette di sapere se il tuo server utilizza SMBv3.1.1 e ha la compressione SMB abilitata. In definitiva, ciò significa che sei vulnerabile a CVE-2020-0796. Al momento è stata rilasciata una patch di sicurezza, assicurati di aggiornare!
Offre inoltre una struttura di pacchetto completamente documentata che può essere utilizzata per ulteriori indagini sul protocollo SMB.
Tieni presente che questo scanner ti dirà solo se hai SMBv3.1.1 e la compressione SMB abilitate o meno. Segnerà anche un sistema patchato come vulnerabile!
Il modulo ha un logging esteso e richiede la libreria hexdump che puoi installare con pip3 install --user hexdump. Se non vuoi il logging puoi utilizzare lo script in logless_scanner.py.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
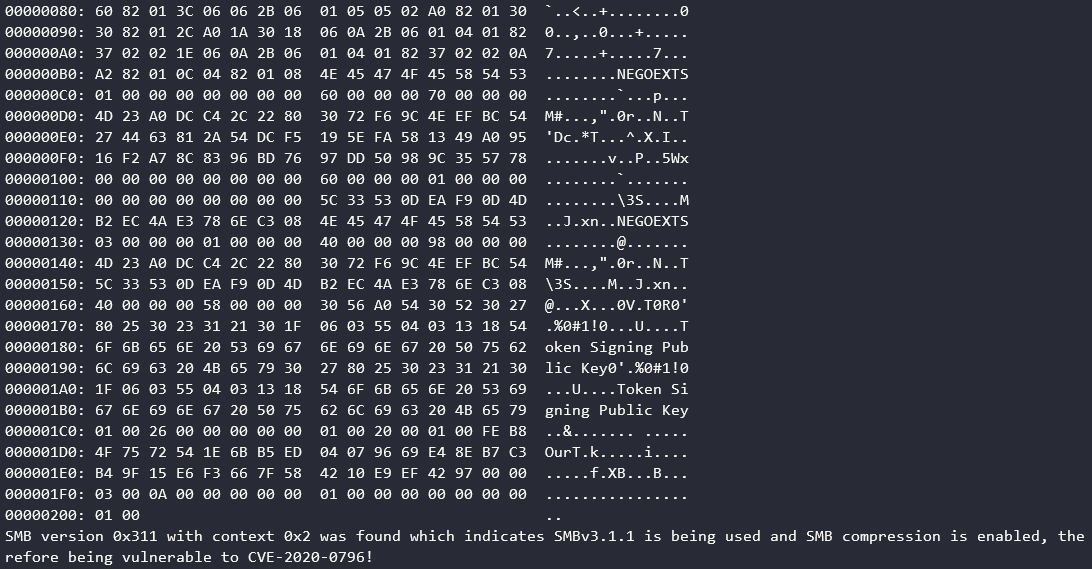
Parte dell'output è stata omessa per mantenere il README più pulito. Se sei vulnerabile, lo script produrrà il seguente testo:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Se non sei in grado di installare la patch di sicurezza fornita da Microsoft, considera di disabilitare la compressione SMB utilizzando il seguente comando:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
Tuttavia, questo non ti proteggerà dall'essere sfruttato se sei il client che si connette a una macchina compromessa.
