Una dimostrazione su come abusare del driver vulnerabile AmdTools64. Il driver ha la capacità di (solo) leggere/scrivere la memoria dello spazio kernel, nonché di leggere/scrivere l'MSR. Ciò richiede privilegi di amministratore. Il driver è distribuito tramite lo strumento RGBFusion-2.
Punto esclamativo
Questa dimostrazione è solo a scopo di apprendimento, e scoraggio l'uso improprio di questa vulnerabilità; al 25/08/2026 non esiste un CVE valido e non è in corso, eventuali CVE futuri non saranno dell'autore originale, cioè me.
Punto interrogativo
Sono incappato in questo driver dopo aver esaminato vecchi DM su Discord; ho trovato un interessante DM di sigwl che mi mostrava il suo driver vulnerabile chiamato "RGBMini", il che mi ha portato a ricercare altri possibili driver vulnerabili di questo tipo.
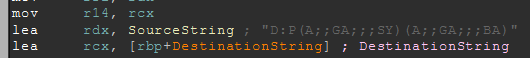
All'indirizzo 0x140005380 l'oggetto dispositivo è registrato con l'SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA), il che significa che solo il sistema e gli amministratori possono aprire un handle. Il Dispatch Handler si trova a 0x1400058D8, ed è lì che risiede la vulnerabilità. Esso fornisce all'usermode i parametri di operazioni pericolose, come quando si legge e scrive la memoria fisica invece di controllare intervallo e dimensione: nulla viene validato e tutto è passato dall'usermode.
 ioallocate/immapper