
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-63420 — Proof-of-concept per CVE-2025-63420: iniezione HTML persistente nel pannello di amministrazione di CrushFTP Reports. Include passaggi di riproduzione, punteggio CVSS ed esempi di payload per test XSS autenticati. | Kitploit
Strumenti/GitHubGitHub/hossainshadat/cve-2025-63420
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubhossainshadat/cve-2025-63420

CVE-2025-63420

Proof-of-concept per CVE-2025-63420: iniezione HTML persistente nel pannello di amministrazione di CrushFTP Reports. Include passaggi di riproduzione, punteggio CVSS ed esempi di payload per test XSS autenticati.

Vedi Repository
10 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-63420

CrushFTP11 precedente alla versione 11.3.7_57 è vulnerabile a un'iniezione HTML persistente nel Pannello di Amministrazione di CrushFTP (Report / "Who Created Folder"), consentendo l'esecuzione persistente di HTML nelle sessioni admin.

CWE

CWE-79 — Neutralizzazione Impropria dell'Input durante la Generazione di Pagine Web (Cross-site Scripting)

CVSS v3.1 Punteggio Base: 4.1 (Medio)

AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N

Risolto in

Come indicato nel changelog del fornitore ( https://crushftp.com/version11_build.html ) le versioni 11.3.7_57 e successive non sono affette.

_57:correzione URL login e correzione del kick della sessione, e una HTMLi minore per i report: CVE-2025-63420

Riepilogo

Una vulnerabilità di HTMLi persistente nel Pannello di Amministrazione di CrushFTP (Report / 'Who Created Folder') consente ad attaccanti autenticati con permessi di creare cartelle di iniettare codici HTML malevoli.

Passaggi per riprodurre

  1. Navigare su http://127.0.0.1:8080/
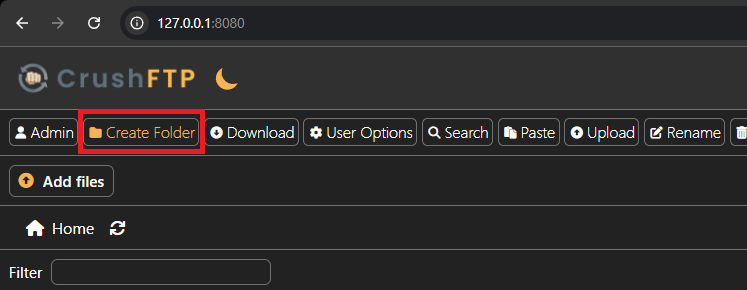
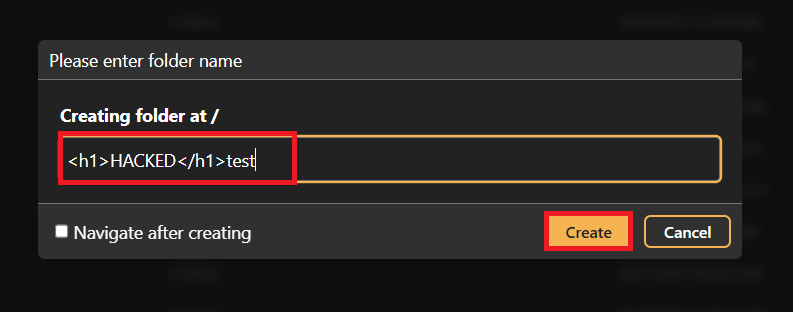
  2. Creare una nuova cartella con il seguente payload:
<h1>HACKED</h1>test

CreatingFolder1 CreatingFolder2

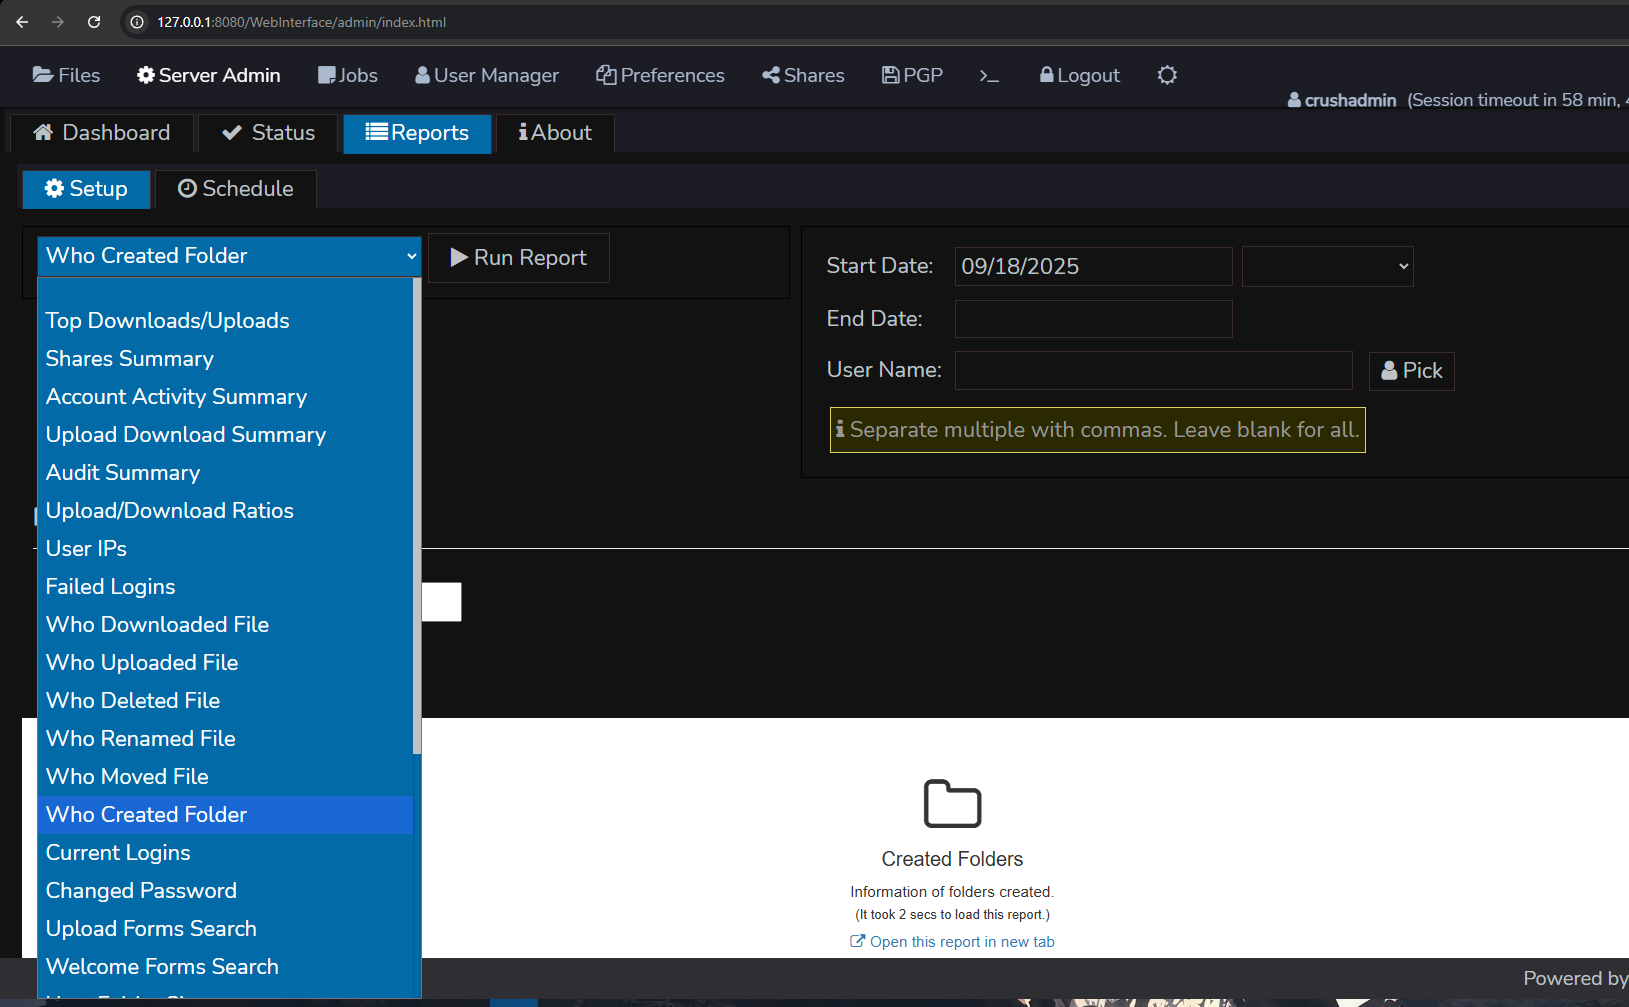
  1. Navigare su http://127.0.0.1:8080/WebInterface/admin/index.html, cliccare su "Reports" e selezionare "Who Created Folder": SelecitingReport
  2. Cliccare su "Run Report"
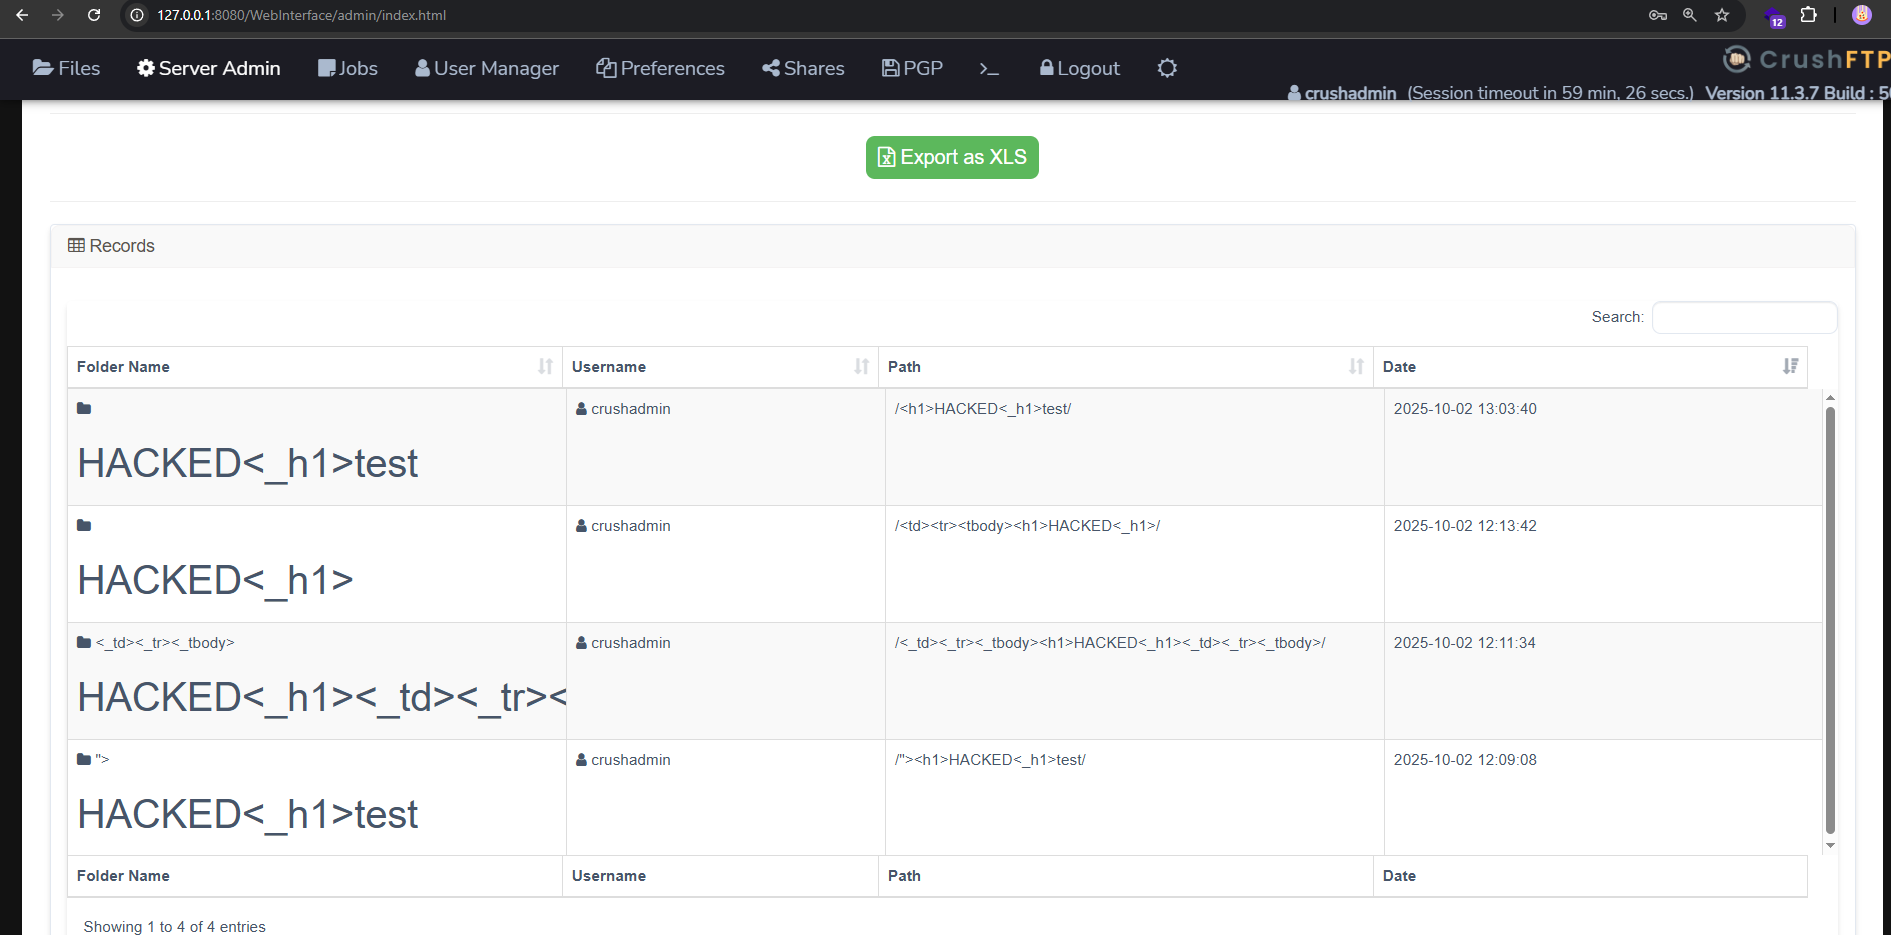
  3. Attendere il caricamento del report, dopo averlo caricato scorrere verso il basso e osservare l'HTMLi: XSS
  4. Per alcuni motivi dell'interfaccia utente, potrebbe essere necessario creare 2 cartelle con lo stesso payload affinché l'HTMLi venga visualizzata.
Scarica lo strumento