 hmartos/cve-2020-35717
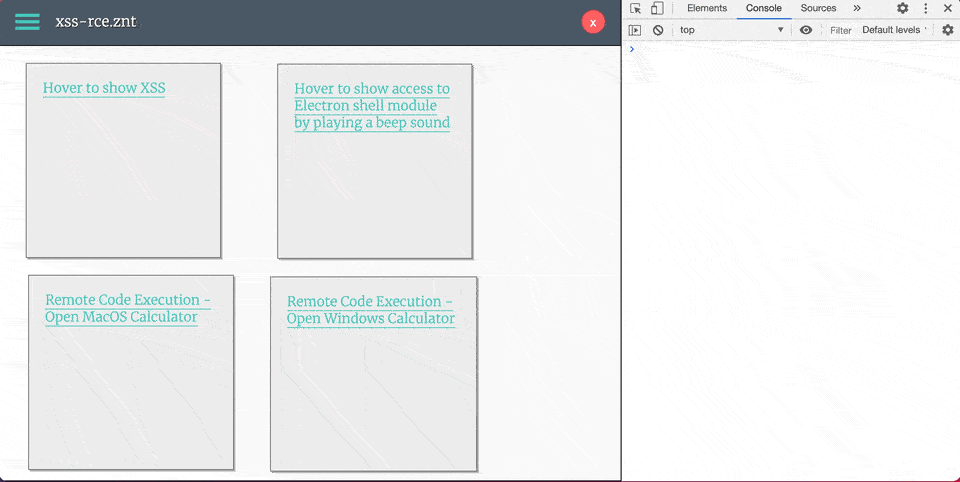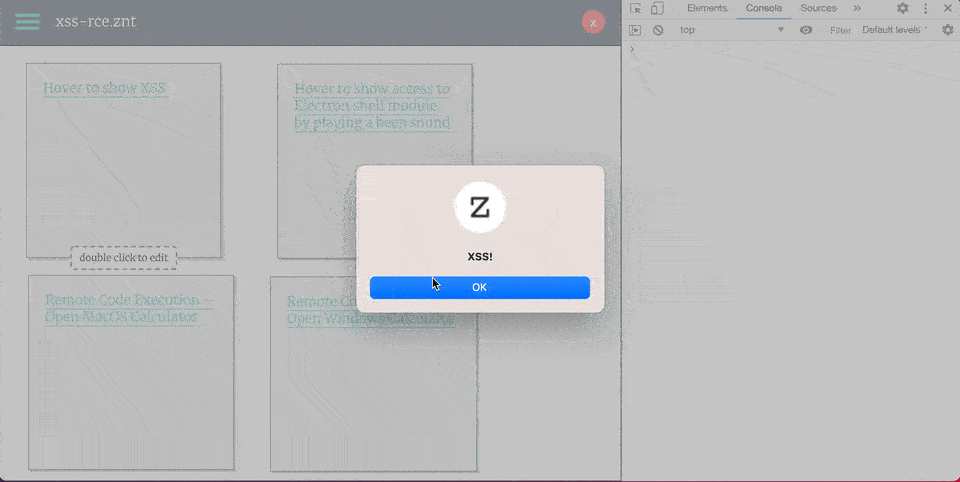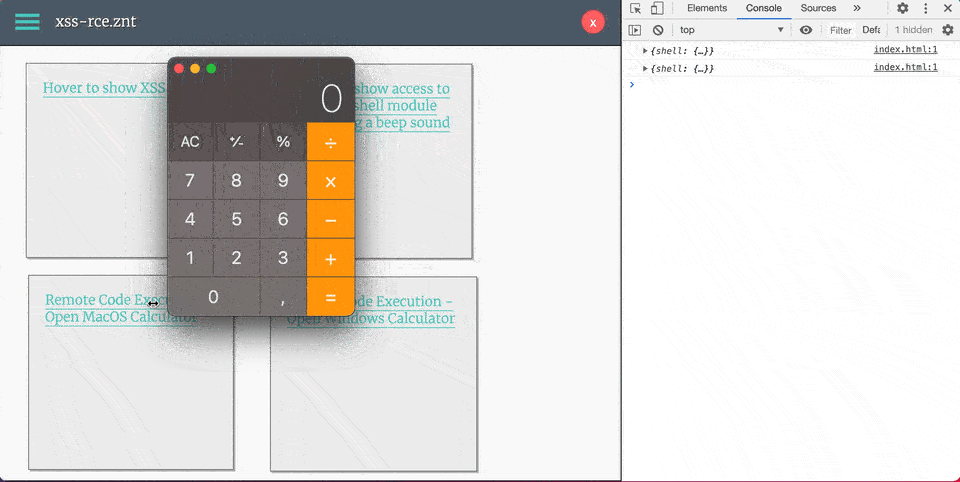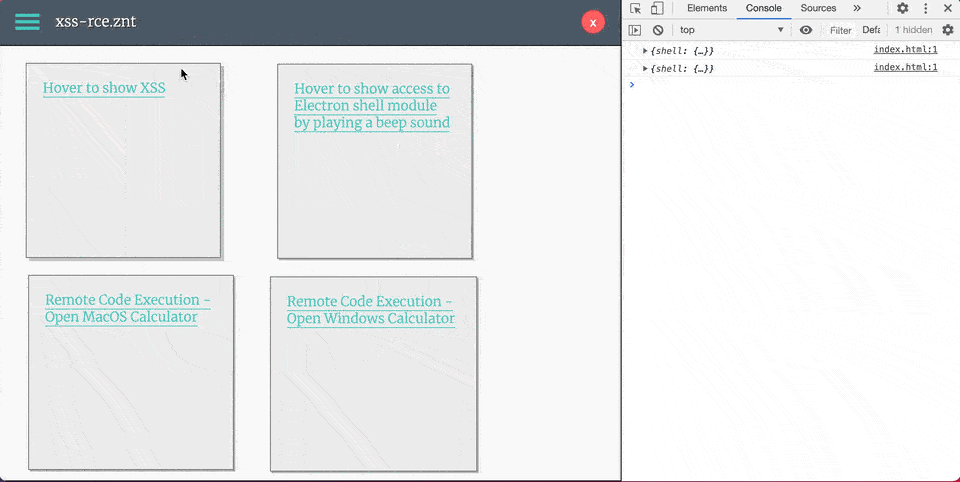
Exploit proof-of-concept per CVE-2020-35717 che dimostra XSS che porta a esecuzione remota di codice in zonote tramite importazione di note appositamente create.

zonote permette XSS tramite nota creata ad hoc, con conseguente Remote Code Execution (poiché l'integrazione Node.js è abilitata).