Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ReconAIzer — Un'estensione per Burp Suite per aggiungere OpenAI (GPT) su Burp e aiutarti nella tua ricognizione Bug Bounty per scoprire endpoint, parametri, URL, sottodomini e altro! | Kitploit
Strumenti/GitHubGitHub/hisxo/reconaizer
RicognizioneRaccolta InformazioniSicurezza WebSicurezza dell'IA
GitHubhisxo/reconaizer

ReconAIzer

Un'estensione per Burp Suite per aggiungere OpenAI (GPT) su Burp e aiutarti nella tua ricognizione Bug Bounty per scoprire endpoint, parametri, URL, sottodomini e altro!

Vedi Repository
907116933 anni faRevisionato da Kitploit
Condividi

image

ReconAIzer

ReconAIzer è una potente estensione Jython per Burp Suite che sfrutta OpenAI per aiutare i bug bounty hunter a ottimizzare il loro processo di ricognizione. Questa estensione automatizza diverse attività, rendendo più facile e veloce per i ricercatori di sicurezza identificare e sfruttare le vulnerabilità.

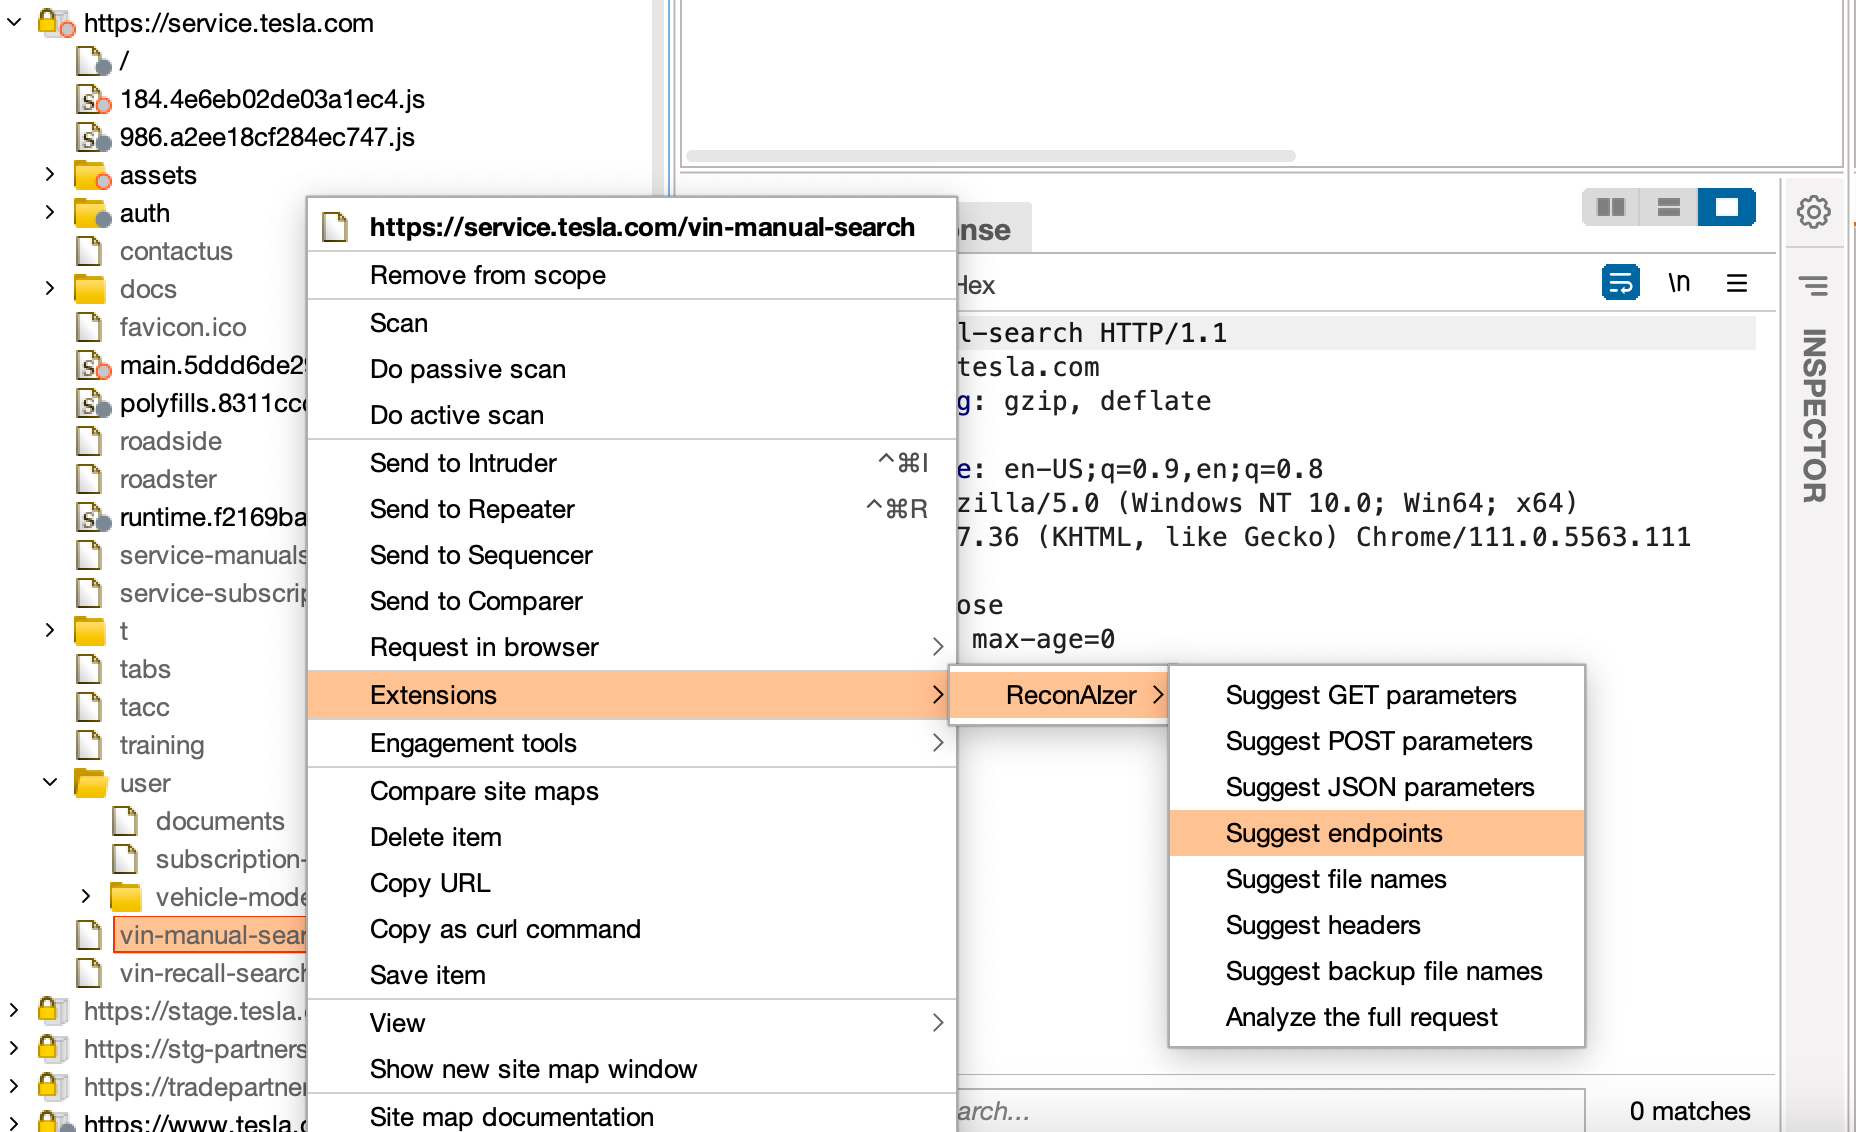
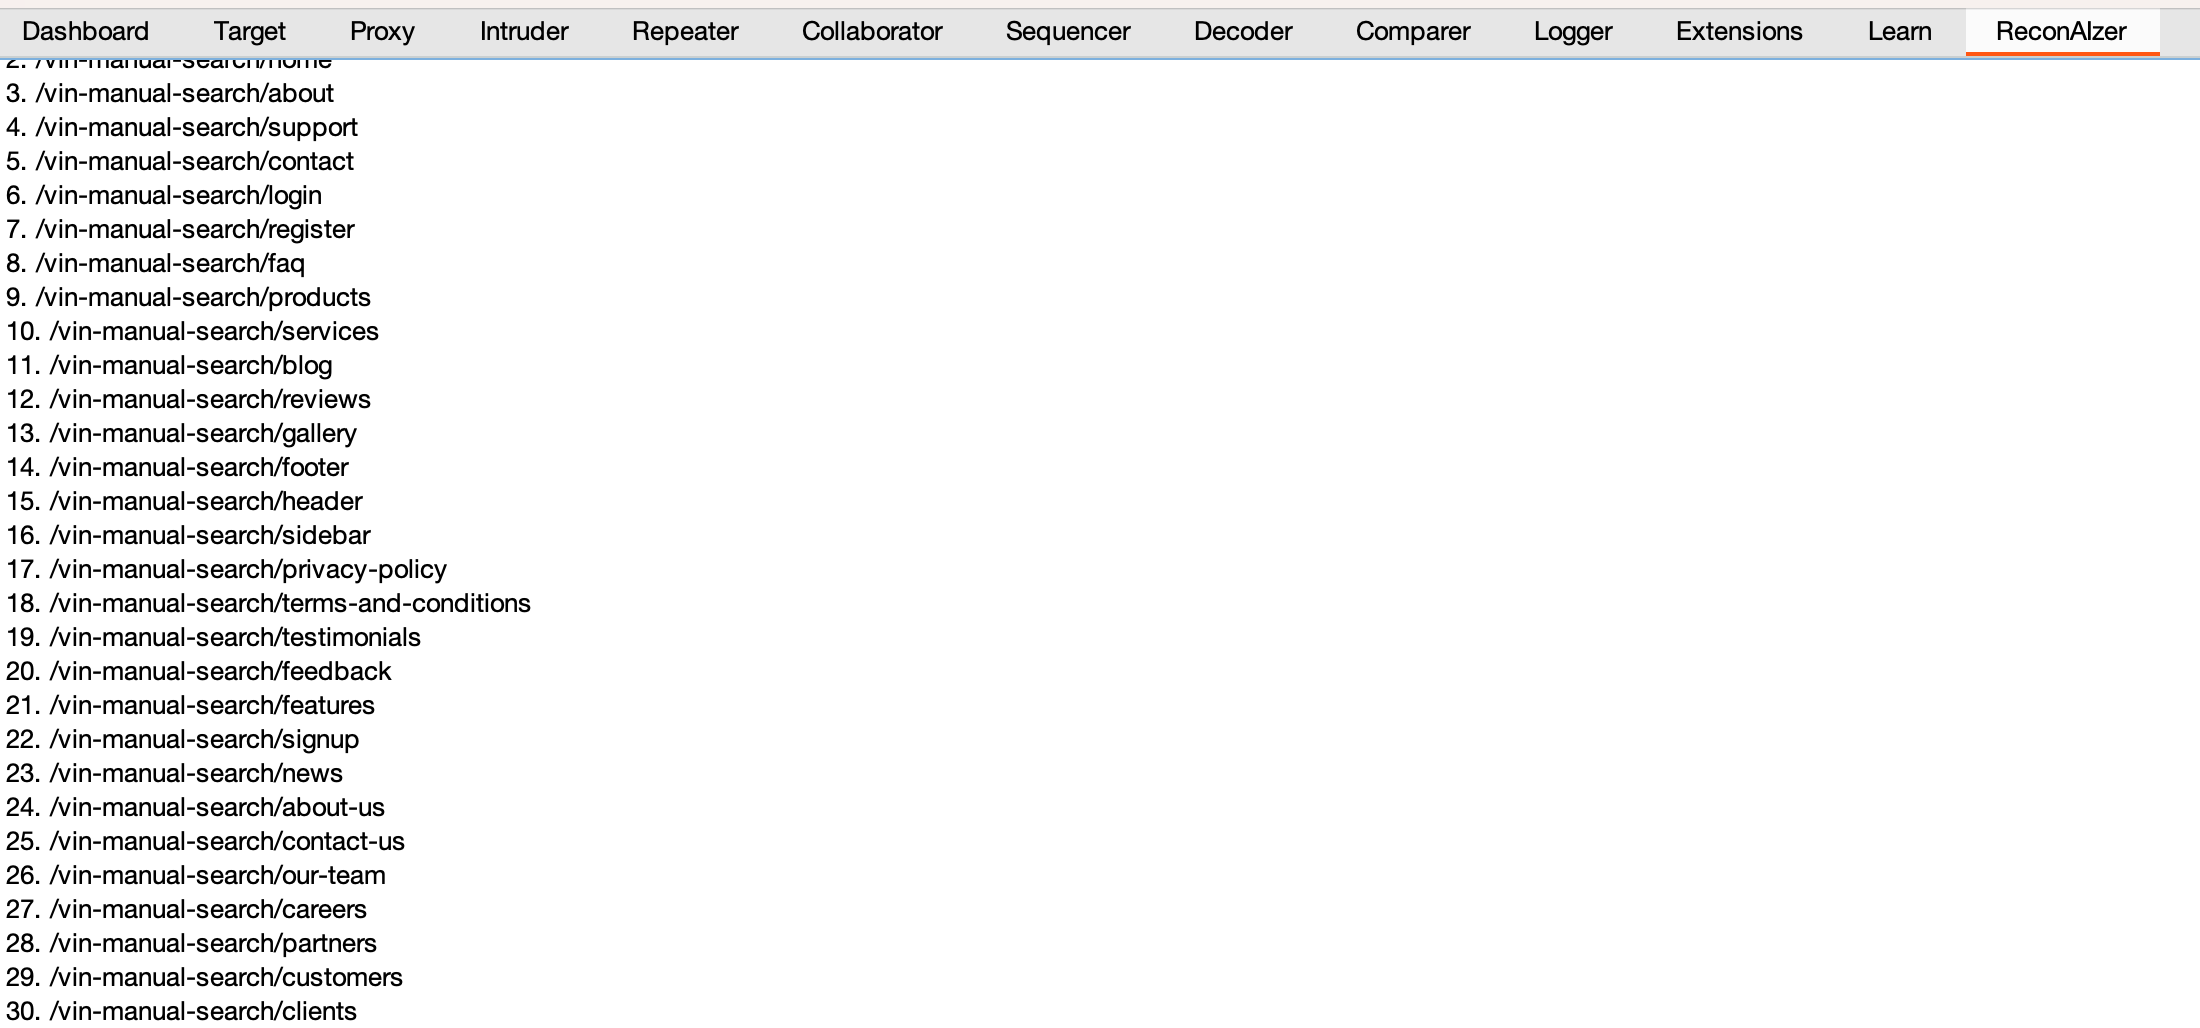
Una volta installato, ReconAIzer aggiunge un menu contestuale e una scheda dedicata per visualizzare i risultati:
image

Prerequisiti

  • Burp Suite
  • Jython Standalone Jar

Installazione

Segui questi passaggi per installare l'estensione ReconAIzer su Burp Suite:

Passaggio 1: Scaricare Jython

  1. Scarica l'ultima versione di Jython Standalone Jar dal sito ufficiale: https://www.jython.org/download
  2. Salva il file Jython Standalone Jar in una posizione comoda sul tuo computer.

Passaggio 2: Configurare Jython in Burp Suite

  1. Apri Burp Suite.
  2. Vai alla scheda "Extensions".
  3. Clicca sulla scheda secondaria "Extensions settings".
  4. Sotto "Python Environment", clicca sul pulsante "Select file..." accanto a "Location of the Jython standalone JAR file."
  5. Naviga fino alla posizione in cui hai salvato il file Jython Standalone Jar al Passaggio 1 e selezionalo.
  6. Attendi che lo stato di "Python Environment" diventi "Jython (versione x.x.x) successfully loaded", dove x.x.x rappresenta la versione di Jython.

Passaggio 3: Scaricare e installare ReconAIzer

  1. Scarica l'ultima versione di ReconAIzer
  2. Apri Burp Suite
  3. Torna alla scheda "Extensions" in Burp Suite.
  4. Clicca sul pulsante "Add".
  5. Nella finestra di dialogo "Add extension", seleziona "Python" come "Extension type."
  6. Clicca sul pulsante "Select file..." accanto a "Extension file" e vai alla posizione in cui hai salvato il file ReconAIzer.py al Passaggio 3.1. Seleziona il file e clicca su "Open."
  7. Assicurati che la casella "Load" sia selezionata e clicca sul pulsante "Next."
  8. Attendi che l'estensione venga caricata. Dovresti vedere un messaggio nella sezione "Output" che afferma che l'estensione ReconAIzer è stata caricata con successo.

Congratulazioni! Hai installato correttamente l'estensione ReconAIzer in Burp Suite. Ora puoi iniziare a usarla per migliorare la tua esperienza di bug bounty hunting.

Una volta fatto, devi configurare la tua chiave API OpenAI nella scheda "Config" sotto la scheda "ReconAIzer".

  • La tua chiave API OpenAI può essere trovata qui: https://platform.openai.com/account/api-keys.

Sentiti libero di suggerire miglioramenti per i prompt o qualsiasi cosa vorresti vedere in ReconAIzer!

Buona caccia ai bug!
image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →









