

Un sofisticato strumento GUI per creare archivi RAR malevoli che sfruttano la vulnerabilità di path traversal di WinRAR (CVE-2025-8088) tramite ADS e manipolazione dell'header RAR5.

  _  _ _____  _____ ___ ___
 | || | __\ \/ / __| __/ __|
 | __ | _| >  <\__ \ _| (__
 |_||_|___/_/\_\___/___\___|
Strumento avanzato per l'exploit di path traversal in WinRAR
Uno strumento GUI sofisticato per creare archivi RAR dannosi che sfruttano la vulnerabilità di path traversal di WinRAR (CVE-2025-8088) tramite ADS e manipolazione dell'header RAR5.
# Install dependencies
pip install -r requirements.txt

# Run the tool
python gui.py
Aggiungi qui uno screenshot dello strumento in esecuzione su Windows 11:
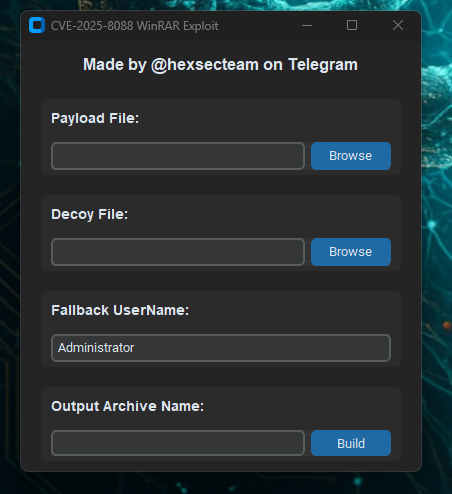

Lo strumento crea archivi RAR con path traversal usando:
Esempio di Percorso: ..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\..\Users\Administrator\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.exe
Questo strumento è destinato esclusivamente a scopi educativi e di test autorizzati. Utilizzare solo in ambienti controllati e con il giusto consenso.
Realizzato con ❤️ da Hexec
Per scopi educativi e di ricerca.
🛠️ Unisciti alla nostra community di strumenti, tutorial ed exploit
Strumento avanzato red team per lo sfruttamento di CVE-2025-8088
