 haxl0p4/l0p4map
Strumento professionale per il monitoraggio e la visualizzazione di rete. L0P4Map combina la scoperta ARP ad alta velocità con la piena integrazione di nmap e un motore di topologia di rete interattivo in tempo reale. Funziona sia su reti locali che su IP/siti web personalizzati.

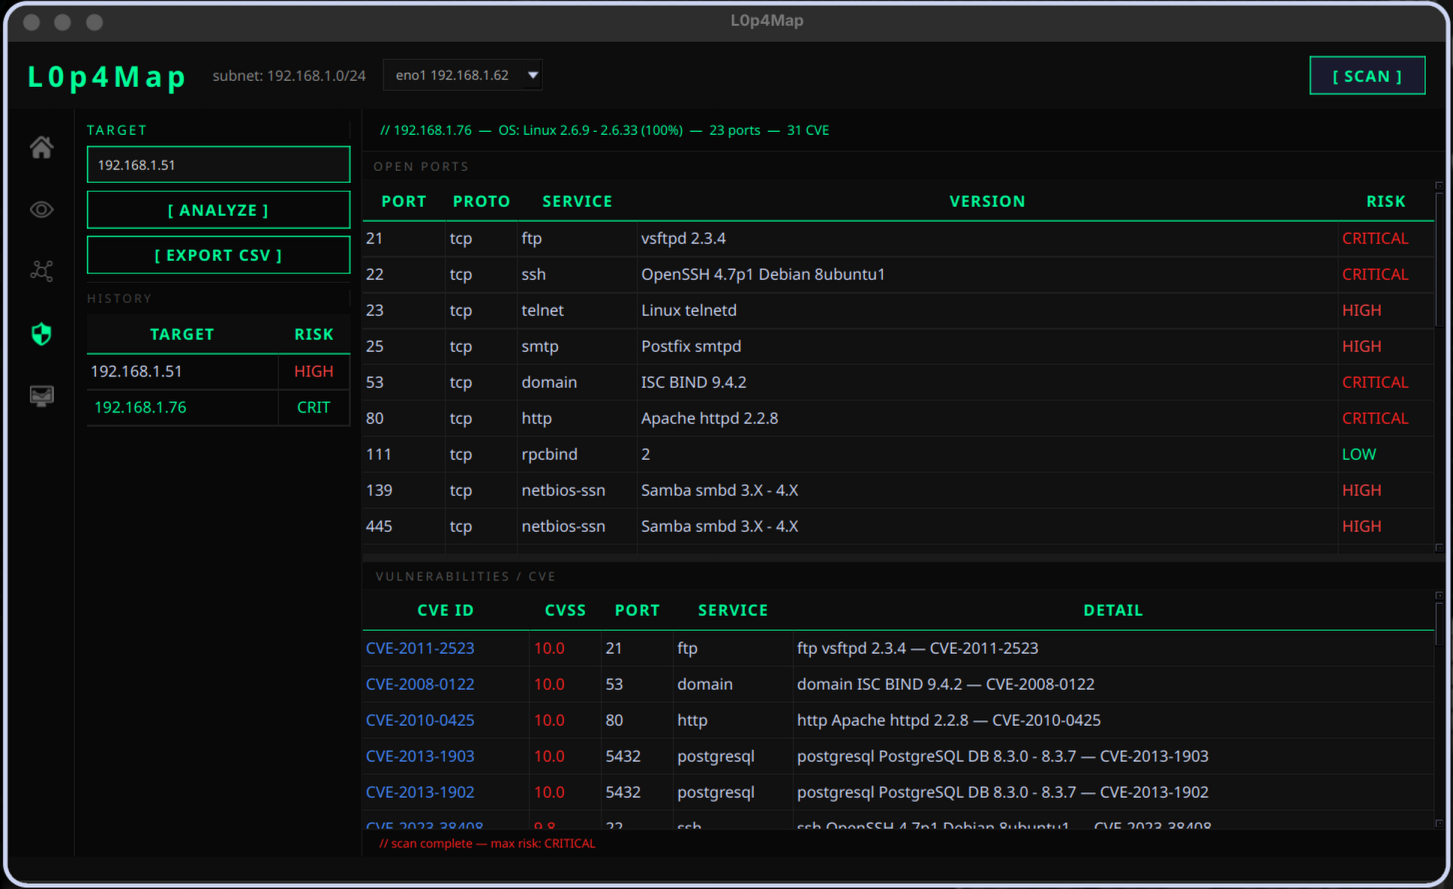
<div align="center"> # L0p4Map  **Nmap era cieco. L0p4Map vede.**     Strumento professionale per il monitoraggio e la visualizzazione di rete, progettato per ricercatori di sicurezza. <video controls loop muted style="width:100%;max-width:800px"> <source src="https://github.com/user-attachments/assets/745eb888-0636-47e8-9293-38a706a8e897" type="video/mp4"> Il tuo browser non supporta il tag video. </video> </div> --- ## Cos'è L0p4Map? L0p4Map è uno strumento di monitoraggio di rete di livello professionale che combina la potenza di nmap con un'interfaccia scura, moderna e pulita. Progettato per ricercatori di sicurezza e amministratori di rete che necessitano di visibilità rapida e dettagliata sulla propria infrastruttura. Niente gonfiature. Niente stronzate. Solo pura intelligenza di rete. Ora disponibile su Linux, Windows e macOS. --- ## Caratteristiche - **Supporto Multipiattaforma**: funziona su Linux (Debian/Arch), Windows e macOS con la stessa interfaccia e lo stesso set di funzionalità - **Monitoraggio Continuo**: demone/agente leggero che osserva passivamente il traffico ARP e mDNS senza bisogno di riscansionare l'intera rete - **Avvisi**: notifica in tempo reale quando appare un nuovo dispositivo non autorizzato sulla rete - **Polling SNMP Continuo**: interrogazioni SNMP periodiche per mantenere aggiornato lo stato dei dispositivi in tempo reale, senza attendere il ciclo di scansione successivo - **Scansione ARP di Rete**: rilevamento rapido degli host con consultazione del database locale IEEE OUI - **Mappatura di Intervalli**: scansione di qualsiasi IP/CIDR/intervallo. Gli intervalli instradati vengono mappati tramite traceroute (host raggruppati sotto il router dell'ultimo hop) - **Risoluzione Nomi Host**: rilevamento multi-metodo tramite DNS inverso, NetBIOS (Windows) e mDNS/Avahi (Linux, Mac, IoT) - **Fingerprinting dei Dispositivi**: suggerimento del sistema operativo basato su TTL (Linux/macOS, Windows, dispositivo di rete), probe su porte TCP rilevanti per la topologia, interrogazione SNMP raw `sysDescr` (senza librerie esterne) - **Fingerprinting dei Servizi Incorporato**: rileva passivamente iLO / InfoPrint / XPort / SATO / Zebra tramite banner grabbing e li segnala sul grafico come dispositivi noti per venire forniti con credenziali predefinite, per verifica manuale - **Rilevamento del Ruolo**: classificazione automatica di ciascun host: gateway, router, access point, switch, PC, Apple, mobile, Raspberry Pi, macchina virtuale, sconosciuto, combinando vendor, hostname, TTL, porte aperte e risposta SNMP - **Grafico della Topologia di Rete Reale**: grafico gerarchico vis.js che riflette la struttura effettiva della rete: gateway in alto, dispositivi intermedi (router/AP/switch) su un secondo livello, client raggruppati sotto il loro genitore. Layout commutabile tra Hierarchical e Force Atlas - **Riquadri di Delimitazione delle Sottoreti**: ogni sottorete rilevata viene disegnata come overlay tratteggiato direttamente sulla tela del grafico, etichettata con il suo CIDR - **Archi Tipizzati**: tre tipi di collegamento visivamente distinti: uplink (gateway verso internet), backbone (dispositivo intermedio verso gateway), collegamento client (dispositivo verso genitore) - **Pannello della Topologia**: overlay live che mostra sottorete, IP del gateway, numero totale di dispositivi e conteggio dei dispositivi intermedi - **Integrazione Completa con nmap**: scansione SYN, UDP, rilevamento OS, versione servizi, script NSE - **Banner Grabbing**: enumerazione HTTP, SMB, FTP, SSH, SSL - **Rilevamento di Vulnerabilità**: ricerca CVE tramite vulners, script vuln e malware - **Superficie d'Attacco**: panoramica di servizi esposti, porte aperte e CVE per host con punteggio CVSS e link diretto a NVD; risultati esportabili in CSV - **Analizzatore di Traffico**: cattura pacchetti in tempo reale con statistiche per dispositivo, colorazione dei protocolli, barra di filtro, doppio click per eseguire la scansione delle porte; esportabile in CSV - **Traceroute**: basato su ICMP con output in tempo reale - **Selezione dell'Interfaccia**: scegli su quale interfaccia di rete eseguire la scansione - **Monitoraggio Live**: aggiornamento automatico del grafico di rete a intervalli configurabili (30s / 60s / 120s) - **Esportazione Scansione**: salva l'output completo di nmap in `.txt` - **Esportazione Grafico**: esporta la topologia di rete in CSV o PNG - **Etichette Personalizzate per i Nodi**: assegna nomi personalizzati a qualsiasi dispositivo direttamente sul grafico (doppio click) - **Interfaccia Scura Professionale**: realizzata con PyQt6 --- ## Schermate ### Home: Scanner di Rete 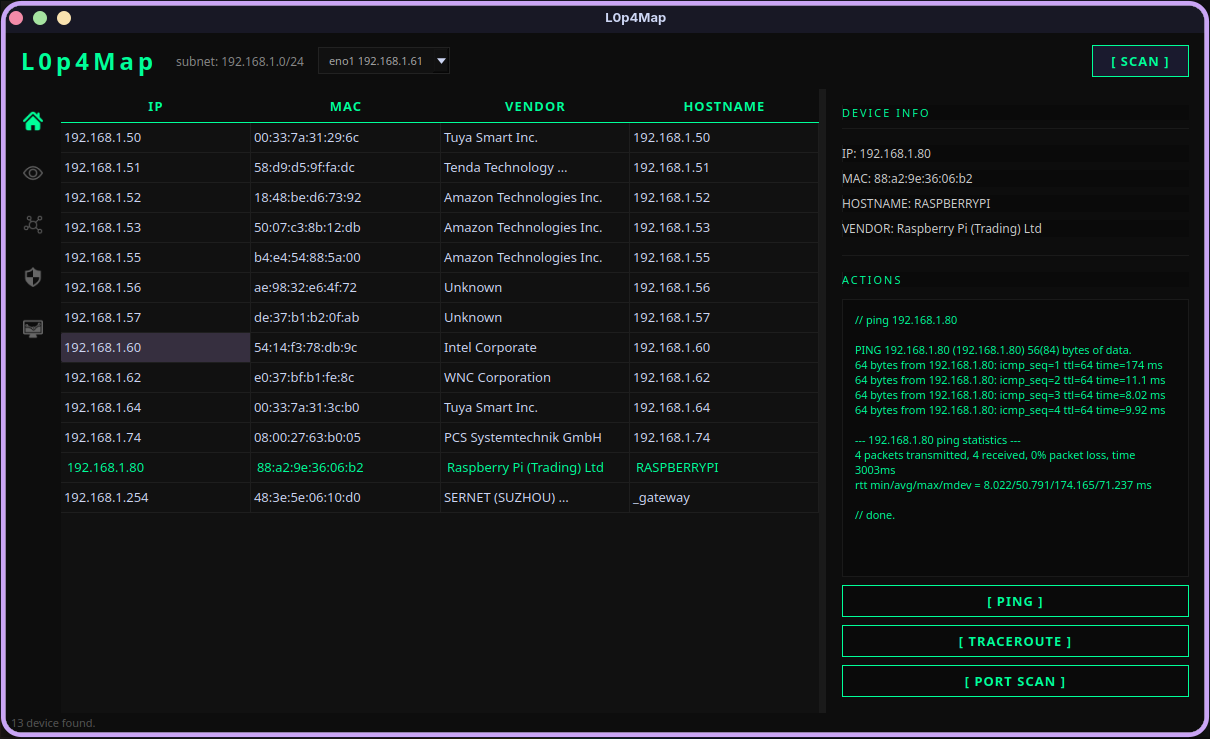 ### Scansione Porte: Integrazione Completa di nmap 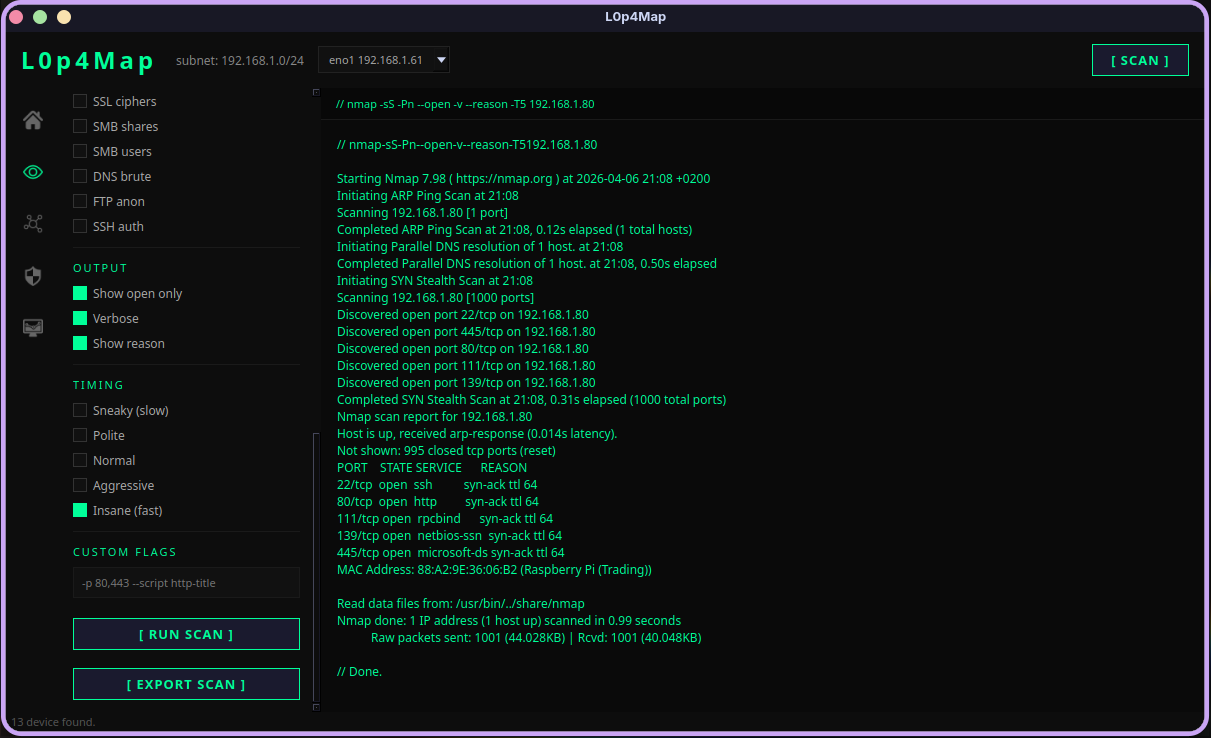 ### Topologia di Rete: Grafico Gerarchico 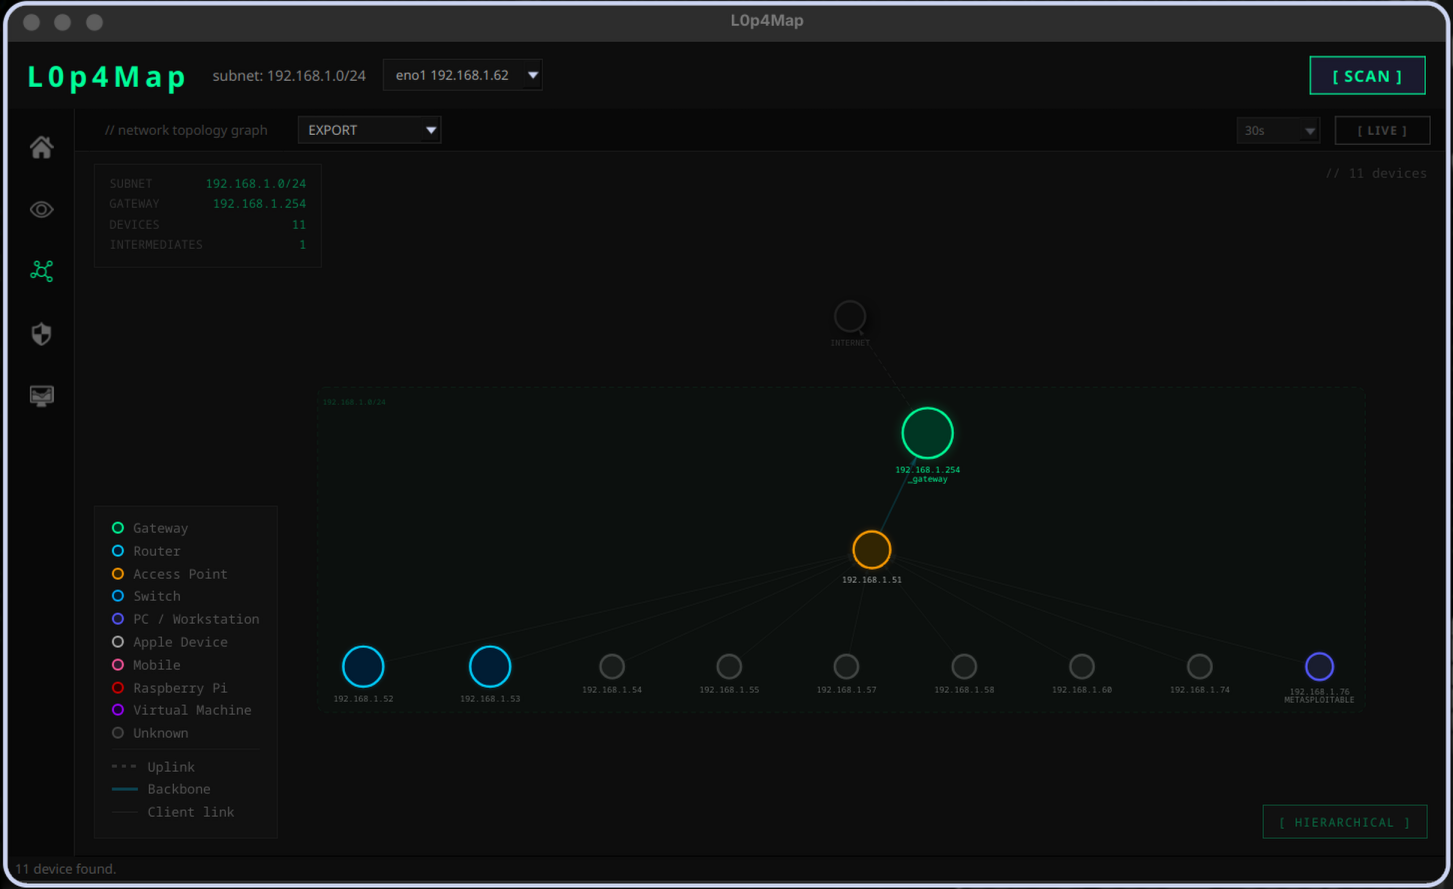 ### Topologia di Rete: Layout Force Atlas 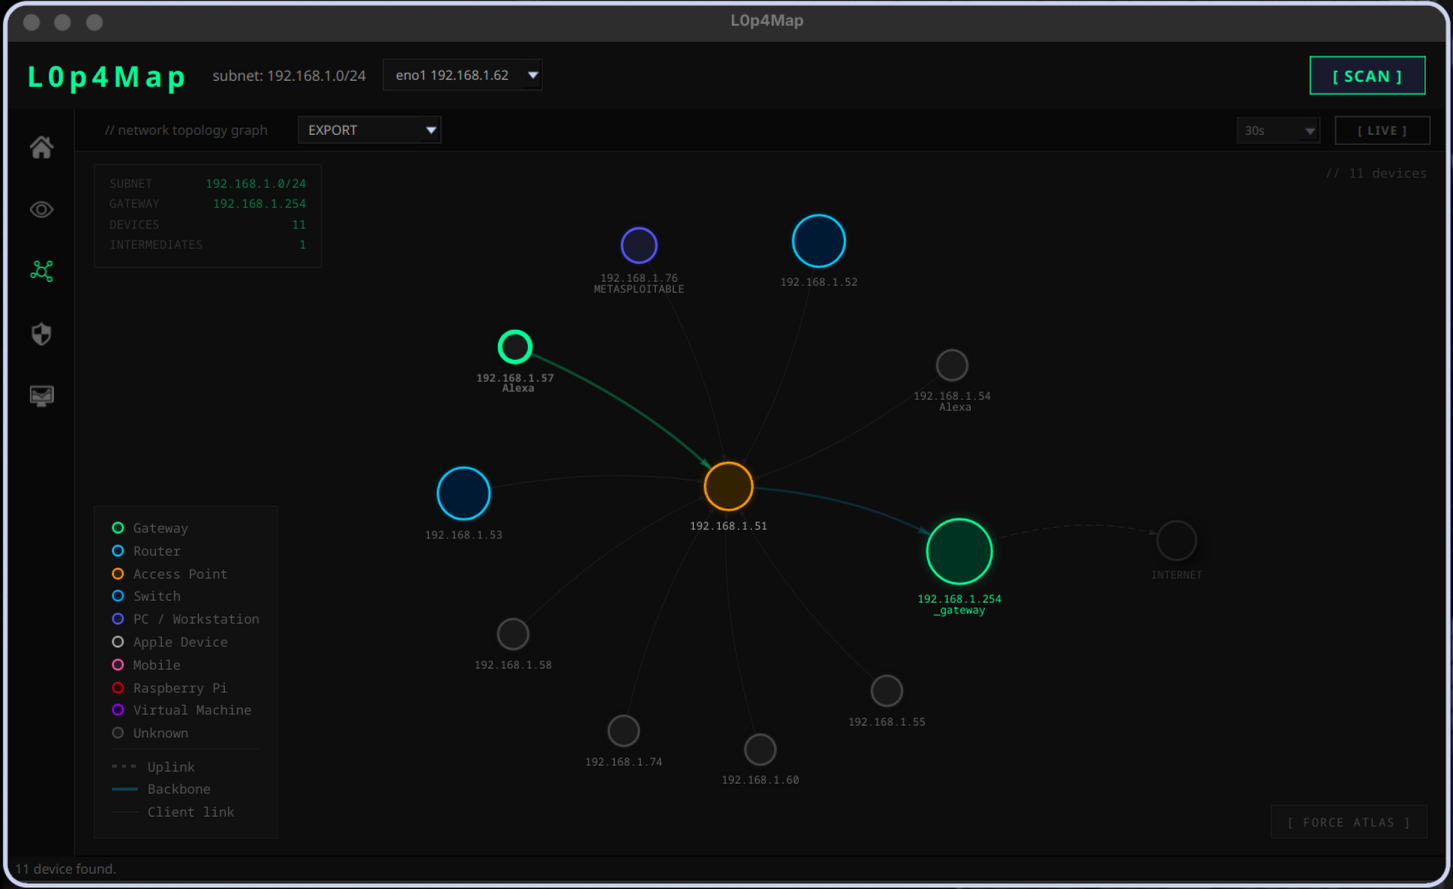 ### Superficie d'Attacco: Servizi Esposti, Porte Aperte e Panoramica delle Vulnerabilità 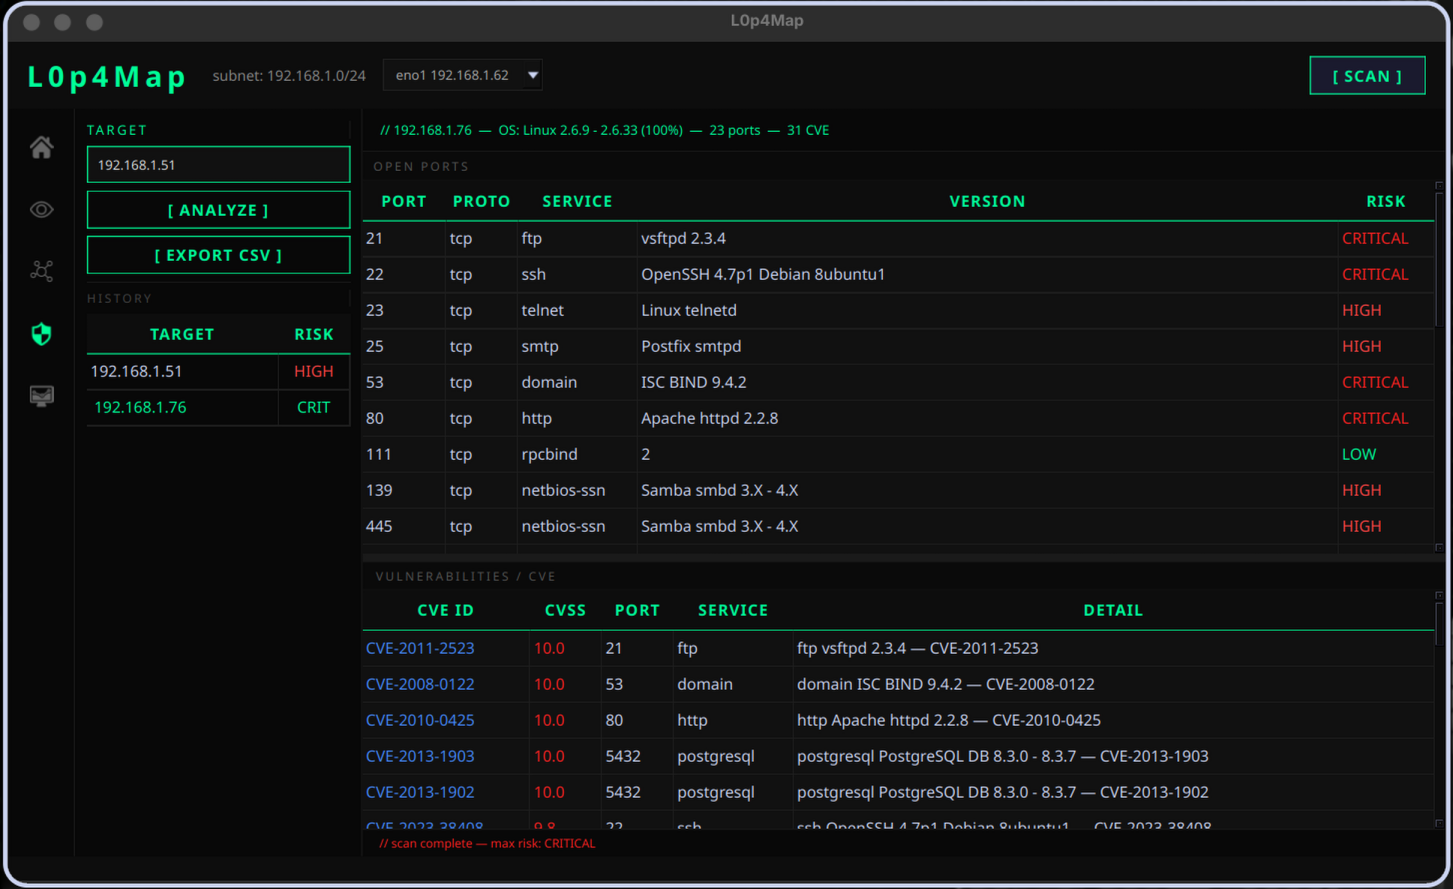 ### Analizzatore di Traffico: Analisi del Traffico di Rete in Tempo Reale 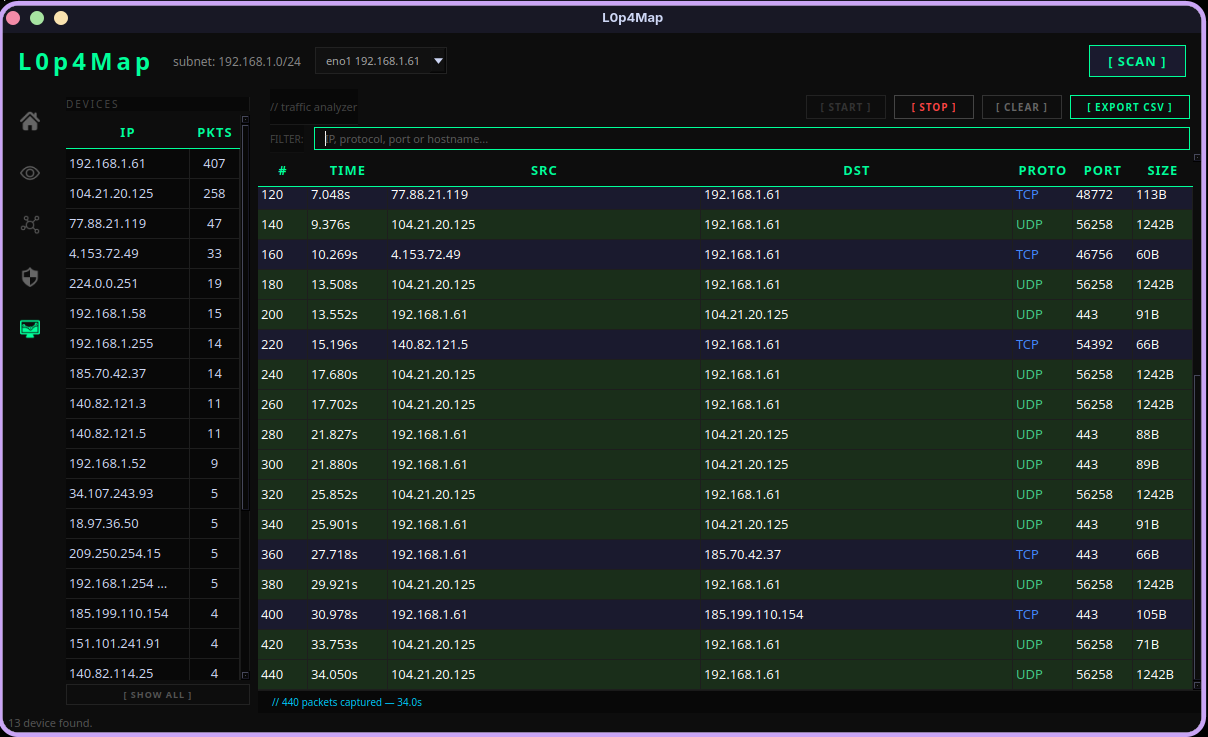 --- ## Requisiti ### Linux (Debian o Arch) - Python 3.11+ - nmap installato (`sudo pacman -S nmap` o `sudo apt install nmap`) - Npcap/libpcap per la cattura dei pacchetti (normalmente già presenti su Debian/Arch) - Privilegi di root (richiesti per la scansione ARP e la cattura dei pacchetti) ### Windows 10/11 - Python 3.11+ - Nmap per Windows (installer ufficiale da nmap.org, include Npcap) - Npcap installato in modalità "WinPcap API-compatible" (richiesto per la cattura dei pacchetti) - Eseguire come Amministratore (richiesto per la scansione ARP e la cattura dei pacchetti) ### macOS (Intel e Apple Silicon) - Python 3.11+ - nmap installato (`brew install nmap`) - Privilegi di root (richiesti per la scansione ARP e la cattura dei pacchetti) --- ## Installazione ### Linux Gli utenti **Arch Linux** possono installare direttamente dall'AUR: ```bash yay -S l0p4map ``` In alternativa, su qualsiasi distribuzione Linux: ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt sudo chmod +x L0p4Map.sh ``` ### macOS ```bash git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python3 -m venv venv source venv/bin/activate pip install -r requirements.txt chmod +x L0p4Map.sh ``` ### Windows ```powershell git clone https://github.com/HaxL0p4/L0p4Map.git cd L0p4Map python -m venv venv venv\Scripts\activate pip install -r requirements.txt ``` Assicurati che nmap e Npcap siano installati e disponibili nel PATH di sistema prima di avviare lo strumento. --- ## Utilizzo ### Linux e macOS Avvia lo strumento con privilegi di root: ```bash sudo ./L0p4Map.sh ``` ### Windows Apri un terminale (PowerShell o CMD) come Amministratore, quindi: ```powershell venv\Scripts\activate python L0p4Map.py ``` ### Flusso di Lavoro 1. Seleziona l'interfaccia di rete dal menu a tendina della barra degli strumenti 2. Premi **[ SCAN ]** per scoprire tutti i dispositivi: ogni host viene identificato tramite TTL, probe delle porte e SNMP 3. Clicca su un dispositivo per vedere i dettagli ed eseguire azioni rapide (ping, traceroute, scansione porte) 4. Passa alla scheda **Graph** per esplorare la topologia di rete reale: passa il mouse sui nodi per informazioni complete, doppio click per assegnare un'etichetta personalizzata 5. Commuta tra i layout **[ HIERARCHICAL ]** e **[ FORCE ATLAS ]** dalla vista del grafico 6. Usa **Attack Surface** per eseguire una scansione nmap approfondita + vulners su qualsiasi host e rivedere i CVE 7. Usa **Traffic Analyzer** per catturare pacchetti live, filtrare per dispositivo o protocollo, ed esportare in CSV 8. Attiva **[ LIVE ]** nella vista del grafico per mantenere la topologia aggiornata automaticamente 9. Abilita **Continuous Monitoring** per tenere l'agente in ascolto passivo su ARP/mDNS e ricevere avvisi su nuovi dispositivi, senza dover riavviare una scansione completa --- ## Dichiarazione di Non Responsabilità Questo strumento è progettato esclusivamente per **audit di rete autorizzati**. Usa L0p4Map solo su reti di tua proprietà o per le quali hai esplicita autorizzazione di test. La scansione non autorizzata è illegale. --- ## Autore **HaxL0p4**: [GitHub](https://github.com/HaxL0p4) ---
