
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-57610 — Proof-of-concept che dimostra l'assenza di rate limiting sull'endpoint di login di Sylius v2.0.2, consentendo tentativi di autenticazione automatizzati senza restrizioni. | Kitploit
Strumenti/GitHubGitHub/h4ckm3-png/cve-2024-57610
Analisi delle VulnerabilitàSicurezza WebPenetration TestingAutenticazionePaper e Ricerca
GitHubh4ckm3-png/cve-2024-57610

CVE-2024-57610

Proof-of-concept che dimostra l'assenza di rate limiting sull'endpoint di login di Sylius v2.0.2, consentendo tentativi di autenticazione automatizzati senza restrizioni.

Vedi Repository
171 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Mancanza di Rate Limiting in Sylius v2.0.2

Vendor Homepage: https://sylius.com/

Passaggi per la Riproduzione

1.Navigare su https://store.sylius.com/login

2.Tentare più richieste di login utilizzando strumenti o script automatizzati (ad es., Burp Suite, cURL).

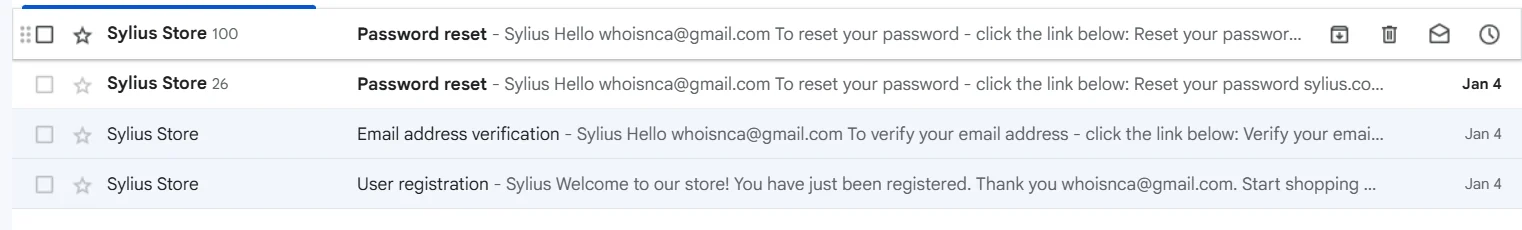
3.Osservare che non viene applicato alcun rate limiting e le richieste vengono elaborate senza restrizioni.

Video PoC

https://drive.google.com/file/d/1o5nd8eStt0tgBpKJHUay02N_HVAUntPM/view
Immagine

alt text

Scarica lo strumento