EvilCrowRF_Custom_Firmware_CC1101_FlipperZero
Idea, sviluppo e implementazione di questo firmware: h-RAT (https://github.com/h-RAT/).
Discord: h_rat

Idea, sviluppo e implementazione del firmware originale: Joel Serna (@JoelSernaMoreno - https://github.com/joelsernamoreno/).
Collaboratore principale: Little Satan (https://github.com/LSatan/)
Progettazione PCB: Ignacio Díaz Álvarez (@Nacon_96), Forensic Security (@ForensicSec) e April Brother (@aprbrother).
Produttore e distributore: April Brother (@aprbrother).
Distributore dal Regno Unito: KSEC Worldwide (@KSEC_KC).
In vendita con April Brother (spedizione dalla Cina):
- Evil Crow RF V2 Aliexpress: https://www.aliexpress.com/item/1005004032930927.html
- Evil Crow RF V2 Alibaba: https://www.alibaba.com/product-detail/Evil-Crow-RF2-signal-receiver-with_1600467911757.html
In vendita con KSEC Worldwide (spedizione dal Regno Unito):
- Evil Crow RF V2: https://labs.ksec.co.uk/product/evil-crow-rf-v2/
- Evil Crow RF V2 Lite: https://labs.ksec.co.uk/product/evil-crow-rf2-lite/
Gruppo Discord: https://discord.gg/Rb2j3jA5Ym
Anteprima
Sommario
Introduzione
Installazione
Funzionalità
Disclaimer
Introduzione
Questo firmware è un'alternativa al firmware predefinito dell'EvilCrowRF.
Questo firmware consente i seguenti attacchi:
- Registra dati RAW del segnale
- Registra segnale binario
- Trasmetti file .SUB
- Trasmetti RAW
- Trasmetti binario
- Trasmetti decimale**
- Analisi Kaiju
- Codici rolling Kaiju
- Scanner di segnali
- Bruteforce**
- Rolljam
- Rollback
- Jammer
- ...
Protocolli supportati: Princeton (24bit), Holtek HT12X (12bit), CAME (12bit), CAME (18bit), CAME (24bit), CAME (25bit), SMC5326 (25bit), Nice FLO (12bit), Nice FLO (24bit), GateTX (24bit)
Installazione
1) File SD
- Scarica e posiziona la cartella 'CONFIG' su una scheda MicroSD.
- Scarica e posiziona la cartella 'HTML' su una scheda MicroSD.
- Scarica e posiziona la cartella 'SUBGHZ' su una scheda MicroSD.
File .SUB
- Posiziona il tuo file** (.sub) nella cartella 'SUBGHZ'.
Protocolli supportati: AlutechAT, Ansonic, BETT, CAME, Clemsa, Doitrand, Dooya, FAAC, GateTX, Holtek, Holtek HT12X, Hormann, IntertechnoV3, KeeLoq, Linear, LinearDelta3, Magellan, Marantec, Nero Radio, Nero Sketch, Nice FLO, PhoenixV2, PowerSmart, Princeton, RAW, SMC5326, Security+ 1.0, Security+ 2.0, Starline, UNILARM
2) Firmware
- Installa il .bin via OTA
- oppure -->
- Scarica ed esegui ESPHome-Flasher
- Seleziona la porta COM
- Seleziona il file .bin
- Premi Flash ESP (potrebbe essere necessario mettere il dispositivo in modalità download)
ESPHome-Flasher
3) Webpanel
- Collega il tuo telefono/portatile/computer a questa rete Wi-Fi:
SSID: ECRF
Password: 123456789
4) Firmware Rolljam
Scarica e carica il firmware Rolljam sul tuo secondo dispositivo.
- Installa il .bin via OTA
- oppure -->
- Scarica ed esegui ESPHome-Flasher
- Seleziona la porta COM
- Seleziona il file .bin
- Premi Flash ESP (potrebbe essere necessario mettere il dispositivo in modalità download)
ESPHome-Flasher
Il primo dispositivo deve essere acceso e connesso alla rete ECRF predefinita. (SSID: ECRF | Password: 123456789)
-
Collega il secondo dispositivo al computer e recupera l'indirizzo IP dal monitor seriale. (Baudrate: 38400)
-
Vai al pannello web EvilCrowRF e imposta l'indirizzo IP del secondo dispositivo. (ECRF Settings -> Jammer Device -> Local IP Address)
-
Ora puoi avviare un attacco rolljam.
Funzionalità
1) Registrazione
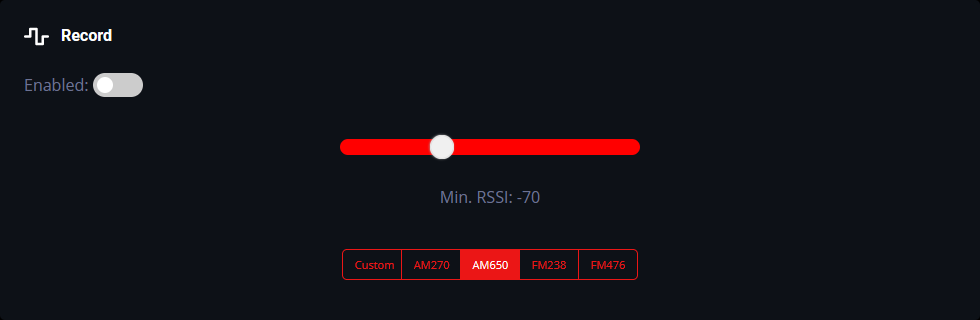
Puoi scegliere di utilizzare i preset esistenti:
- Custom ( Impostazioni CC1101 personalizzate )
- AM270 ( Modulazione: ASK/OOK | Banda: 270.83 kHz )
- AM650 ( Modulazione: ASK/OOK | Banda: 650.00 kHz )
- FM238 ( Modulazione: 2FSK | Banda: 270.83 kHz | Deviazione: 2.38 kHz)
- FM4768 ( Modulazione: 2FSK | Banda: 270.83 kHz | Deviazione: 47.61 kHz)
Puoi regolare l'RSSI minimo.
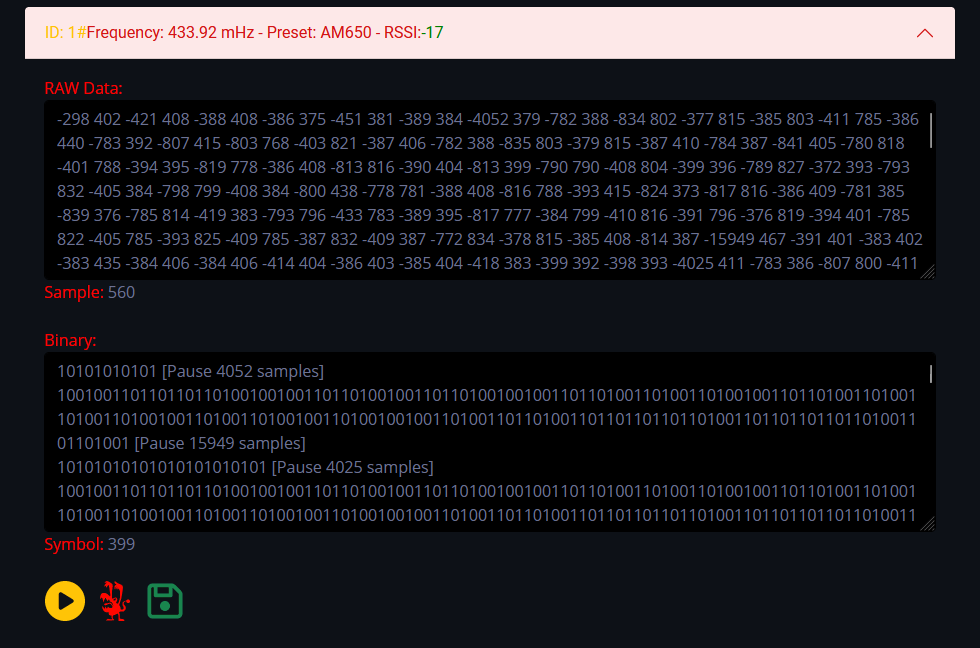
 Formato del segnale ricevuto:
- Dati RAW con numero di campioni:
- -1004 370 -424 404 -389 405 -389 403 -421 374 -420 373 -388 406 -421 408 -389 409 -386 409 | Campioni: 20
- Binario con numero di simboli:
- 1001001001001001001101101101101101001101101001001001001001101101001101101101101101101001101101001 | Simboli: 398
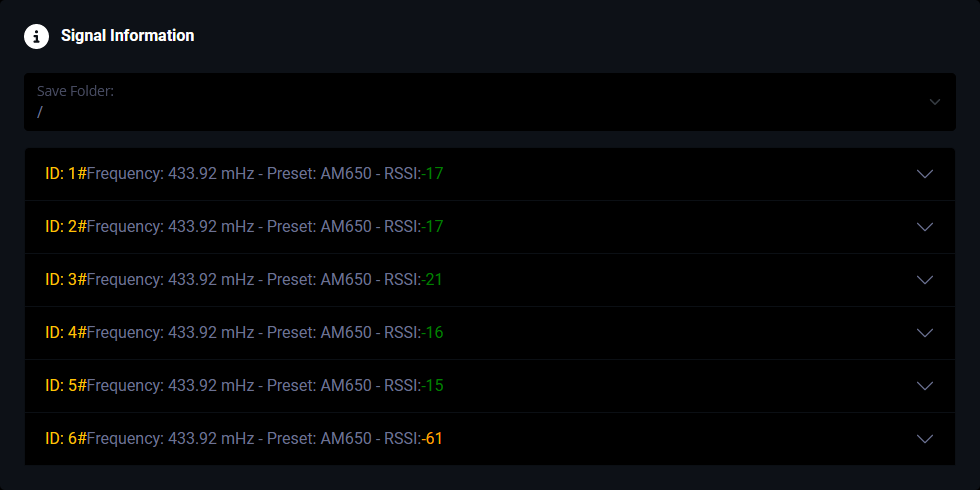 Possibilità di inviare il segnale in formato file .sub di Flipper Zero.
Possibilità di analizzare il segnale con Kaiju.
Possibilità di salvare il segnale in formato file .sub di Flipper Zero.