 gonzosint/geowifi
Cerca dati di geolocalizzazione WiFi per BSSID e SSID su diversi database pubblici.

Cerca dati di geolocalizzazione WiFi per BSSID e SSID su diversi database pubblici.
| Wigle | Apple | Milnikov | |
|---|---|---|---|
| WifiDB | Combain | Freifunk Carte | ❌ (Interrotto) OpenWifi |
Lo strumento ha un file di configurazione nella cartella gw_utils chiamato config.yaml. Ciascuno dei parametri di configurazione e come ottenere le informazioni necessarie è spiegato di seguito:
Per utilizzare il servizio Wigle è necessario ottenere un'API e configurare il file gw_utils/config.yaml sostituendo il valore del parametro "wigle_auth" con i dati "Encoded for use" forniti da Wigle.
Per utilizzare i Servizi di geolocalizzazione Google è necessario ottenere un'API e configurare il file gw_utils/config.yaml sostituendo il valore del parametro "google_api" con l'"API" fornita. Google offre $200 di utilizzo gratuito mensile.
Per utilizzare l'API Combain è necessario ottenere un'API e configurare il file gw_utils/config.yaml sostituendo il valore del parametro "combain_api" con l'"API" fornita. Combain offre una prova gratuita e piani a pagamento.
Opzione per abilitare o disabilitare il processo di verifica SSL nelle richieste.
Inizia clonando localmente il repository GitHub, quindi entra nella cartella geowifi. git deve essere presente sul tuo sistema.
git clone https://github.com/GONZOsint/geowifi
cd ./geowifi/
In alternativa, usa https://github.com/GONZOsint/geowifi/archive/refs/heads/main.zip, poi decomprimi il file scaricato.
Nota: usa il gestore di pacchetti pip per installare i requisiti.
virtualenv geowifi
source geowifi/bin/activate
python3 -m pip install -r requirements.txt
docker build -t geowifi:latest .
usage: geowifi.py [-h] [-s {bssid,ssid}] [-o {map,json}] identifier

Search for information about a network with a specific BSSID or SSID.

positional arguments:
  identifier            The BSSID or SSID of the network to search for.

options:
  -h, --help            show this help message and exit
  -s {bssid,ssid}, --search-by {bssid,ssid}
                        Specifies whether to search by BSSID or SSID (default: bssid)
  -o {map,json}, --output-format {map,json}
                        Specifies the output format for the search results (default: map)
python3 geowifi.py -s bssid <input>
python3 geowifi.py -s ssid <input>
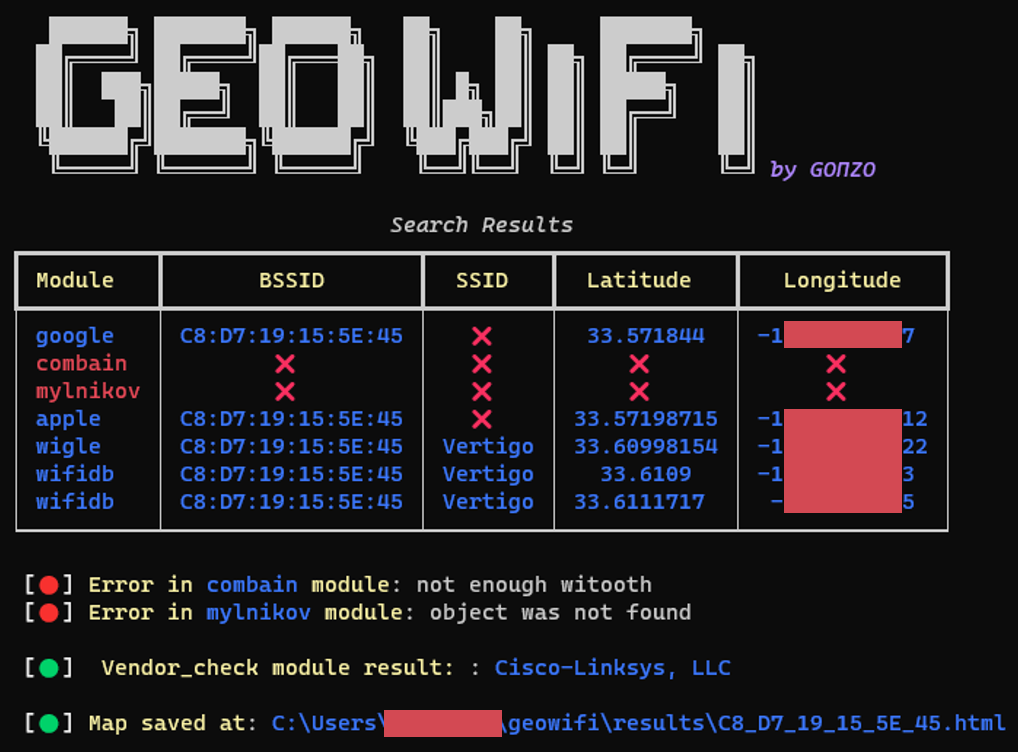
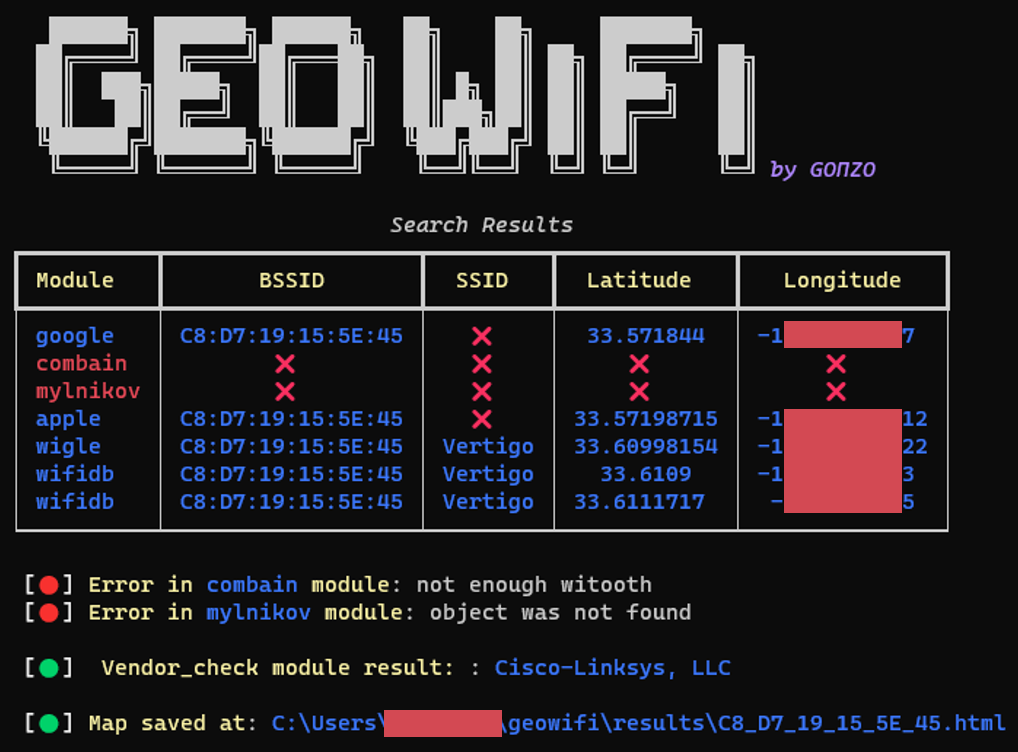
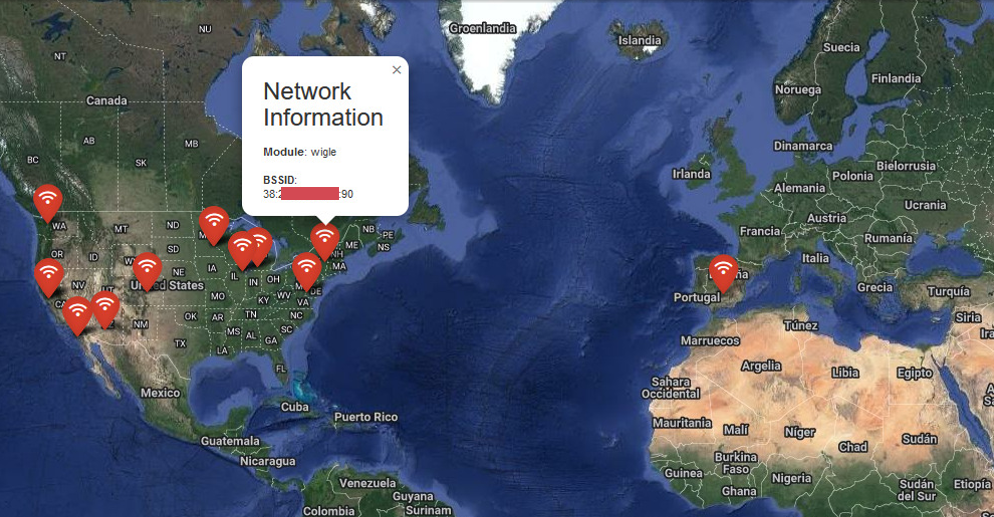
È possibile esportare i risultati in formato json usando il parametro -o json e mostrare le posizioni su una mappa html usando -o map.
docker run --rm geowifi:latest
docker run --rm geowifi:latest -s bssid <input>
docker run --rm geowifi:latest -s ssid <input>
[
  {
    "module": "google",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.571844,
    "longitude": -1XX.XXXXX97
  },
  {
    "module": "combain",
    "error": "Not enough witooth"},
  {
    "module": "mylnikov",
    "error": "Object was not found"
  },
  {
    "module": "vendor_check",
    "vendor": "Cisco-Linksys, LLC"},
  {
    "module": "apple",
    "bssid": "C8:XX:XX:XX:5E:45",
    "latitude": 33.57198715,
    "longitude": -1XX.XXXXX12},
  {
    "module": "wigle",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.60998154,
    "longitude": -1XX.XXXXX22},
  {
    "module": "wifidb",
    "bssid": "C8:XX:XX:XX:5E:45",
    "ssid": "Vertigo",
    "latitude": 33.6109,
    "longitude": -1XX.XXXXX533
  }
]






