
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-0708 — Checker della vulnerabilità BlueKeep (CVE-2019-0708) integrato con il framework di scoperta e scansione degli asset di rete di Goby per una rapida valutazione della sicurezza. | Kitploit
Strumenti/GitHubGitHub/gobysec/cve-2019-0708
RicognizioneScanner di VulnerabilitàMappatura della ReteExploitRaccolta InformazioniPenetration Testing
GitHubgobysec/cve-2019-0708

CVE-2019-0708

Checker della vulnerabilità BlueKeep (CVE-2019-0708) integrato con il framework di scoperta e scansione degli asset di rete di Goby per una rapida valutazione della sicurezza.

Vedi Repository
174117 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Sito web

CVE-2019-0708

Goby supporta il controllo della vulnerabilità CVE-2019-0708 "BlueKeep".

Rispetto a @JaGoTu e @zerosum0x0

Come usarlo

  1. Scarica Goby http://gobies.org/
  2. Scarica e installa npcap https://nmap.org/npcap/
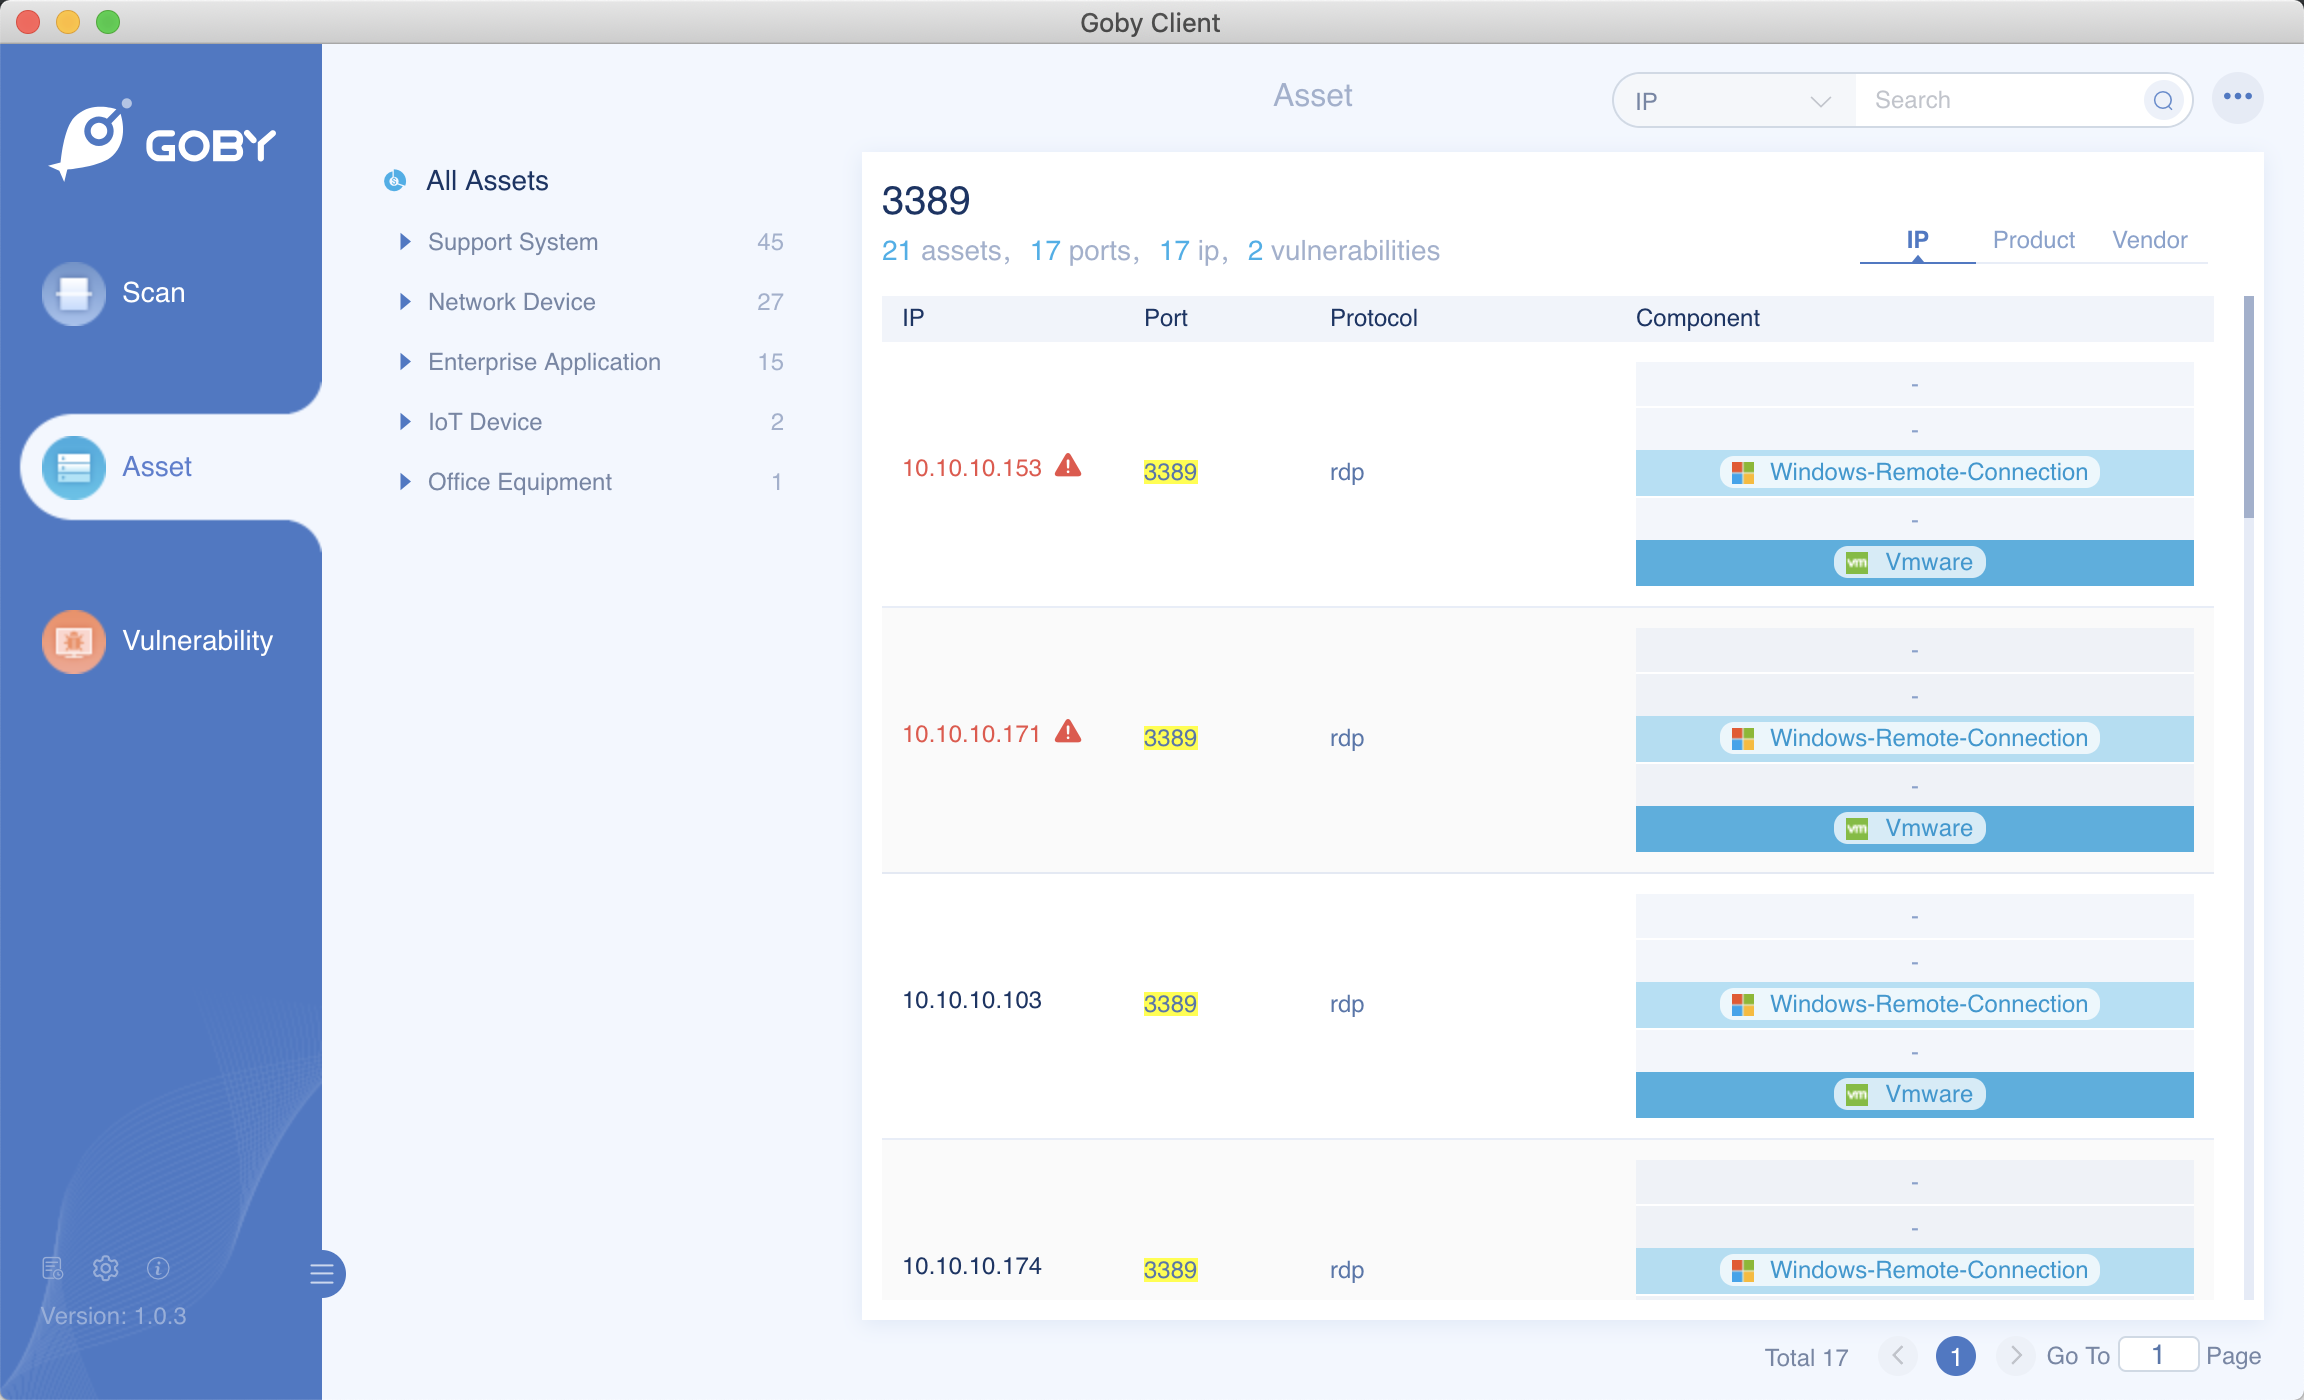
  3. Scansiona la rete per la porta 3389

Screenshot

Immagine di Goby

Immagine di Goby

Immagine di Goby

Immagine di Goby

Informazioni su Goby

Goby - Rendi la Cybersecurity più efficace La nuova generazione di tecnologia di sicurezza di rete consente una rapida risposta alle emergenze di sicurezza creando un database completo delle risorse per il target.

Scarica lo strumento