 gmh5225/hwid-steamspywareterminator
Libreria in fase di sviluppo iniettata in Steam per bloccare il thread nascosto CFillMachineInfoThread che raccoglie dati relativi a HWID, disco, scheda di rete e impronte digitali del registro.

Libreria in fase di sviluppo (attualmente registra solo l'inizializzazione dei thread) che, una volta iniettata in Steam, mira a bloccare CSteamEngine::CFillMachineInfoThread, un thread nascosto che raccoglie informazioni cifrate riguardanti i tuoi dischi rigidi, adattatori di rete e periferiche ottiche con il misero scopo di bloccare tutti i tuoi account alternativi e farti perdere migliaia di soldi (e non ho davvero voglia di pagare un centesimo in più per lo stipendio di burtonJ)
Puoi trovare l'istruzione cercando questa stringa in IDA e con xref:
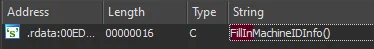
Non puoi semplicemente terminare o restituire il thread, ma si aprono possibilità interessanti. Quella funzione fa parte dell'unica funzione (oltre a costruttore, inizializzatore e terminatore/distruttore) di una virtual table che eredita da CScheduledFunction.
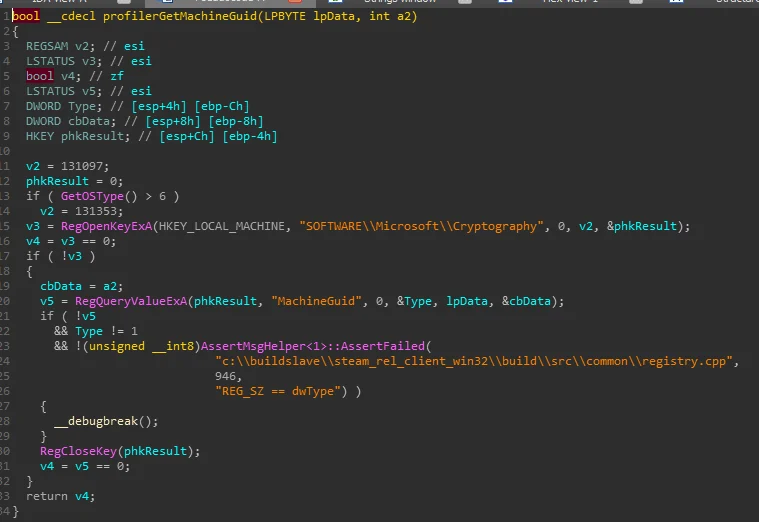
'MachineGuid' viene raccolto dal registro e sottoposto a SHA1, possibilmente con una costante "BB3"? Non so un cazzo di crittografia
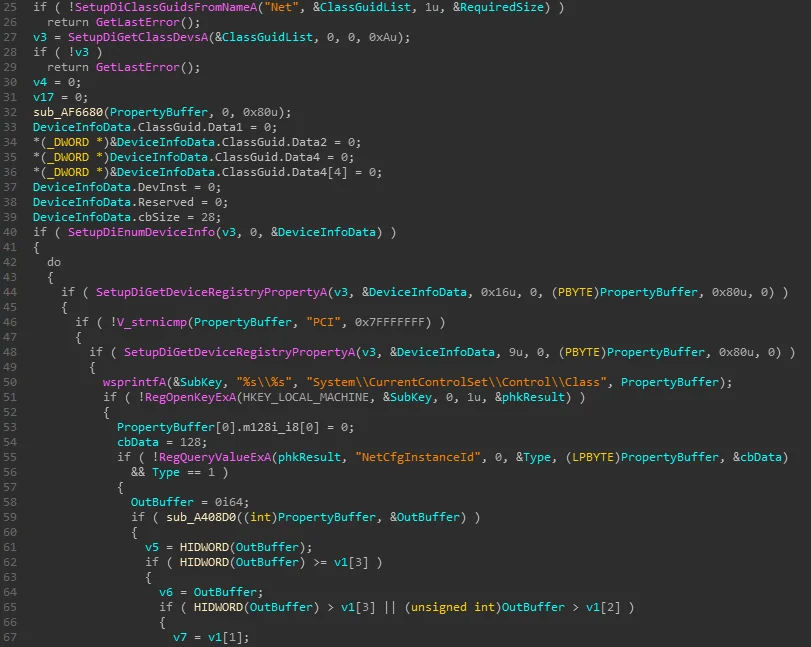
Altre informazioni dal registro del dispositivo vengono poi raccolte
Allo stesso tempo, vengono eseguite query CIMV2 WMIC per recuperare gli adattatori di rete
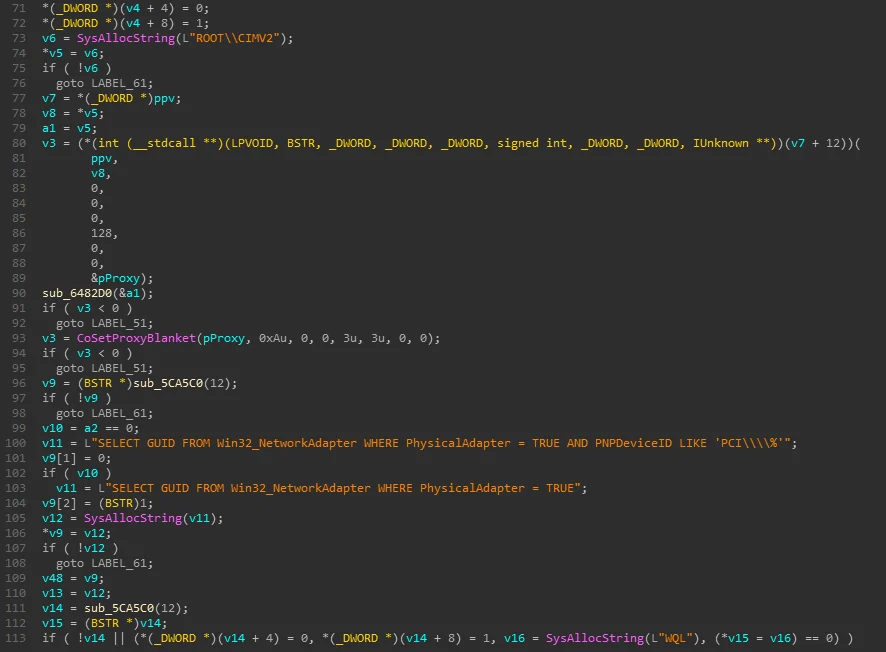
Questa volta i dati sopra vengono cifrati con la costante "FF2"? Un approccio interessante senza bloccare l'intero thread potrebbe essere cambiare queste costanti per alterare i risultati del digest. Se Steam tornasse a non cifrare queste stringhe potrebbero essere in violazione del GDPR, dato che raccolgono informazioni classificabili come "dati personali"
Seguono altre query, la quantità di dati che raccolgono è inquietante.
"SELECT * FROM Win32_DiskPartition", controllano BootPartitions, DeviceID, DiskIndex, di nuovo "SELECT * FROM Win32_DiskDrive", altre cose, poi ANCORA una volta "SELECT * FROM Win32_PhysicalMedia", controllano seriali e produttore.
Cifrati di nuovo, costante "3B3" (?)
Infine, il secondo argomento del chiamato viene cifrato (se non NULL) con la costante "333" (?)
