
 gmh5225/frida-medit
Scanner di memoria dei processi CUI multipiattaforma basato su Frida per trovare, filtrare, applicare patch ed eseguire il dump della memoria dei processi in tempo reale durante il reverse engineering e l'analisi.

analizzatore di memoria di processo multipiattaforma basato su CUI.
? Please Input a command. find
? Please Input a data type. ['dword']
? Please Input a value. 1000
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
HIT COUNT:3834!!

--------------------------------------------------------
? Please Input a command. filter
? Please Input a data type. ['dword']
? Please Input a value. 1010
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
FILTERD:1/3834!!

-------------------------------------------------
? Please Input a command. 3
  1) find
  2) filter
  3) patch
  4) dump
  5) list
  6) view
  7) exit
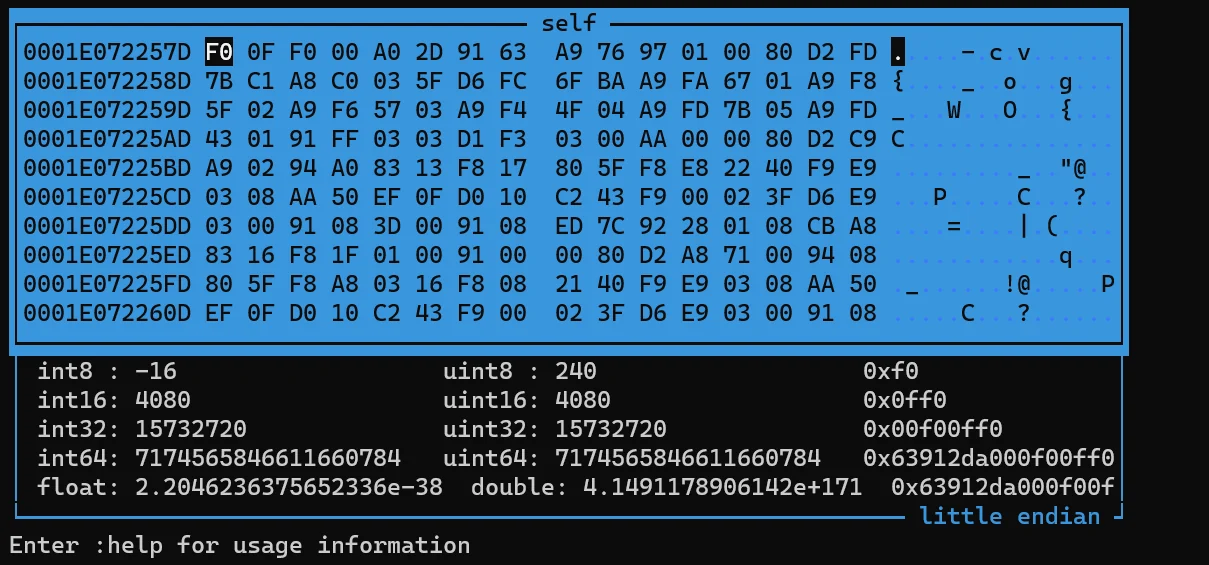
Installa la libreria python.
# windows
pip install -r requirements_windows.txt

# other
pip instlal -r requirements.txt
Installa e avvia frida-server.
python main.py Cydia

# or

python main.py com.saurik.Cydia

# or

python main.py -p ProcessId
Il software originale è disponibile su
https://github.com/walterdejong/hexview.
Questo progetto è un miglioramento parziale del suddetto ottimo software.
