
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-49980 — Proof-of-concept per CVE-2023-49980: vulnerabilità di elenco directory in Best Student Result Management System 1.0 che consente l'accesso non autorizzato a file sensibili tramite i percorsi /includes/ e /assets/. | Kitploit
Strumenti/GitHubGitHub/geraldoalcantara/cve-2023-49980
Analisi delle VulnerabilitàRaccolta InformazioniSicurezza WebPenetration TestingConfigurazione Errata
GitHubgeraldoalcantara/cve-2023-49980

CVE-2023-49980

Proof-of-concept per CVE-2023-49980: vulnerabilità di elenco directory in Best Student Result Management System 1.0 che consente l'accesso non autorizzato a file sensibili tramite i percorsi /includes/ e /assets/.

Vedi Repository
72 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-49980

Best Student Result Management System 1.0 - Directory Listing

Descrizione: Best Student Result Management System 1.0 è vulnerabile al Broken Access Control. La vulnerabilità di Directory Listing consente a qualsiasi attaccante remoto di visualizzare i file sensibili dell'applicazione all'interno delle directory includes e assets dell'applicazione senza alcuna autorizzazione.

Versione del prodotto vulnerabile: Best Student Result Management System 1.0
Autore CVE: Geraldo Alcântara
Data: 28/11/2023
Confermata il: 19/12/2023
CVE: CVE-2023-49980
Testata su: Windows

Passaggi per riprodurre:

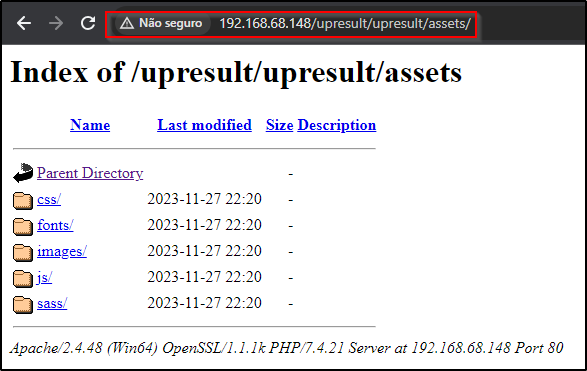
  1. Navigare all'URL: http://{IP}/upresult/includes/ oppure http://{IP}/upresult/assets/. Ho scoperto che molti file importanti dell'applicazione possono essere consultati direttamente tramite questo elenco di directory.

Accesso alla directory /includes/
dir01

Accesso alla directory /assets/
dir02

Scopritore(i)/Crediti:
Geraldo Alcântara

Scarica lo strumento