 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner e patcher automatizzato basato su SSH per le vulnerabilità LPE del kernel Linux CVE-2026-43284 e CVE-2026-43500, con scoperta multi-host, rilevamento dell'escalation dei privilegi e mitigazione tramite blacklist dei moduli.

Disclaimer: Questo strumento è progettato esclusivamente per audit di sicurezza interni legittimi. L'uso senza autorizzazione su sistemi che non ti appartengono è una violazione. Sviluppato da Gagaltotal666 - GhostGTR666.
Questo strumento identifica e mitiga due vulnerabilità di Local Privilege Escalation (LPE) nel kernel Linux:
f4c50a4034e6 del 2026-05-05)/etc/modprobe.d/| Funzionalità | Descrizione |
|---|---|
| Scanner Multi-Host | Scansione di intere sottoreti (CIDR) o elenchi di IP specifici in parallelo |
| TCP Ping Discovery | Rilevamento automatico degli host attivi prima della SSH (disattivabile con --skip-discovery) |
| Audit Approfondito | Analisi della versione del kernel, stato dei moduli, patch upstream, livello di privilegio |
| Valutazione delle Vulnerabilità | Classificazione automatica dello stato: VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| Mitigazione Automatica | Blacklist dei moduli, unload e flush della page-cache con un singolo --patch |
| Iniezione Sudo Zero-Touch | Iniezione automatica della password tramite sudo -S — nessuna configurazione NOPASSWD richiesta |
| Rilevamento Autenticazione Intelligente | Rilevamento automatico dell'escalation dei privilegi (root, sudo NOPASSWD, sudo con password) |
| Validazione CLI | Pre-controllo dei refusi, validazione dei file di chiave SSH (previene known_hosts falsi) |
| Esecuzione Parallela | Thread pool per scansioni e operazioni SSH (default 20 worker) |
| Report JSON | Esportazione dei risultati completi dell'audit in formato JSON |
| Output Formattato | Output colorato + riepilogo PrettyTable (fallback automatico se la libreria non è disponibile) |
| Gestione dei Segnali | Arresto graduale tramite SIGINT/SIGTERM |
Python 3.8 o superiore
Librerie: paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# Clona il repository
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# Installa le dipendenze
pip install -r requirements.txt
# oppure
pip install paramiko colorama prettytable
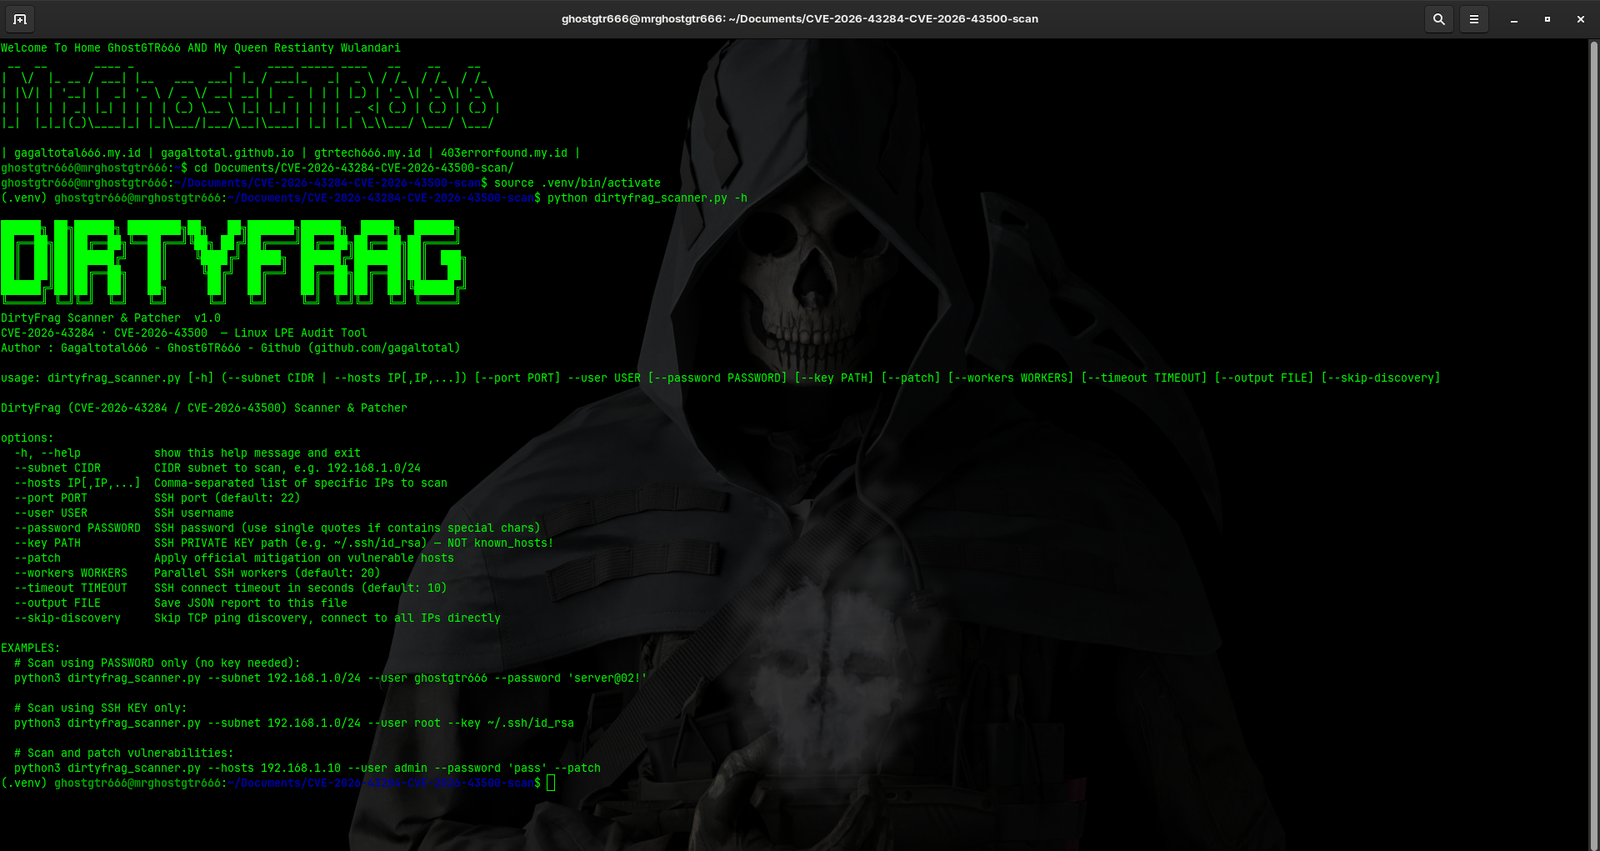
Rileva le vulnerabilità senza modificare nulla sul server di destinazione.
# Utilizzo con Password
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# Utilizzo con Chiave SSH
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# Utilizzo di entrambi (fallback password se la chiave fallisce)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# Scansione IP Specifici (senza discovery)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
Esegue l'audit e applica direttamente la mitigazione sui server vulnerabili.
# Patch con Password (INIEZIONE SUDO AUTOMATICA, SENZA NOPASSWD)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# Patch con Login Root
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# Patch con worker personalizzati (scansione più veloce)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              Scansione sottorete CIDR (es., 192.168.1.0/24)
--hosts IP[,IP,...]       Scansione IP specifici (separati da virgola, senza spazi)
--user USERNAME            Nome utente SSH (richiesto)
--password PASSWORD        Password SSH (usare virgolette se ci sono caratteri speciali)
--key PATH                 Percorso della chiave privata SSH (es., ~/.ssh/id_rsa, non known_hosts!)
--port PORT                Porta SSH personalizzata (default: 22)
--timeout SECONDS          Timeout connessione SSH (default: 10, max: 300)
--skip-discovery          Salta il ping TCP discovery, SSH diretto a tutti gli IP
--workers NUM              Numero di worker SSH paralleli (default: 20, min: 1, max: 100)
--patch                    Applica la mitigazione sugli host vulnerabili
--output FILE              Salva i risultati dell'audit in un file JSON
Questo strumento è progettato per funzionare in vari ambienti server SSH senza richiedere modifiche a sudoers:
Root Diretto (consigliato)
--user root --key ~/.ssh/id_rsa --patch
Sudo NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers già configurato con NOPASSWDsudo -nSudo con Iniezione Password (Zero-Touch) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers standard: ALL=(ALL) ALLsudo -S -p ''Ibrido (Chiave + Password)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
Quando viene usato il flag --patch, lo strumento esegue i seguenti passaggi in sequenza:
