
 fullshade/auto-elevate
Escalare da un account Administrator a bassa integrità a NT AUTHORITY\SYSTEM senza un exploit LPE combinando un bypass UAC COM e Token Impersonation

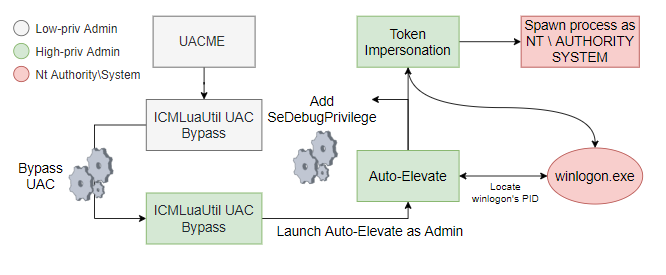
Questo strumento dimostra la potenza dei bypass UAC e delle funzionalità integrate di Windows. Questa utility individua automaticamente winlogon.exe, ruba e impersona il suo TOKEN di processo, e genera un nuovo processo a livello SYSTEM con il token rubato. Combinato con il metodo di bypass UAC #41 (ICMLuaUtil UAC bypass) dall'utility UACME di hfiref0x, questa utility può auto-elevare un account amministrativo con privilegi limitati a NT AUTHORITY\SYSTEM.
L'immagine seguente dimostra l'uso di UACME combinato con Auto-Elevate per passare da un account amministratore con privilegi limitati a NT AUTHORITY\SYSTEM su Windows 10 21H1.

L'immagine seguente dimostra l'escalation da un account amministratore con privilegi elevati a SYSTEM senza un bypass UAC
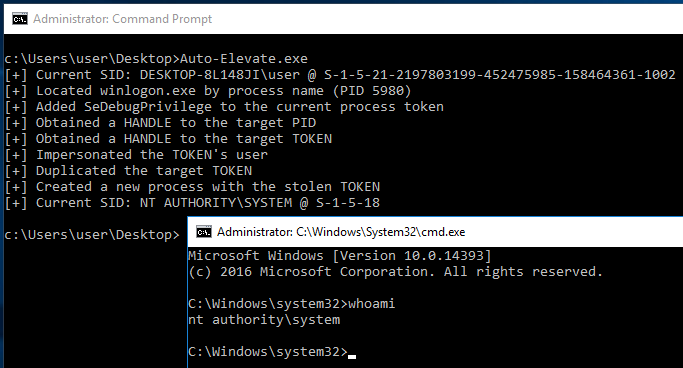
I seguenti passaggi vengono eseguiti da Auto-Elevate per effettuare l'escalation da un amministratore con privilegi limitati a SYSTEM:
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
