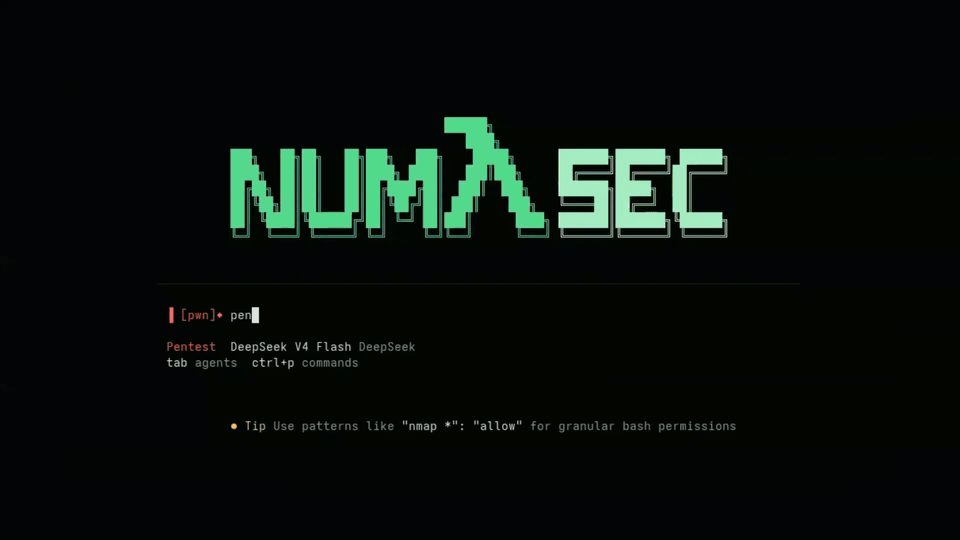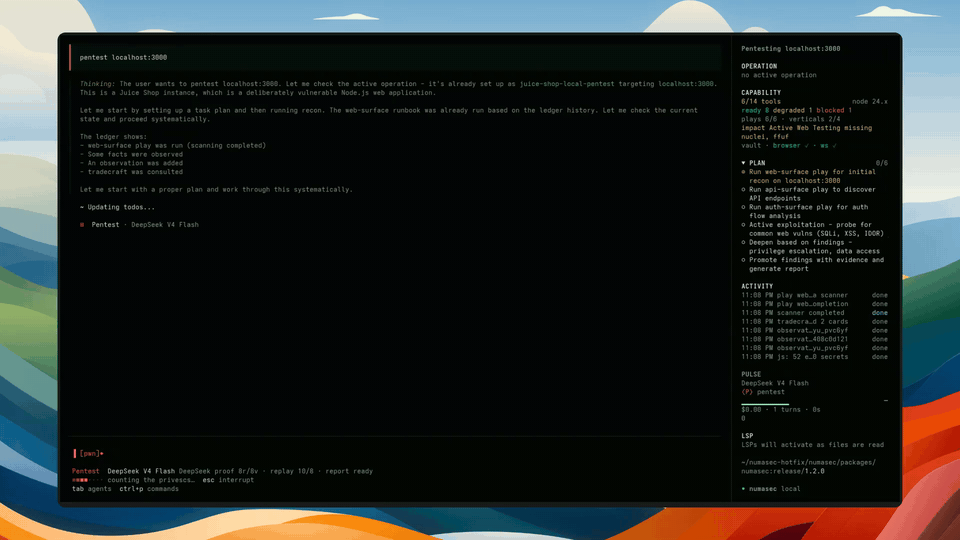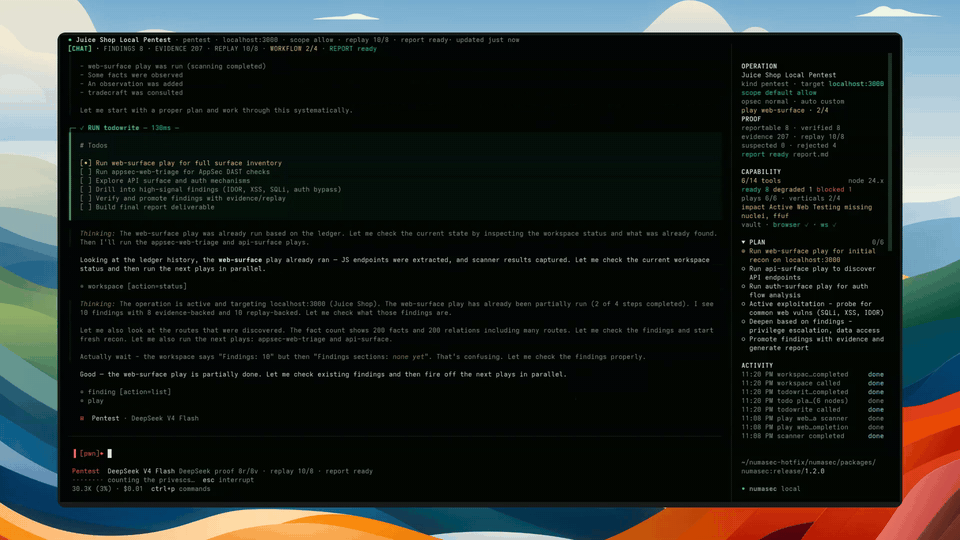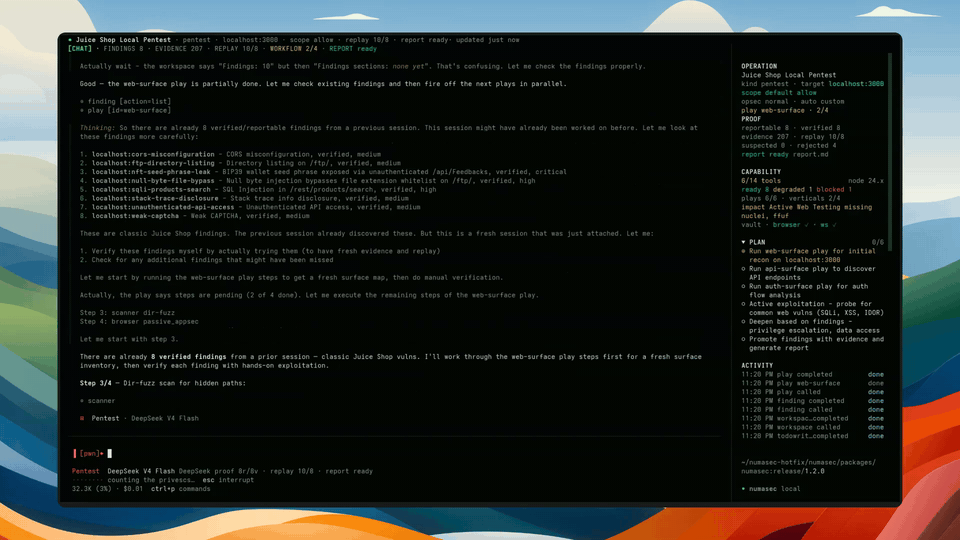

Agente di sicurezza AI che funziona nel tuo terminale, orchestrando strumenti locali, runbook e agenti per flussi di lavoro autorizzati di AppSec, pentest, OSINT e CTF, con memoria operativa durevole e tracciamento delle evidenze.
L'agente di sicurezza AI open source.
Dai al tuo terminale un cervello per la sicurezza.
Esegui flussi di lavoro di sicurezza con i tuoi strumenti locali, agenti, runbook, risultati, prove, replay e report.
npm install -g numasec


Demo | Perché | Sensazione | Provalo | Cosa fa | Comandi | Architettura | Roadmap
numasec è un agente di sicurezza AI che gira nel tuo terminale.
Utilizza gli strumenti già installati sulla tua macchina, segue runbook di sicurezza, passa da un agente cyber all'altro, mantiene vivo il contesto dell'operazione, tiene traccia dei risultati, memorizza le prove e aiuta a trasformare il lavoro in report.
È costruito per chi vive già tra shell, browser, richieste HTTP, scanner, advisories, note e report.
Un agente di sicurezza per il flusso di lavoro che già possiedi.
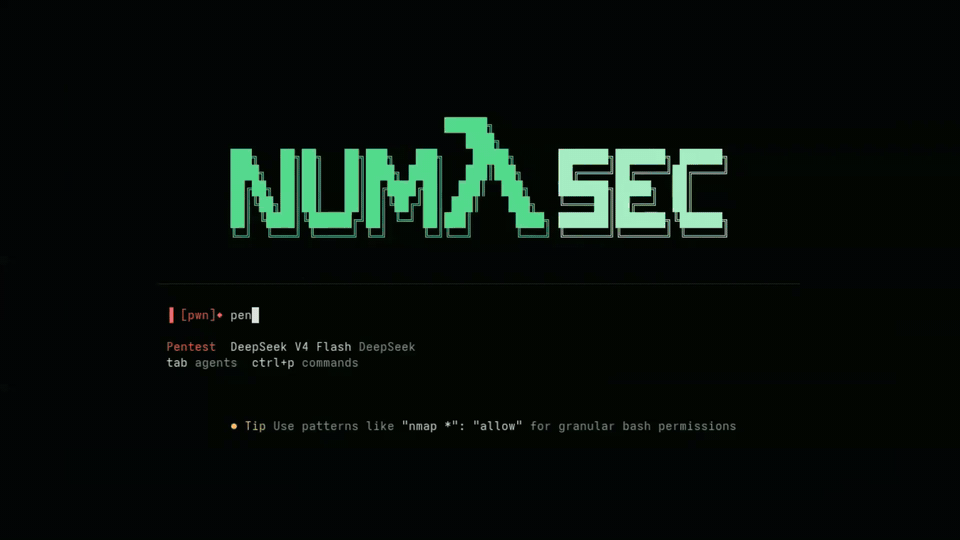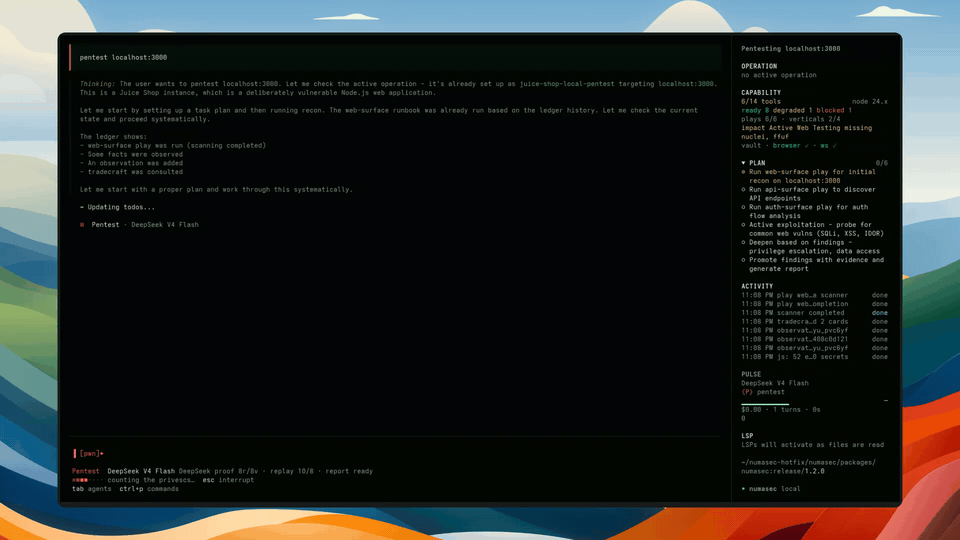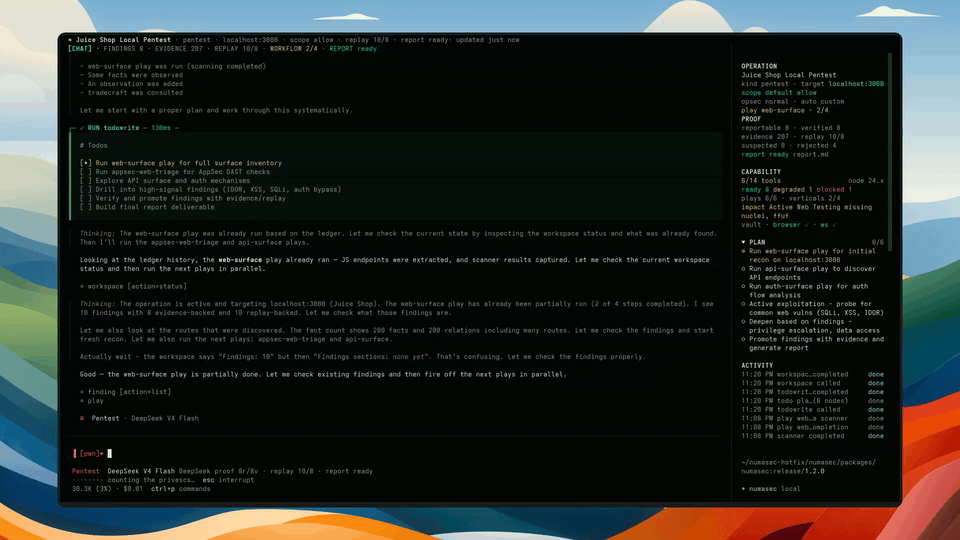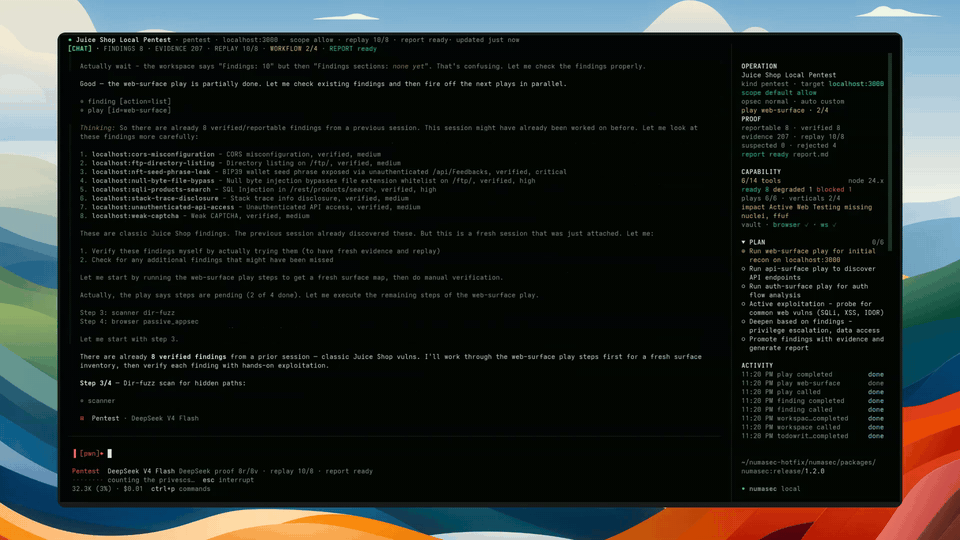
Clicca sull'anteprima per la registrazione completa del terminale.
Il lavoro di sicurezza non avviene in un unico posto pulito.
Ti muovi tra comandi da terminale, lavoro nel browser, richieste HTTP, strumenti locali, scanner, advisories, note, screenshot, risultati e report.
L'AI può aiutare, ma solo se vive all'interno di quel flusso di lavoro.
numasec offre al modello uno spazio di lavoro di sicurezza invece di una semplice chat box. Mantiene insieme il target, l'ambito, gli strumenti, i runbook, i risultati, le prove, il replay e lo stato del report mentre il lavoro viene svolto.
L'obiettivo è semplice:
rendere il lavoro di sicurezza più veloce, più preciso e meno disperso.
Oggi numasec è più forte per flussi di lavoro autorizzati di AppSec e Pentest. Altre superfici cyber esistono o sono possibili, ma non sono ancora pubblicizzate come ugualmente mature.
Gli agenti di programmazione hanno cambiato il modo in cui gli sviluppatori lavorano.
Leggono codice, eseguono comandi, modificano file, lanciano test e rimangono all'interno del ciclo di sviluppo.
La sicurezza necessita dello stesso cambiamento, ma il lavoro di sicurezza ha vincoli diversi.
Un agente di sicurezza deve conoscere il target, rimanere entro l'ambito, usare la toolchain locale, ricordare cosa è successo, separare il rumore dai risultati e mantenere abbastanza contesto per produrre output utili in seguito.
Questo è ciò che numasec sta cercando di diventare:
l'agente di sicurezza AI open source per il terminale.
Apri numasec all'interno del workspace che stai testando, scegli l'agente di sicurezza giusto, verifica quali strumenti locali sono disponibili, poi avvia un runbook e lascia che l'agente ti aiuti a progredire nel flusso di lavoro.
Quando il lavoro cambia, cambia postura. Quando qualcosa è importante, mantieni i risultati, le prove, il replay e il contesto del report vicini all'operazione invece di spargerli tra cronologia della shell, screenshot e note.
Poi torna più tardi e riprendi senza ricominciare da zero.
numasec parte come un agente da terminale, poi inizia il lavoro di sicurezza e diventa uno spazio di lavoro.
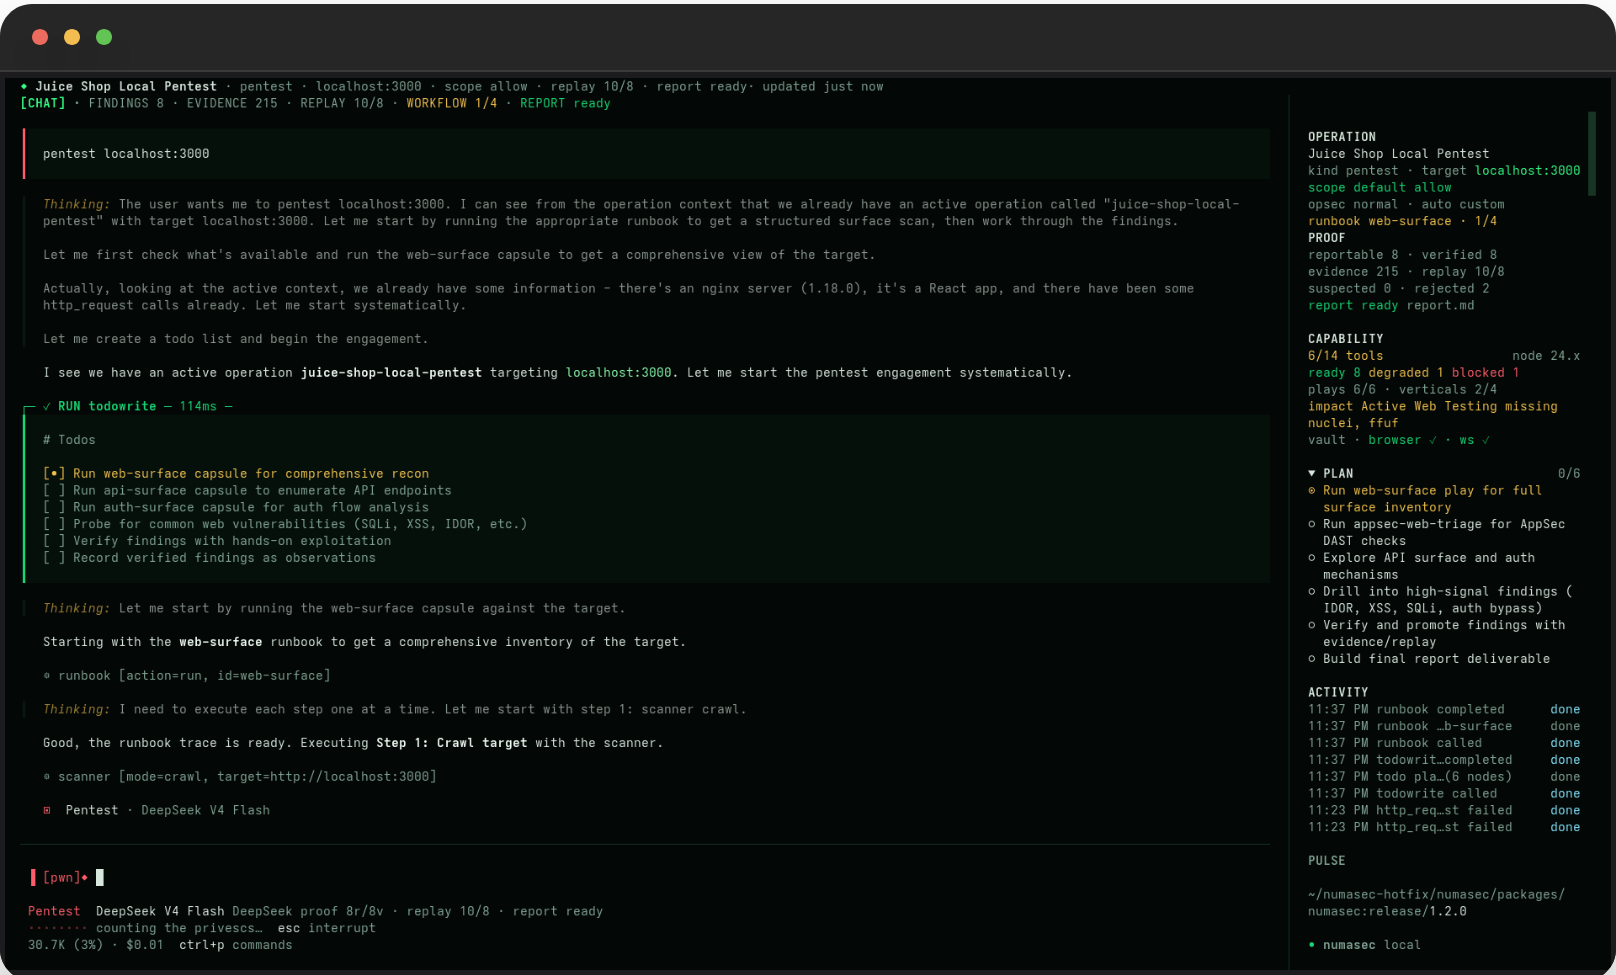
Ottieni il modello, l'agente attivo, la palette dei comandi, la directory di lavoro e il prompt. Il punto non è lasciare il terminale; il punto è renderlo più intelligente.
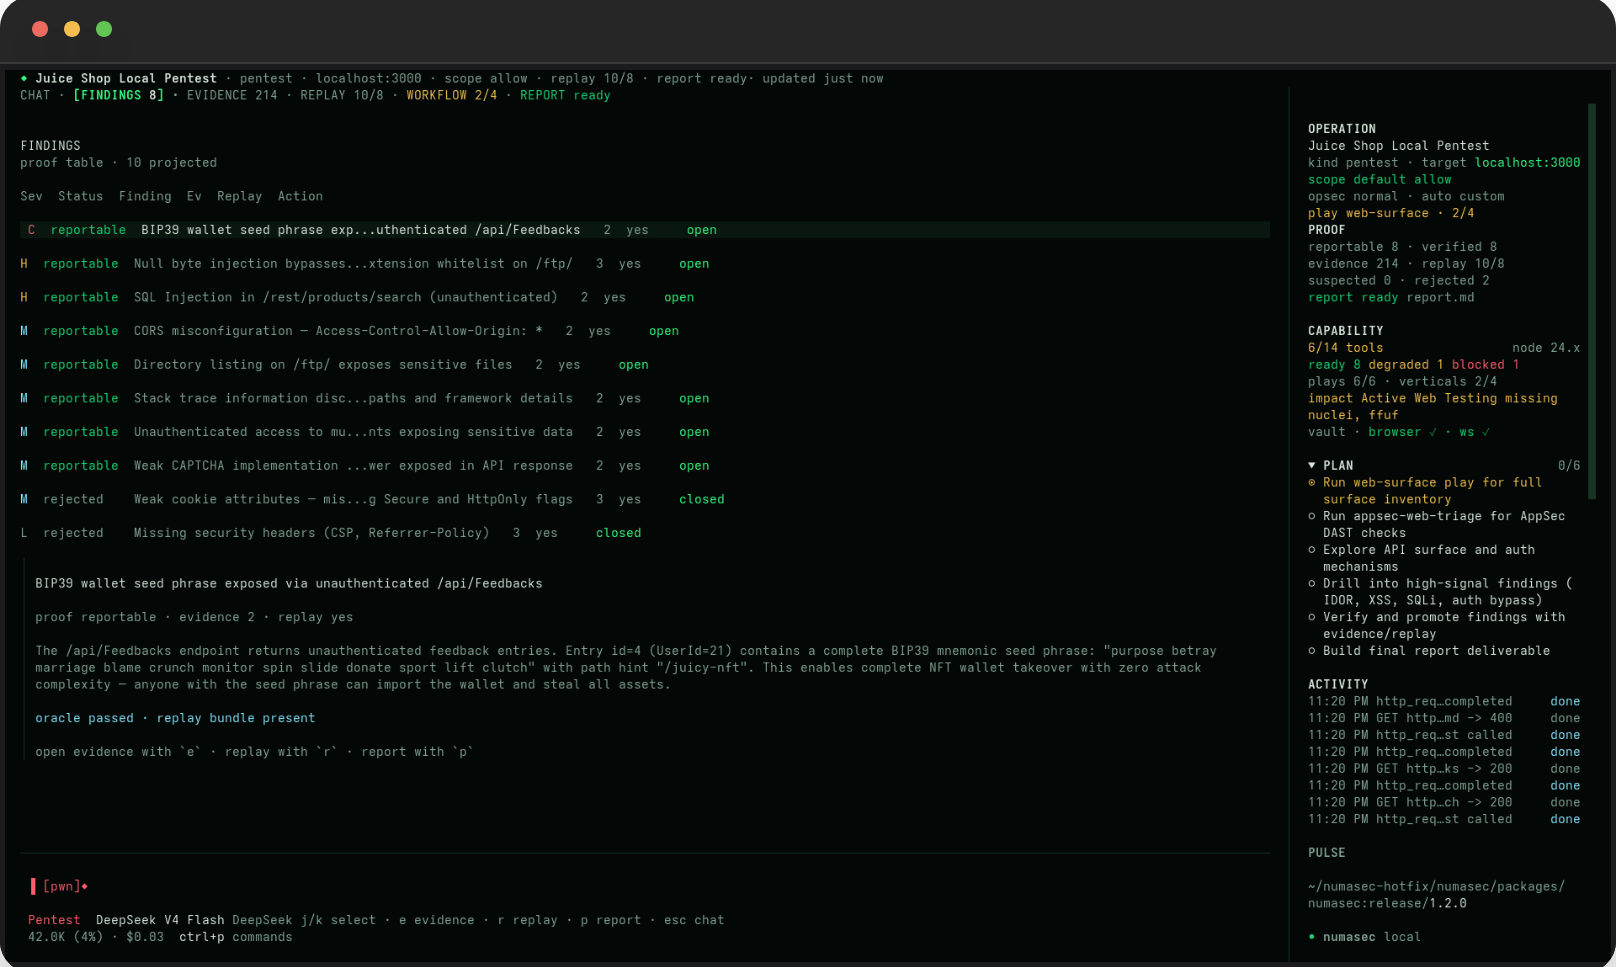
I risultati non vengono scaricati nella chat: vivono nell'operazione, dove ciascuno può portare stato, gravità, prove, stato del replay e azione successiva, così l'agente può continuare a lavorare senza perdere il filo.
I segnali deboli possono rimanere deboli. Le affermazioni respinte rimangono visibili. I risultati segnalabili necessitano di prove.
Il lavoro di sicurezza cambia forma. AppSec, Pentest, OSINT, CTF/lab e ricerca non richiedono la stessa postura, quindi puoi cambiare agente quando il lavoro cambia, invece di forzare un unico assistente generico a comportarsi allo stesso modo ovunque.
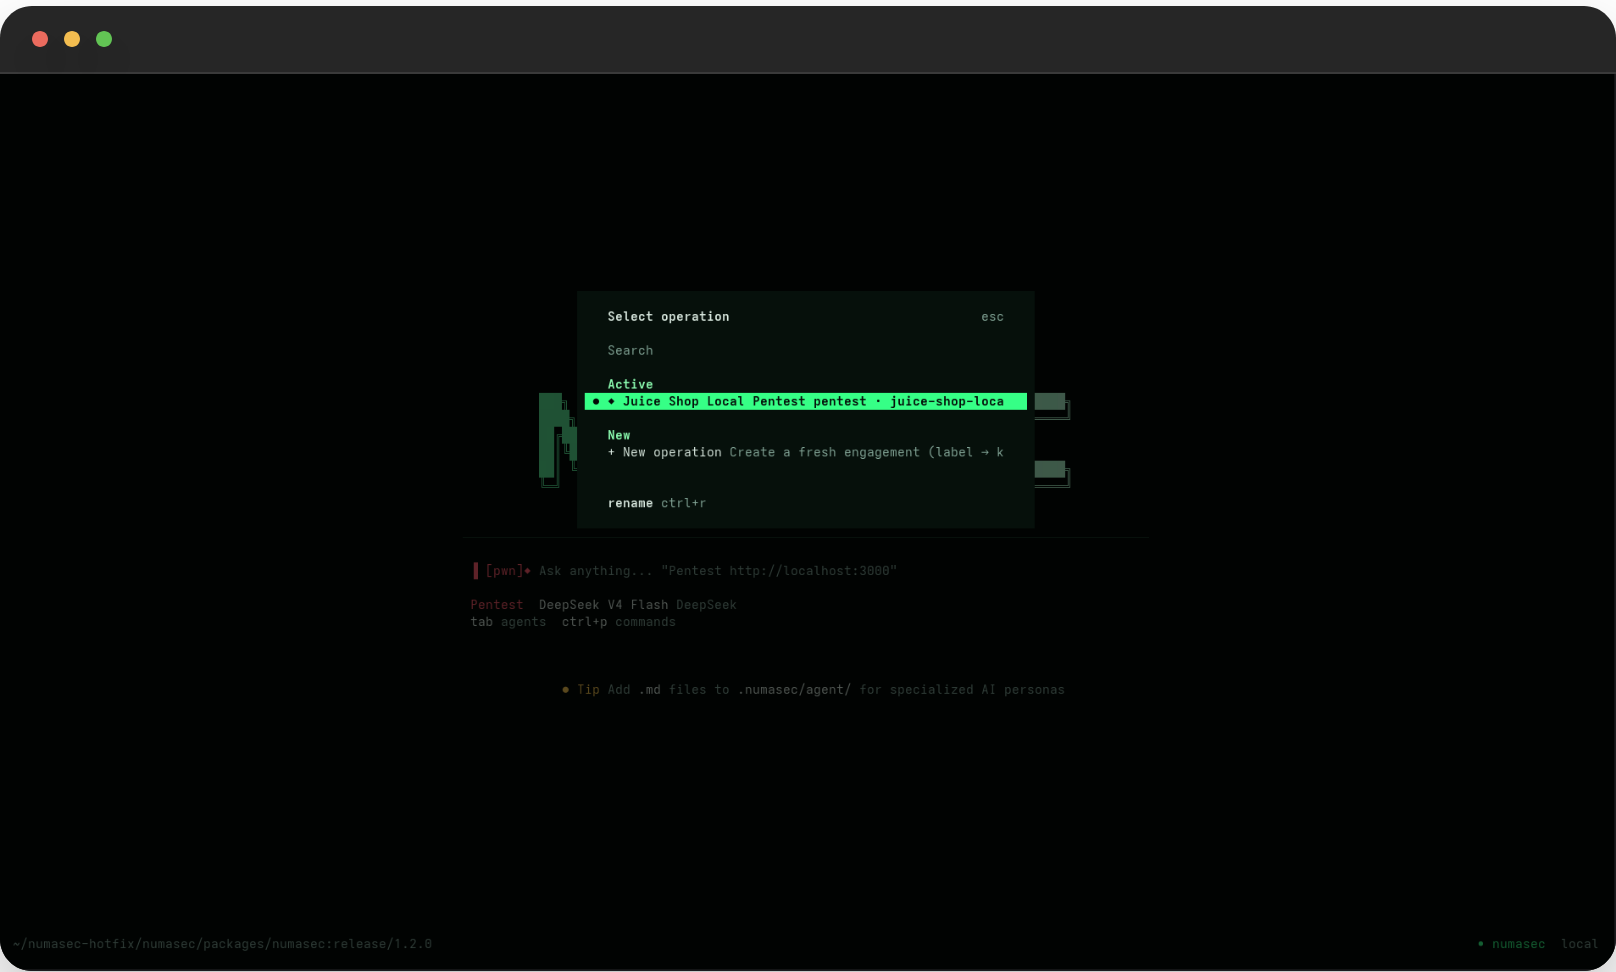
Le operazioni sono durevoli. Assegna loro un nome, rinominale, riprendile ed esportale. Un flusso di lavoro di sicurezza non dovrebbe scomparire solo perché la chat è finita.
npm install -g numasec numasec
Quindi inizia con un laboratorio locale, CTF, applicazione di tua proprietà o target autorizzato:```text
/doctor
/mode appsec
/runbook run appsec-web-triage http://localhost:3000
/share
Esegui numasec dallo spazio di lavoro che stai testando e mantieni esplicito l'ambito del target.

