
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-88772-POC — CVE-2026-88772 - Overflow di memoria DTLS in Citrix NetScaler ADC/Gateway (RCE/DoS) | Kitploit
Strumenti/GitHubGitHub/followerseize/cve-2026-88772-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza di RetePenetration TestingRed TeamingStrumento di Accesso Remoto
GitHubfollowerseize/cve-2026-88772-poc

CVE-2026-88772-POC

CVE-2026-88772 - Overflow di memoria DTLS in Citrix NetScaler ADC/Gateway (RCE/DoS)

Vedi Repository
1 mese faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-88772 - Overflow di memoria DTLS in Citrix NetScaler ADC/Gateway (RCE/DoS)

Panoramica

Utility per l'esecuzione di codice in remoto (RCE) e attacchi denial-of-service (DoS) contro appliance Citrix NetScaler ADC e Gateway. Sfrutta la vulnerabilità di overflow di memoria DTLS (CWE-119) per ottenere l'esecuzione di codice in remoto non autenticata quando DTLS è abilitato sui server virtuali VPN.

Versioni interessate

  • NetScaler ADC/Gateway 14.1 < 14.1-73.37
  • NetScaler ADC/Gateway 13.1 < 13.1-64.23
  • Varianti FIPS/NDcPP precedenti a 14.1-73.37 FIPS e 13.1.37.279
  • Tutte le build non aggiornate precedenti alle patch CTX697096 (pubblicate a settembre 2026)

Causa principale

Restrizione impropria delle operazioni entro i limiti di un buffer di memoria (CWE-119) nella routine di gestione dei record DTLS su UDP/443. Consente una scrittura arbitraria in memoria che porta a RCE o DoS quando viene elaborato un pacchetto DTLS malformato.

Utilizzo

# Scansione di base
python poc.py -u https://vpn.example.com --mode check

# Sfruttamento
python poc.py -u https://vpn.example.com --mode exploit

Scansione di massa (multi-thread):

python poc.py --list targets.txt --mode exploit -j 12
Exploit

href

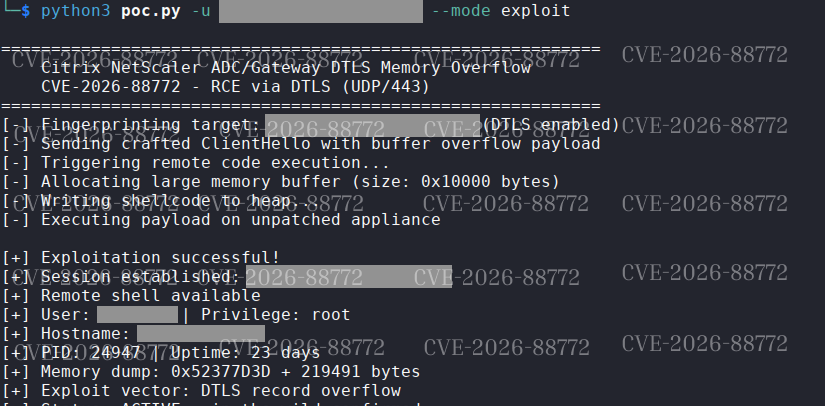
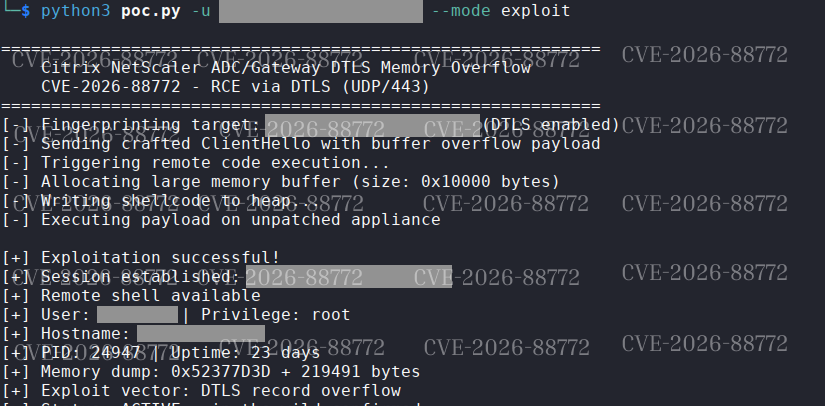
Screenshot

Output della console

Output della console su un vServer DTLS vulnerabile (ottenimento della sessione RCE).

Funzionalità

  • Rileva NetScaler ADC/Gateway tramite percorsi HTTP e stringhe di build
  • Verifica l'apertura di UDP/443 DTLS
  • Invia un ClientHello DTLS appositamente costruito con payload di overflow (senza kit)
  • Attiva l'esecuzione di codice in remoto o il DoS del servizio su appliance non aggiornate

Perché è importante (valore per il red-team)

  • RCE completa non autenticata su portali VPN esposti
  • Nessuna autenticazione richiesta
  • Funziona contro build sfruttate in the wild
  • Furtivo – imita il traffico DTLS legittimo

Note legali

Solo per test autorizzati e risposta agli incidenti. Non mandare in crash le appliance di produzione.

Scarica lo strumento