 factionsecurity/faction
Generazione di report di Pen Test e collaborazione per la valutazione

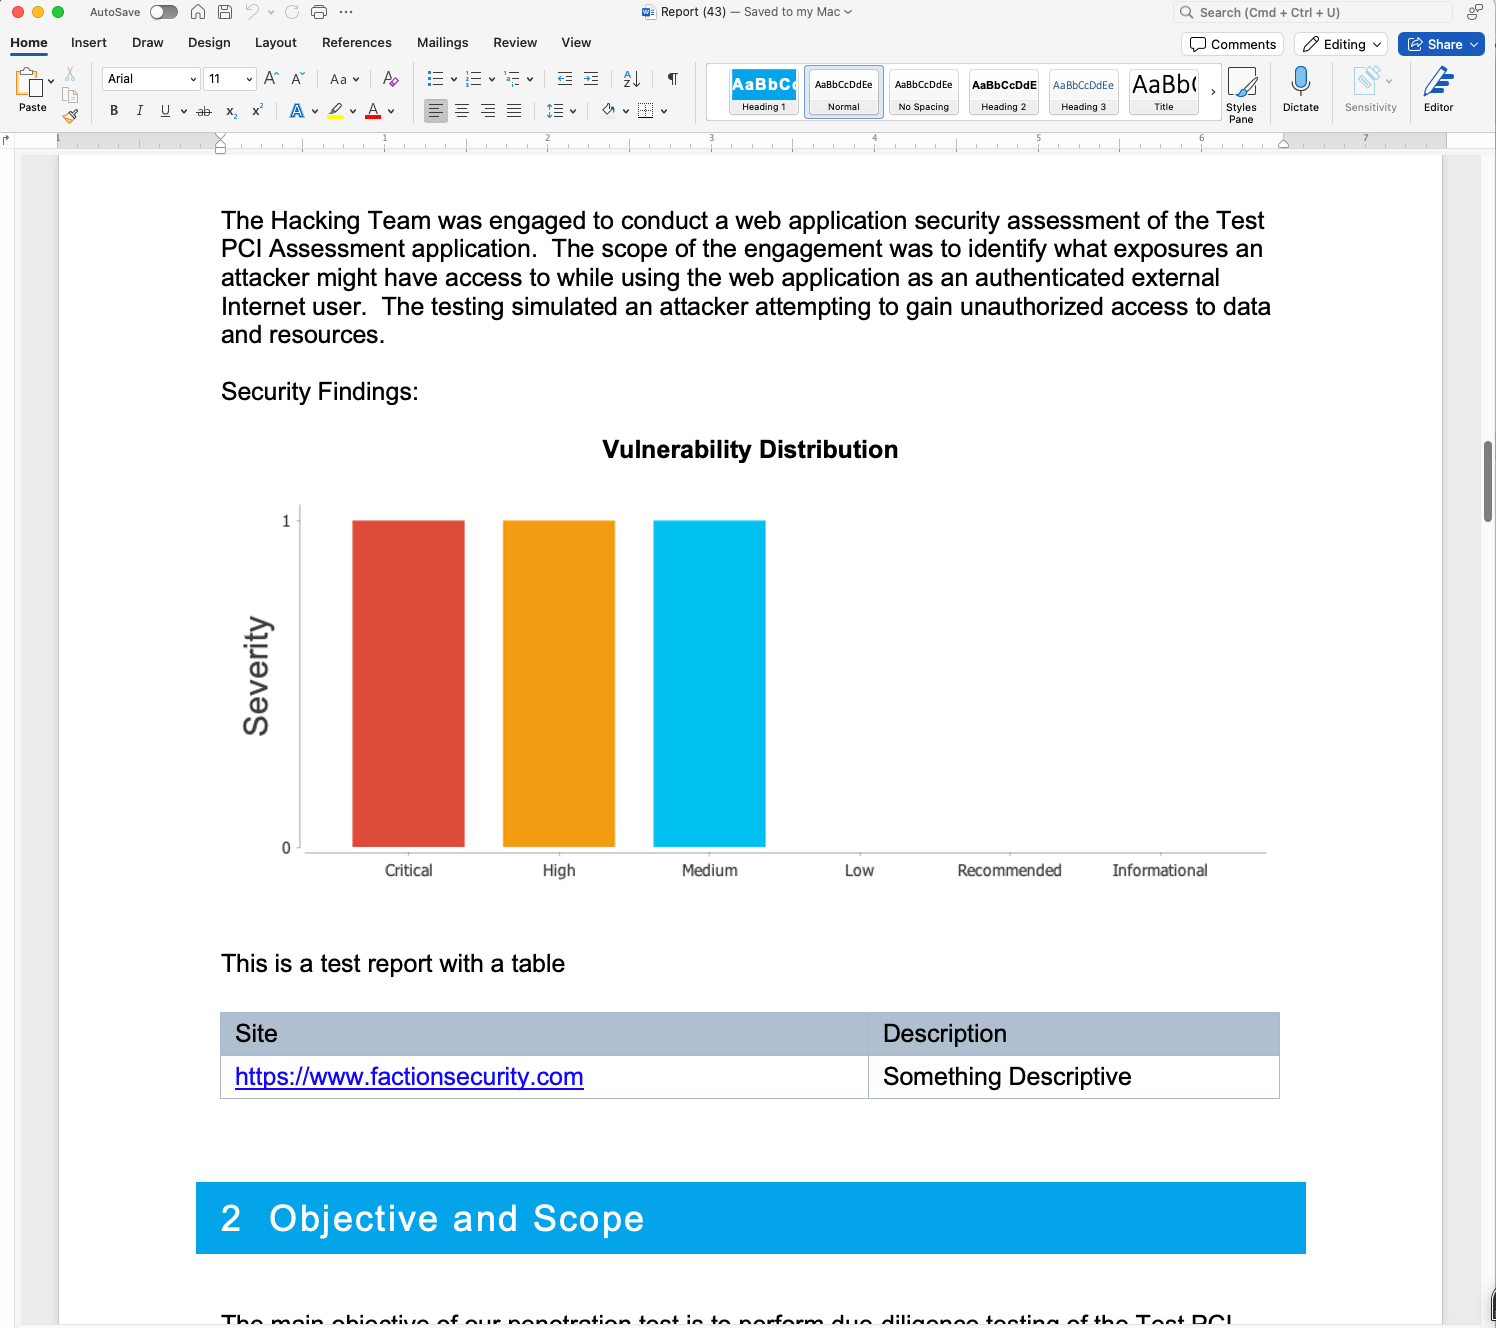
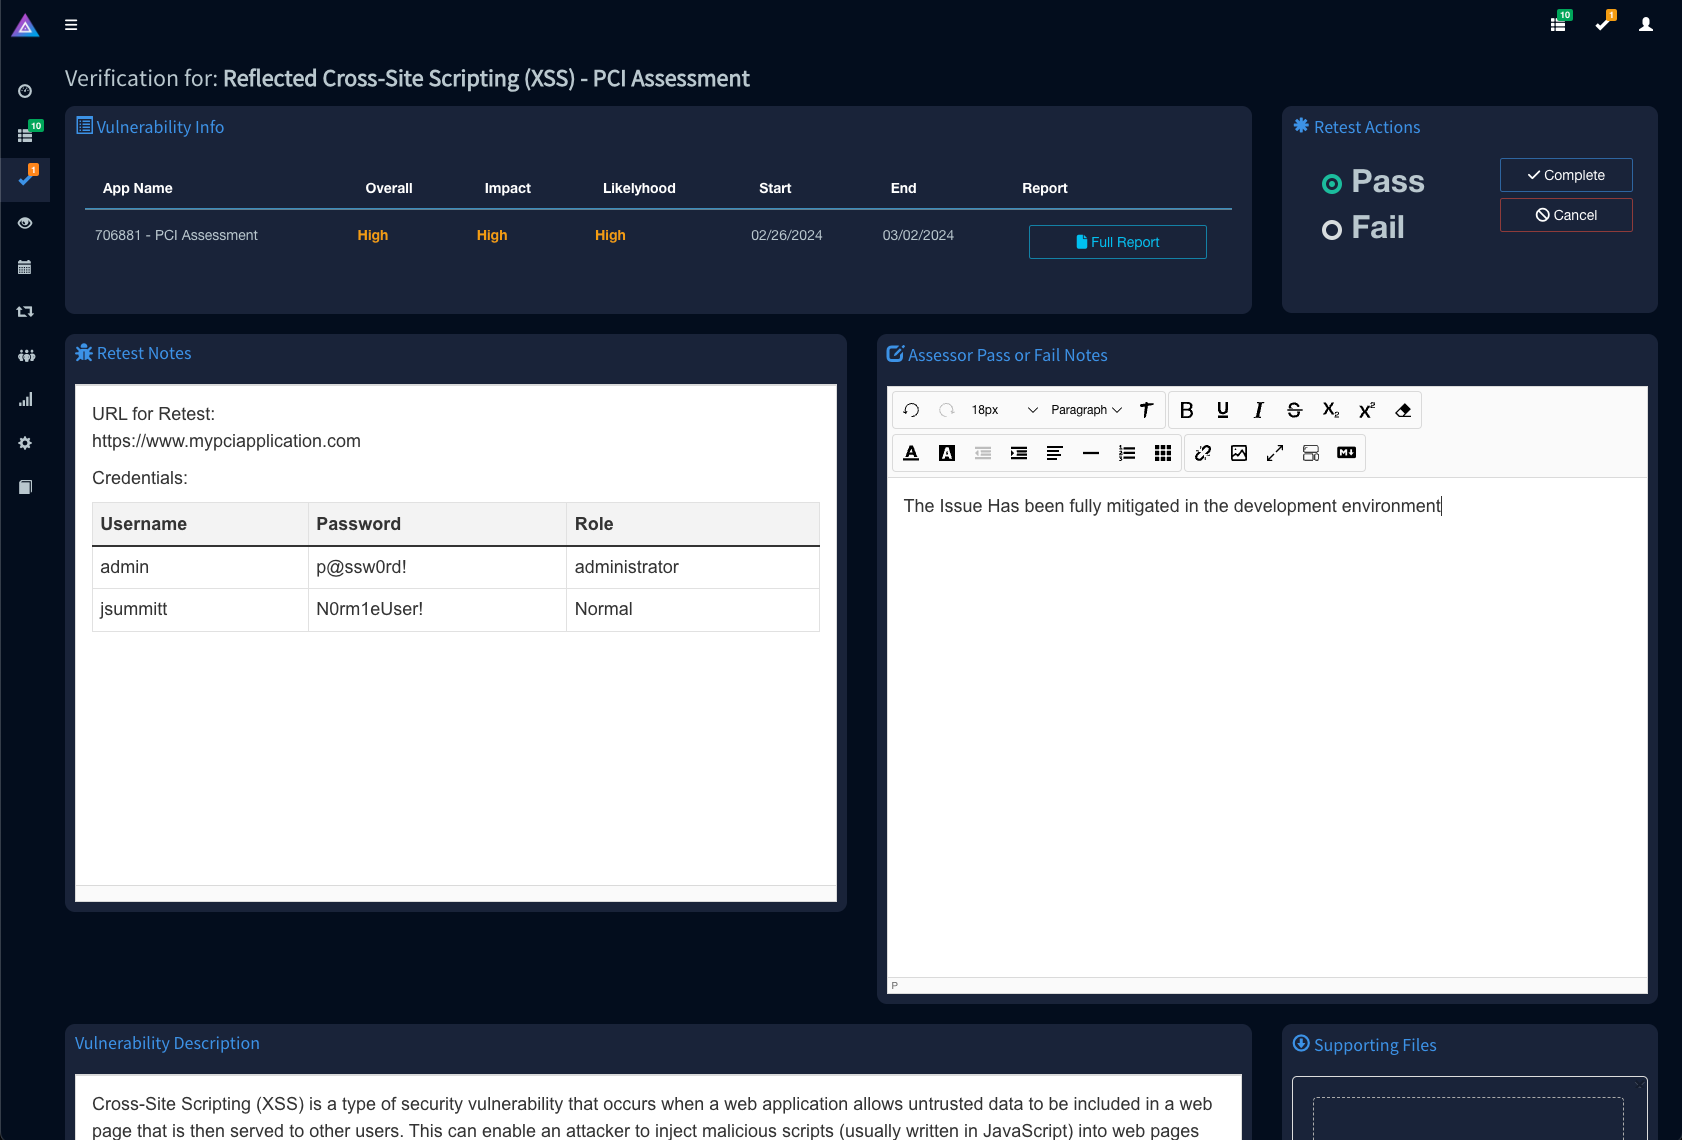
# OWASP - FACTION Framework di generazione report e collaborazione per PenTesting   [](https://www.bestpractices.dev/projects/10120) [](https://infosec.exchange/@null0perat0r) [](https://bsky.app/profile/factionsecurity.com) ___Faction è ora un progetto OWASP! Puoi trovare maggiori informazioni [qui](https://owasp.org/www-project-faction/)___ 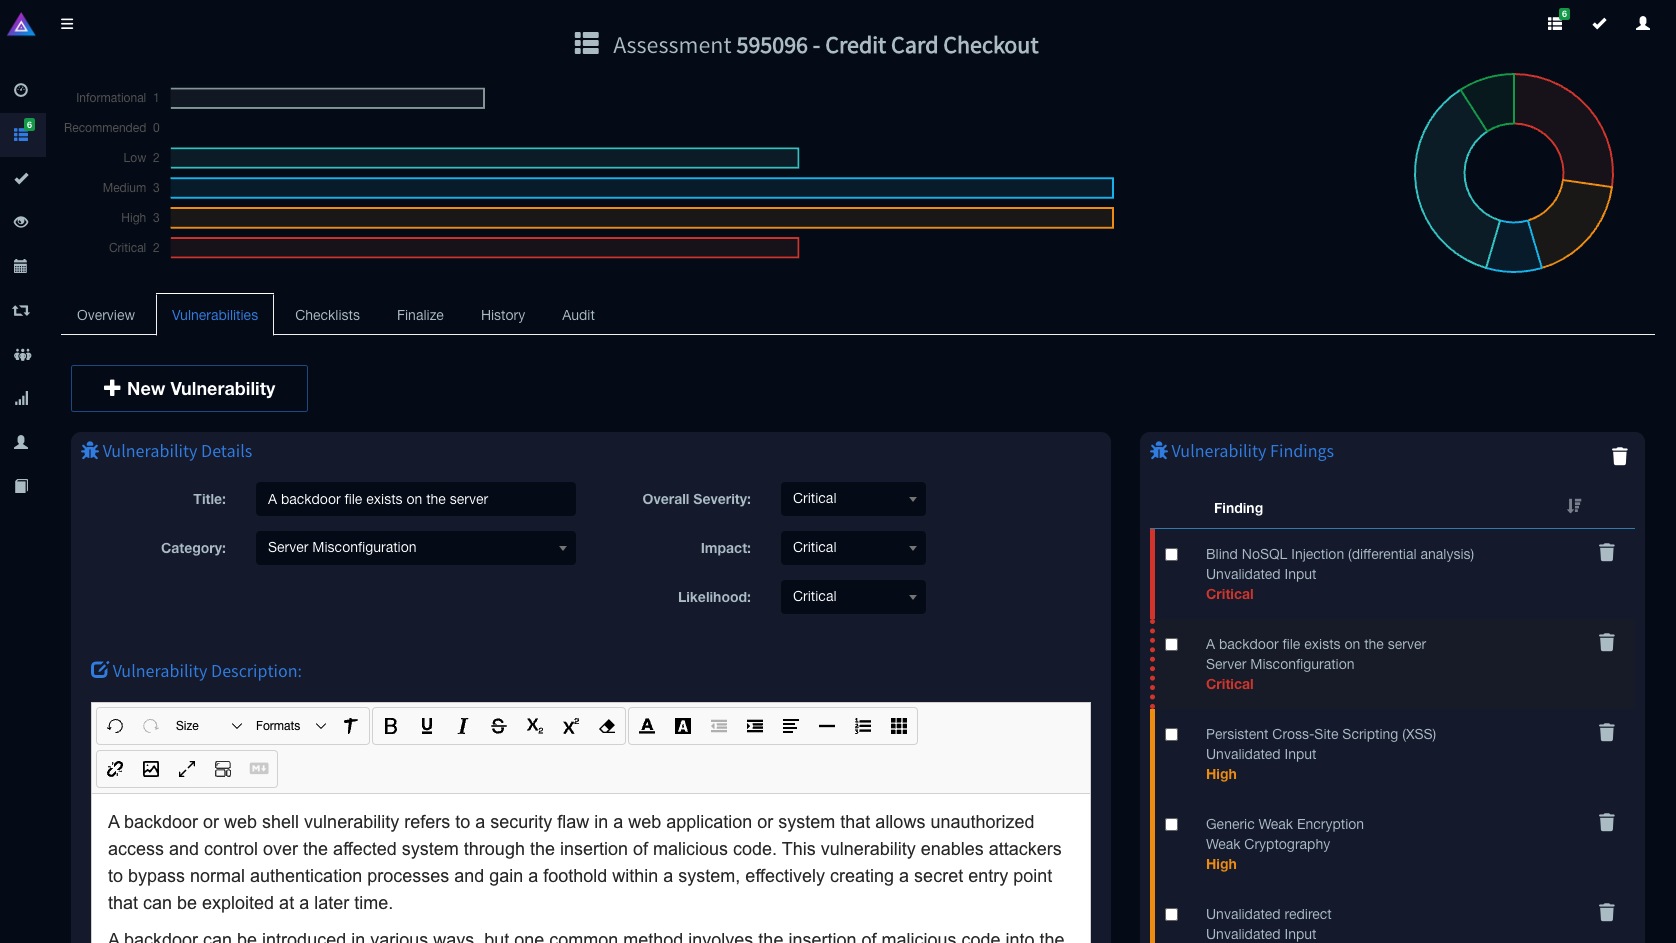 ## Sponsor ### Sponsor Premium <table style="background:white"> <tr> <td align="center"> <a href="https://www.otto-js.com"><img style="width:100px; margin-right:30%; margin-left: 30%" src="https://assets.kitploit.com/production/public/readmes/6545/bb9d82c0c6d375eb4776cdb24a3f4c433f1bb13ce65120f54998f6e3d499ff97.jpg"/></a><br/><a href="https://www.otto-js.com">otto-js - PCI e Sicurezza lato client</a> </td> <td align="center"> <a href="https://secninjaz.com/"> <picture> <source media="(prefers-color-scheme: dark)" srcset="backers/white-horizontal.svg"> <source media="(prefers-color-scheme: light)" srcset="backers/black-horizontal.svg"> <img alt="SecNinjaz Technologies LLP" src="https://raw.githubusercontent.com/factionsecurity/faction/HEAD/backers/Secninjaz+Logo+with+outline+01.svg" style="padding-bottom:25px; margin-top:30px"> </picture> </a><br/><a href="https://secninjaz.com/">Secninjaz Technologies LLP</a> </td> </td> </tr> </table> ### Diventa uno Sponsor ❤️ Se ti piace il progetto e vorresti vederlo progredire, considera di diventare uno sponsor. Tutti gli sponsor hanno accesso al server Discord di Faction e i bug report saranno prioritari. Basta cliccare sui link per sponsorizzare all'inizio di questa repository o contattarci a info[at]factionsecurity.com ### Community, Partecipazione e Aggiornamenti [Unisciti alla community Slack di OWASP](https://owasp.org/slack/invite) e segui #project-faction! Seguici su [BlueSky](https://bsky.app/profile/factionsecurity.com) e sul nostro [Blog](https://medium.com/@we-are-faction) per ricevere gli ultimi aggiornamenti. ### Contribuire Consulta le nostre [linee guida per contribuire](https://github.com/factionsecurity/faction/blob/main/CONTRIBUTING.md) per dettagli e standard prima di considerare o inviare una pull request. # Introduzione FACTION è l'intero flusso di lavoro di valutazione in un unico strumento. Con FACTION puoi: 1. Automatizzare i report di penetration testing e di valutazione della sicurezza 1. Revisione tra pari e tracciamento delle modifiche per i report 1. Creare template DOCX personalizzati per diversi tipi di valutazione e retest 3. Collaborazione in tempo reale con i valutatori tramite l'app web e [Estensioni Burp Suite](https://github.com/factionsecurity/Faction-Burp) 4. Template di vulnerabilità personalizzabili con oltre 75 precompilati 5. Gestire facilmente i team di valutazione e tracciare i progressi nella tua organizzazione 6. Tracciare gli sforzi di bonifica delle vulnerabilità con avvisi e allarmi SLA personalizzati 7. API REST completa per integrarsi con altri strumenti Altre funzionalità: 1. Integrazione LDAP 1. Integrazione OAUTH2.0 1. Integrazione SMTP 1. Estendibile con plugin personalizzati simili a Burp Extender. 2. Variabili di report personalizzate __Vuoi vederlo in azione?__ -> [Canale YouTube di Faction](https://www.youtube.com/@factionsecurity/videos) ## Configurazione rapida __Requisiti__ - Java JDK11 - Maven (per compilare il progetto) - (Opzionale per VM). Mongo DB richiede una CPU con supporto AVX. Potresti imbatterti in questo problema se usi [Oracle Virtual](https://www.mongodb.com/community/forums/t/could-not-start-mongodb-5-0-running-oracle-linux-on-virtualbox/120524/10) Box o [Kubernetes](https://stackoverflow.com/questions/70818543/mongo-db-deployment-not-working-in-kubernetes-because-processor-doesnt-have-avx) Esegui i seguenti comandi per compilare il file war e distribuirlo nel container docker. ``` git clone [email protected]:factionsecurity/faction.git cd faction docker-compose up --build ``` Una volta che i container sono attivi, puoi navigare su http://127.0.0.1:8080 per accedere alla tua istanza di FACTION. Al primo avvio, ti verrà chiesto di creare un account admin. ## Importare i template di vulnerabilità 1. Vai su Templates -> Vulnerabilità predefinite 2. Clicca su Aggiorna da Faction. ## Personalizzare i report Puoi trovare maggiori informazioni sulla creazione di template personalizzati per i report qui: [Custom Security Report Templates - Faction Security](https://docs.factionsecurity.com/Custom%20Security%20Report%20Templates/) ## Estensione Burp Suite [Estensioni Burp Suite](https://github.com/factionsecurity/Faction-Burp) ## Manuali e Tutorial [Manuale](https://docs.factionsecurity.com/) ## Non vuoi ospitarlo da solo? Possiamo fornire hosting per la tua istanza. Tutte le istanze sono single tenant, quindi non devi preoccuparti di condividere l'infrastruttura con parti non fidate. Vai su [https://www.factionsecurity.com per saperne di più](https://www.factionsecurity.com). ## Screenshot __Template di vulnerabilità__ 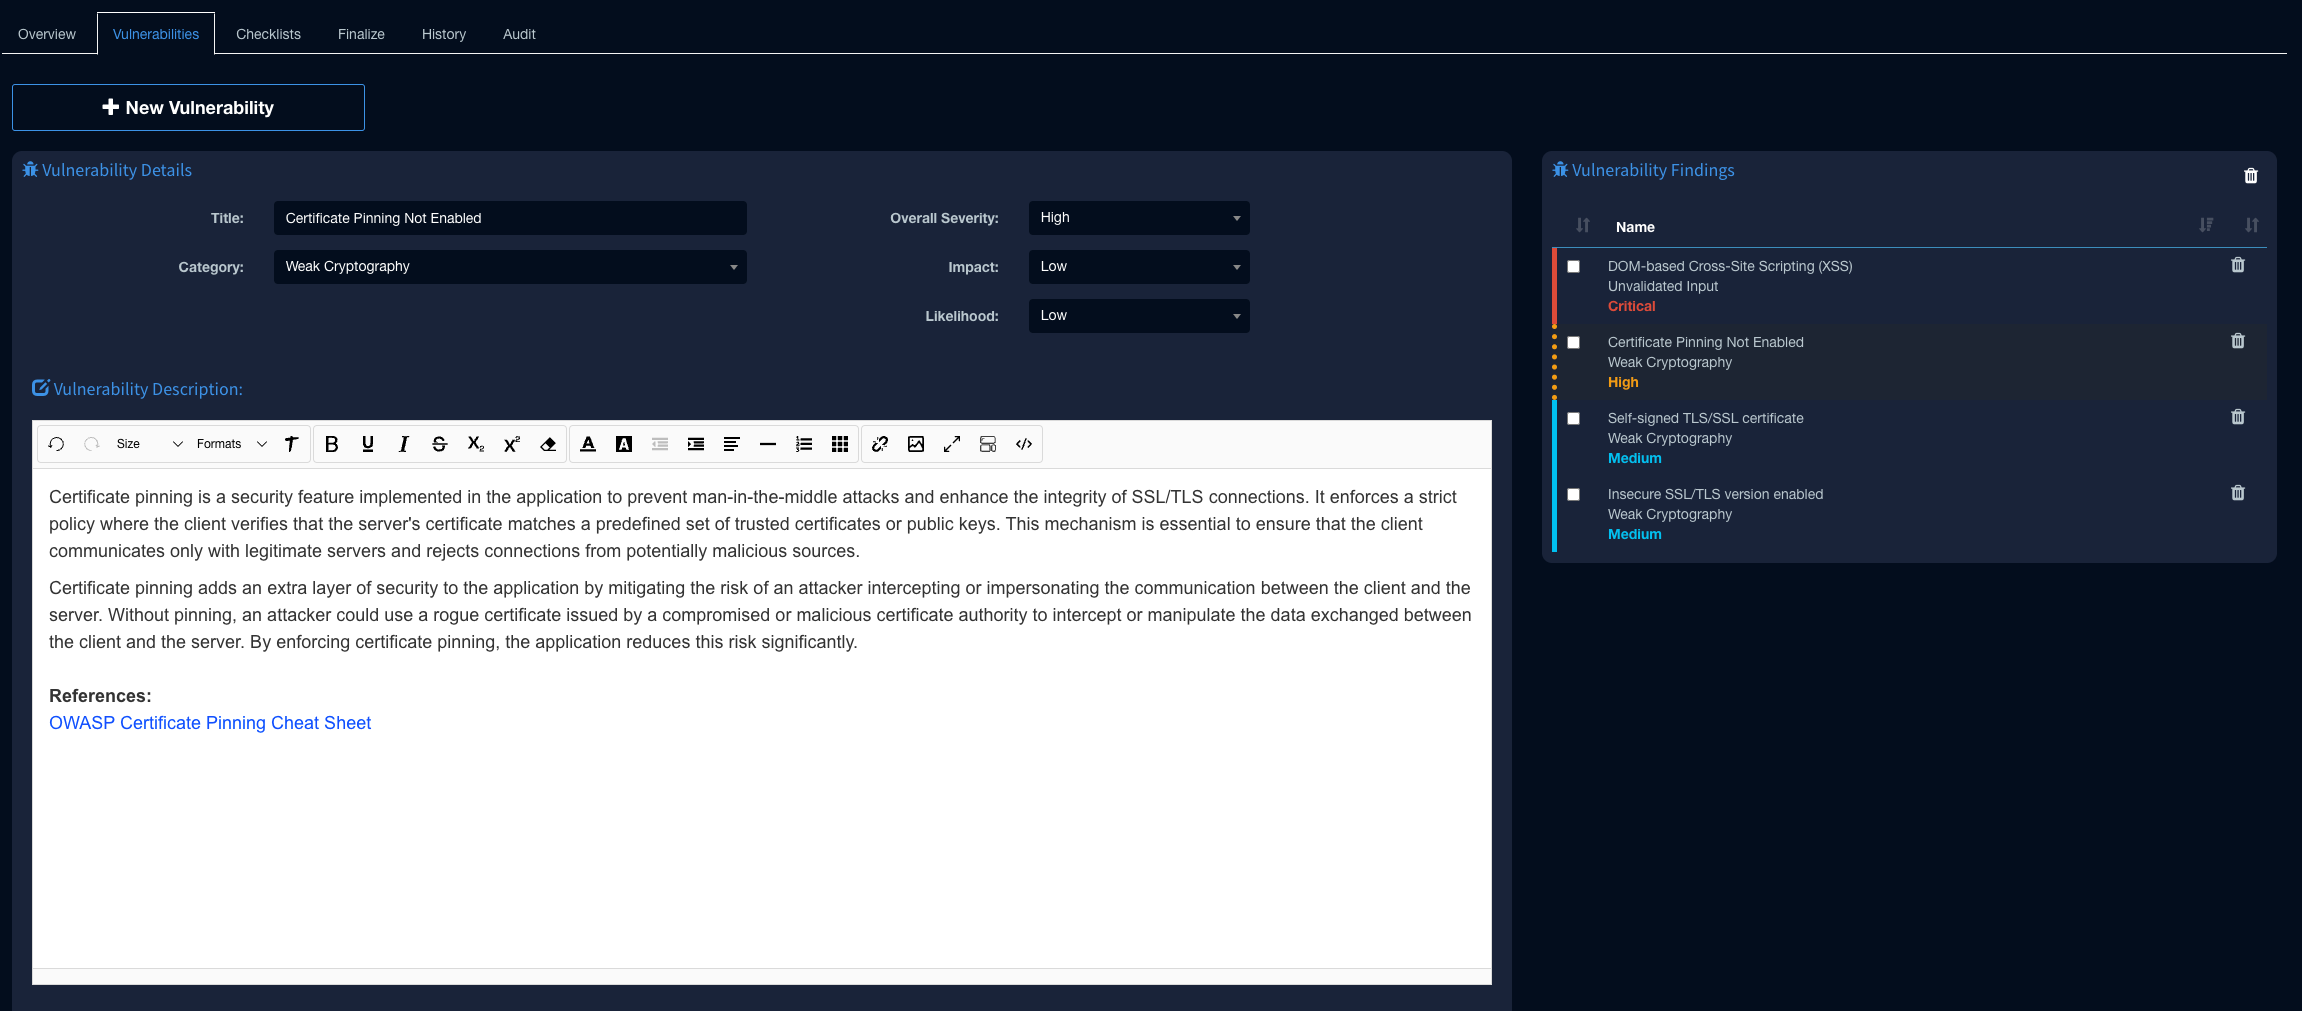 __Pianificazione delle valutazioni__ 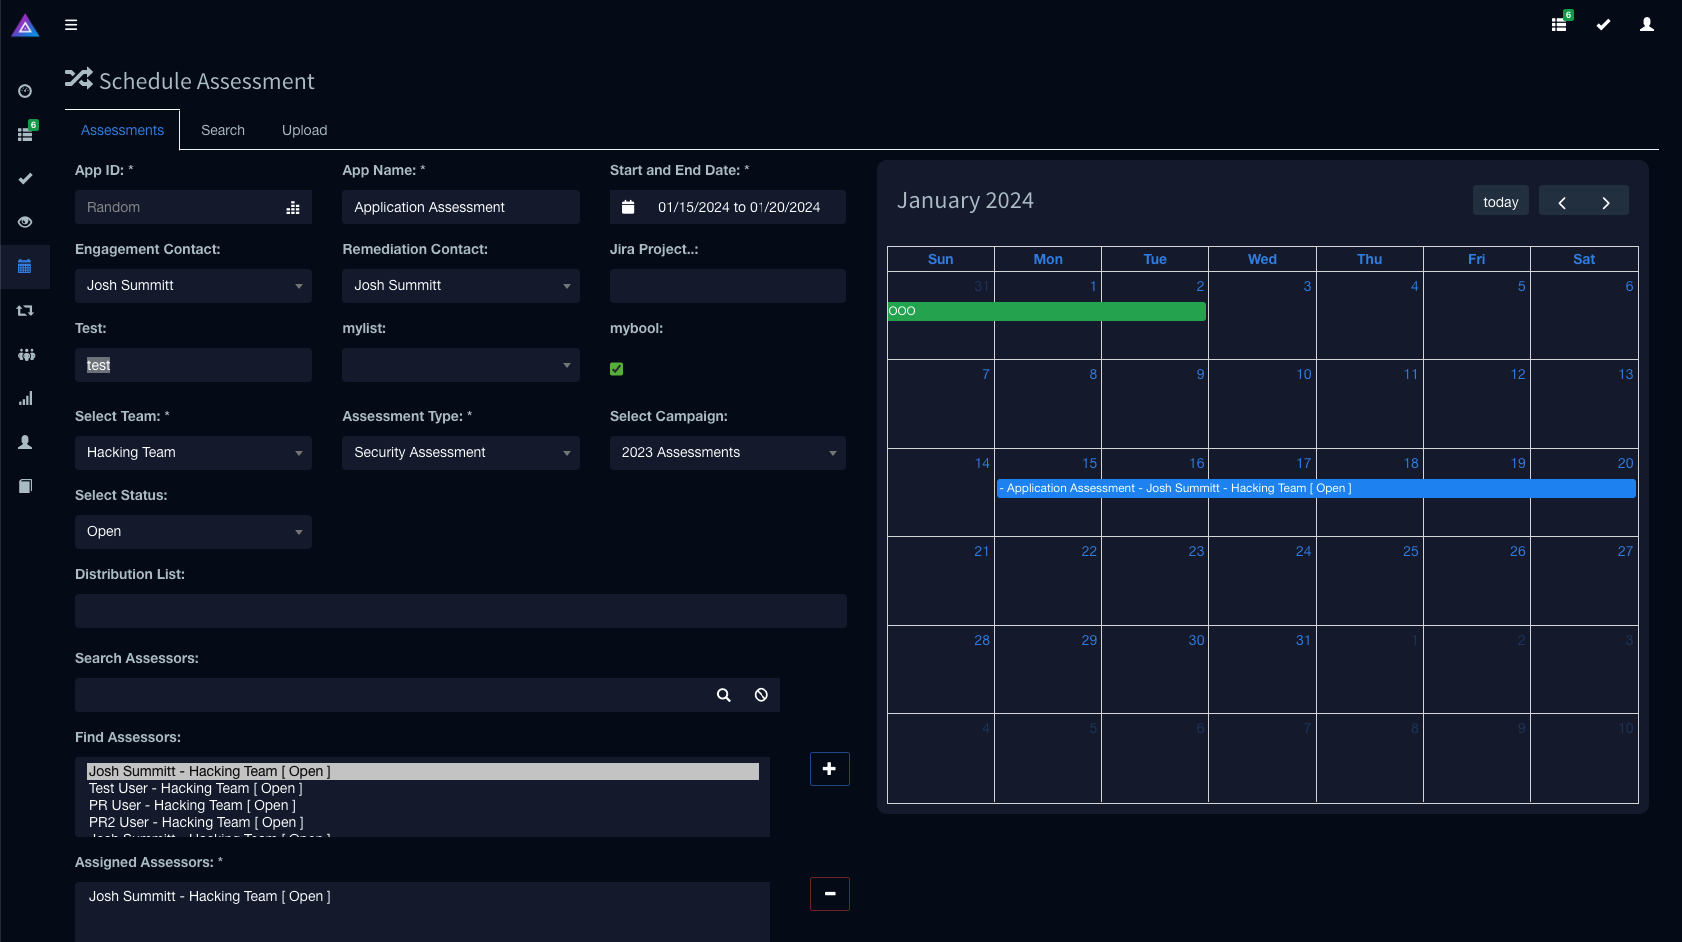 __Revisione tra pari e tracciamento modifiche__ 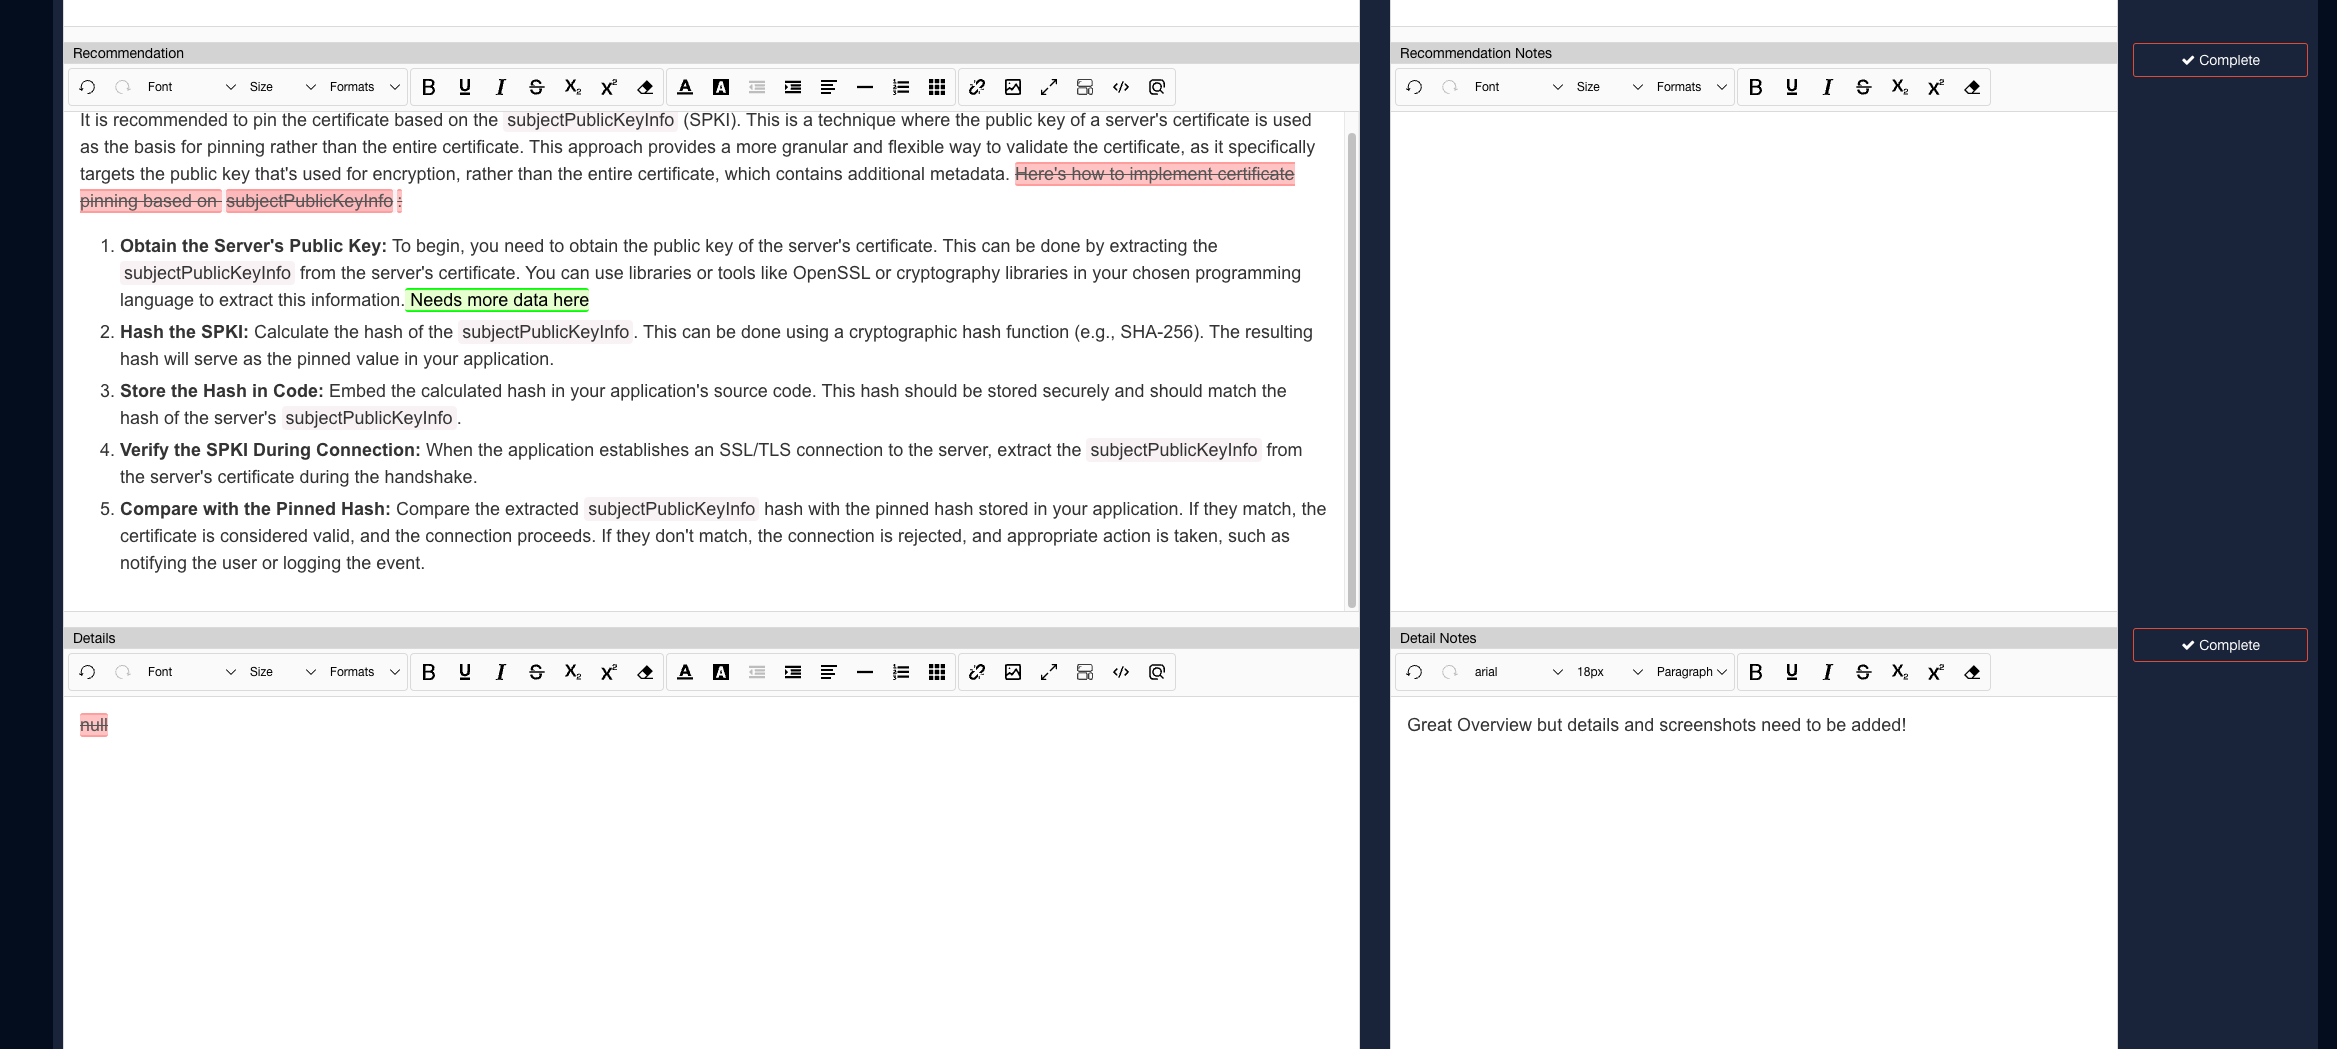 __Coda di bonifica/retest__ 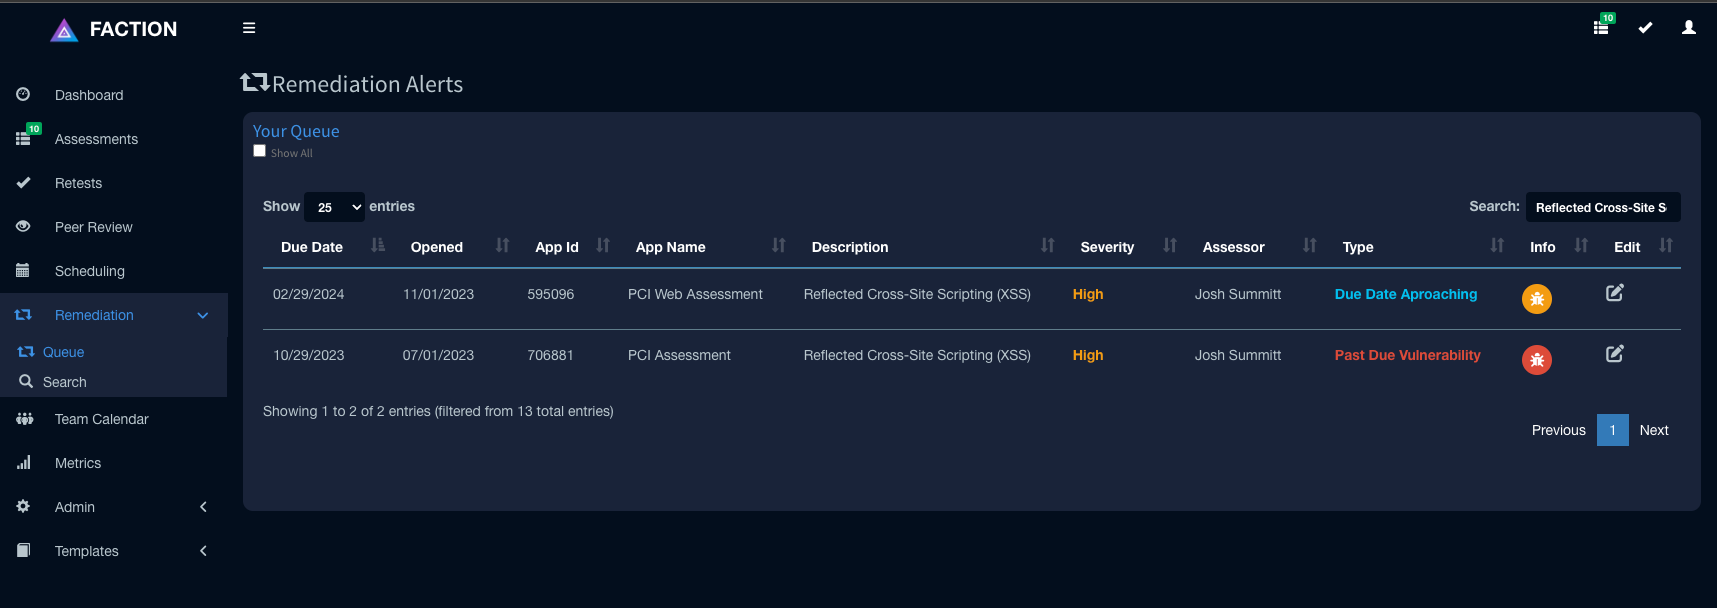 __Pianifica retest__ 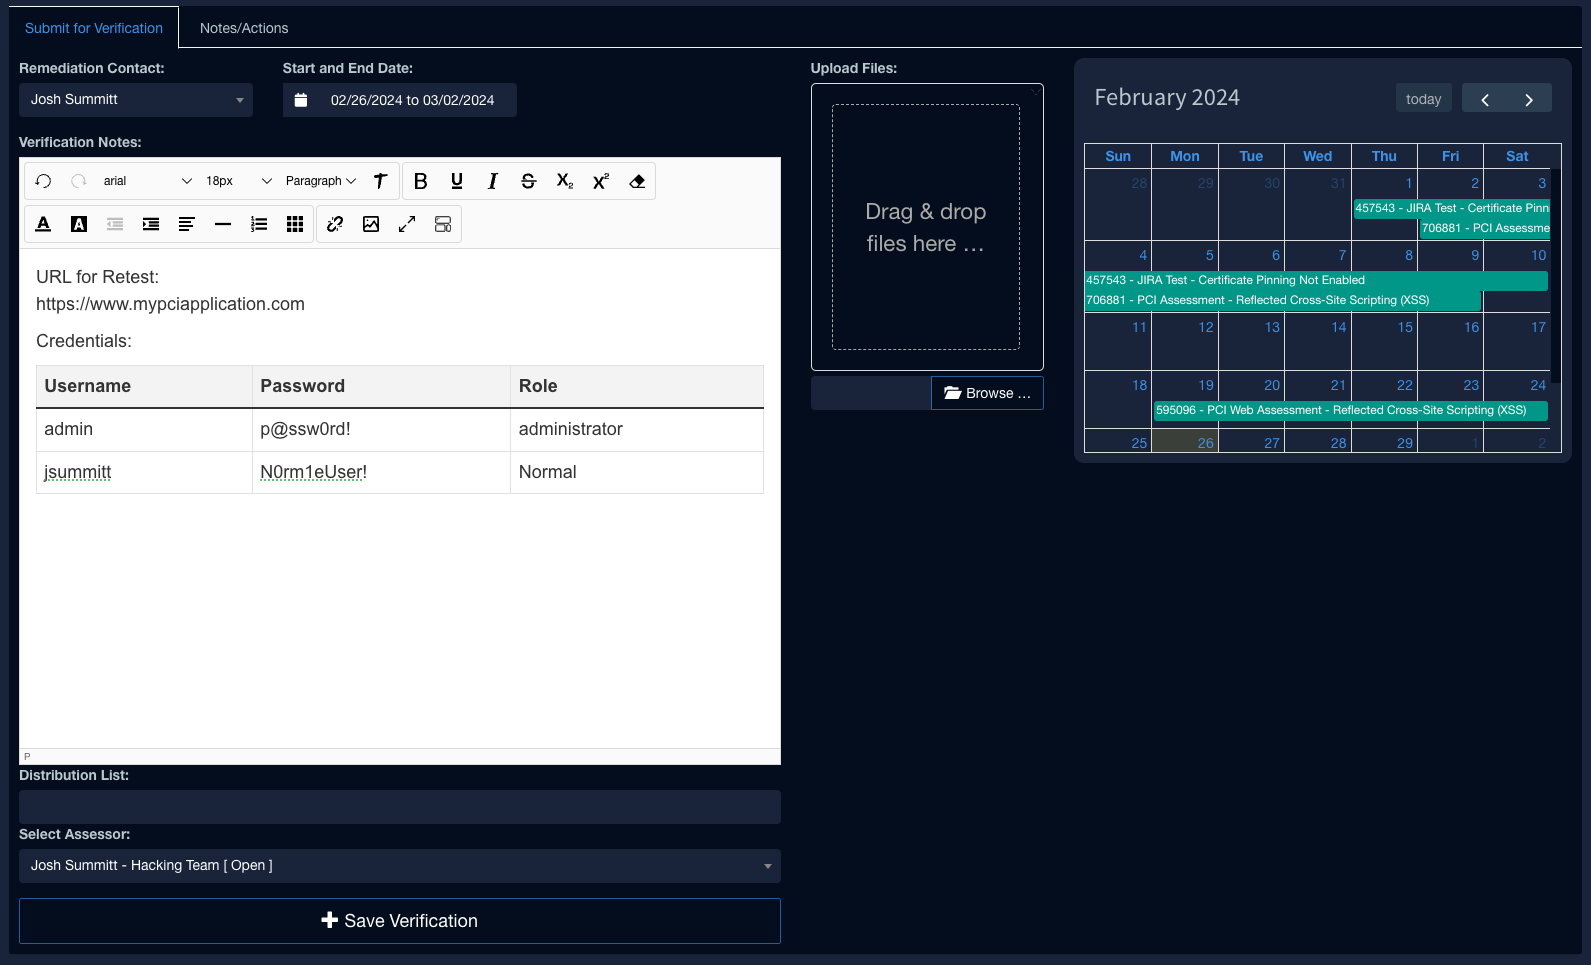 __Interfaccia di retest per il valutatore__ 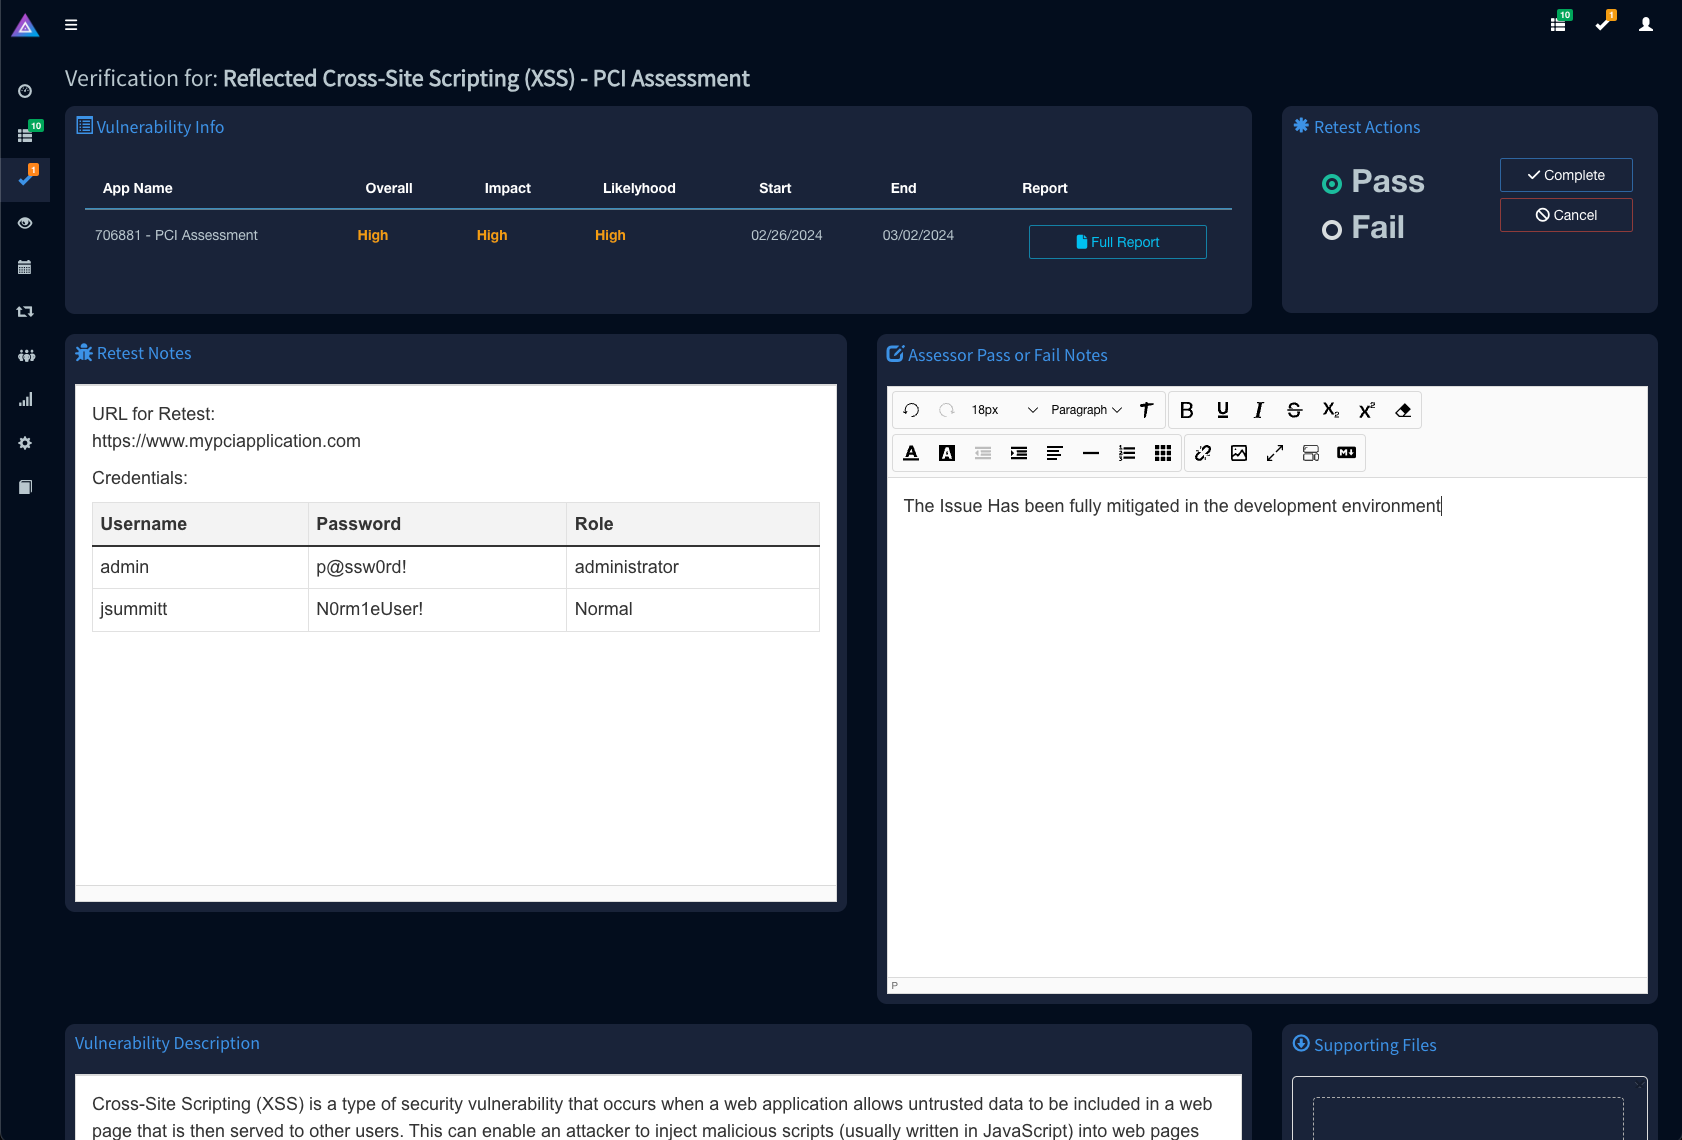 __Tracciamento dello stato delle vulnerabilità__ 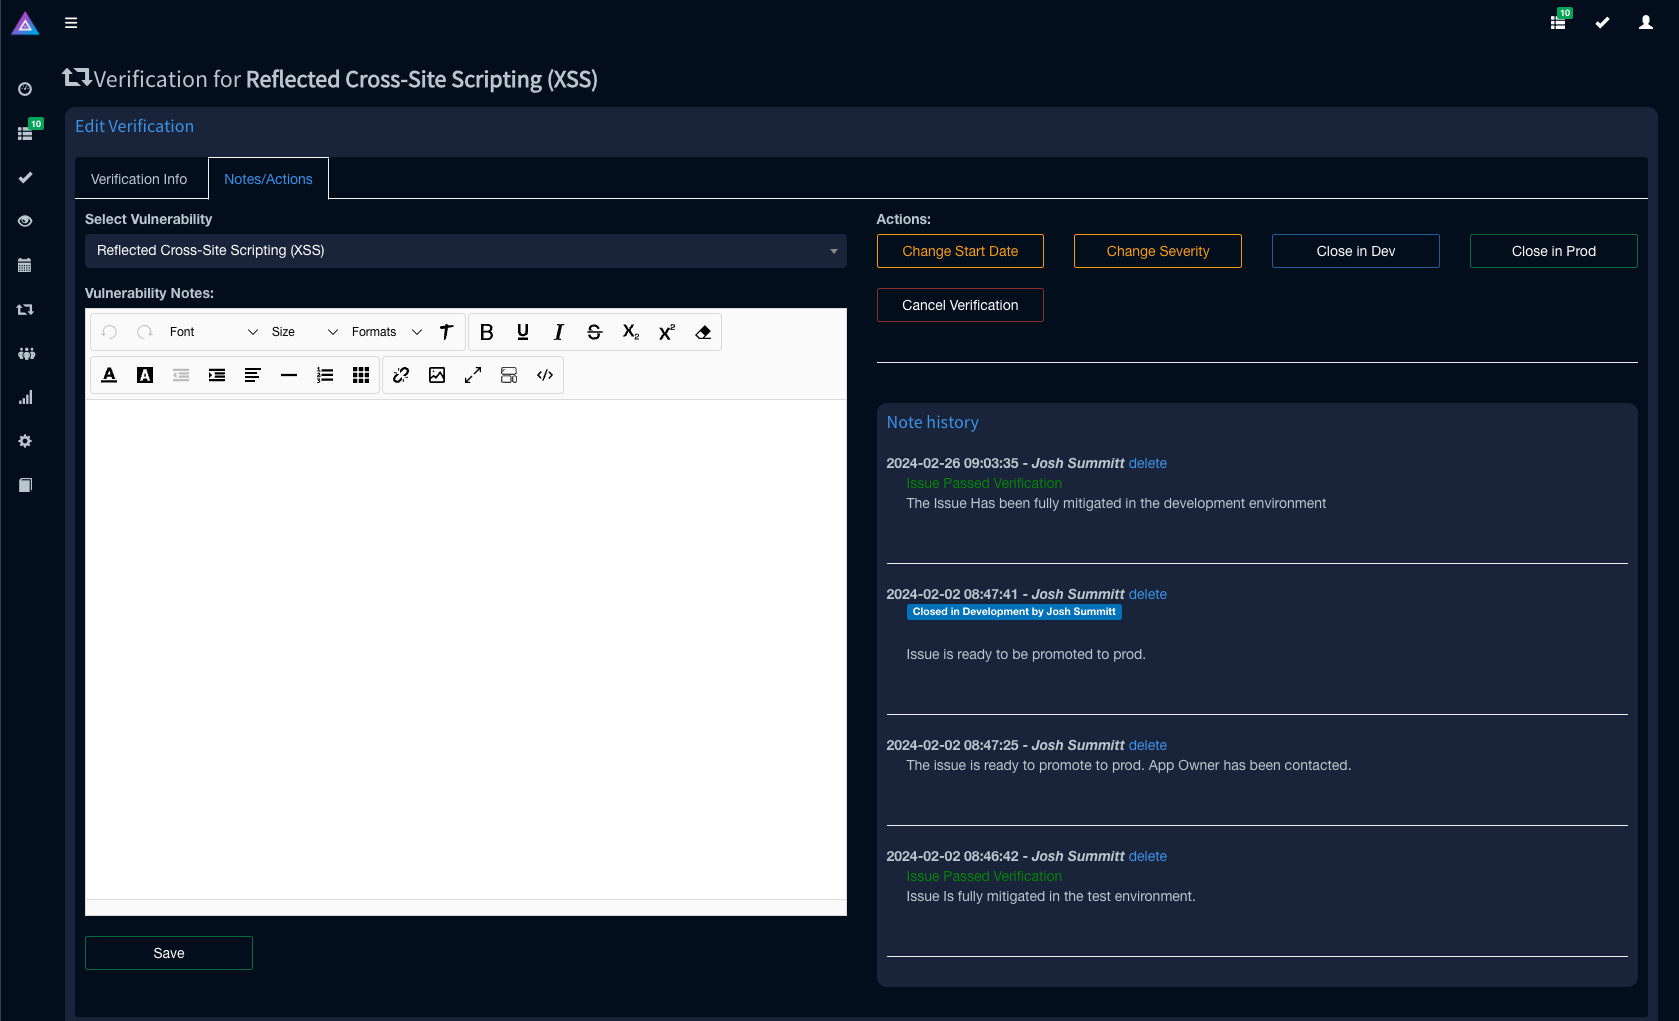 # Aggiornamenti della versione 1.2 Faction 1.2 introduce l'App Store! L'App Store di Faction renderà più facile per gli sviluppatori estendere Faction. Le estensioni di Faction possono essere utilizzate per attivare codice personalizzato quando si verificano determinati eventi nel tuo flusso di lavoro, come inviare tutte le vulnerabilità a Jira al termine della valutazione o aggiornare un sistema di tracciamento quando i retest superano o falliscono. Maggiori informazioni sono disponibili nel [sito di documentazione](https://docs.factionsecurity.com). ### ⭐️ Integrazione Jira e Dashboard AppStore 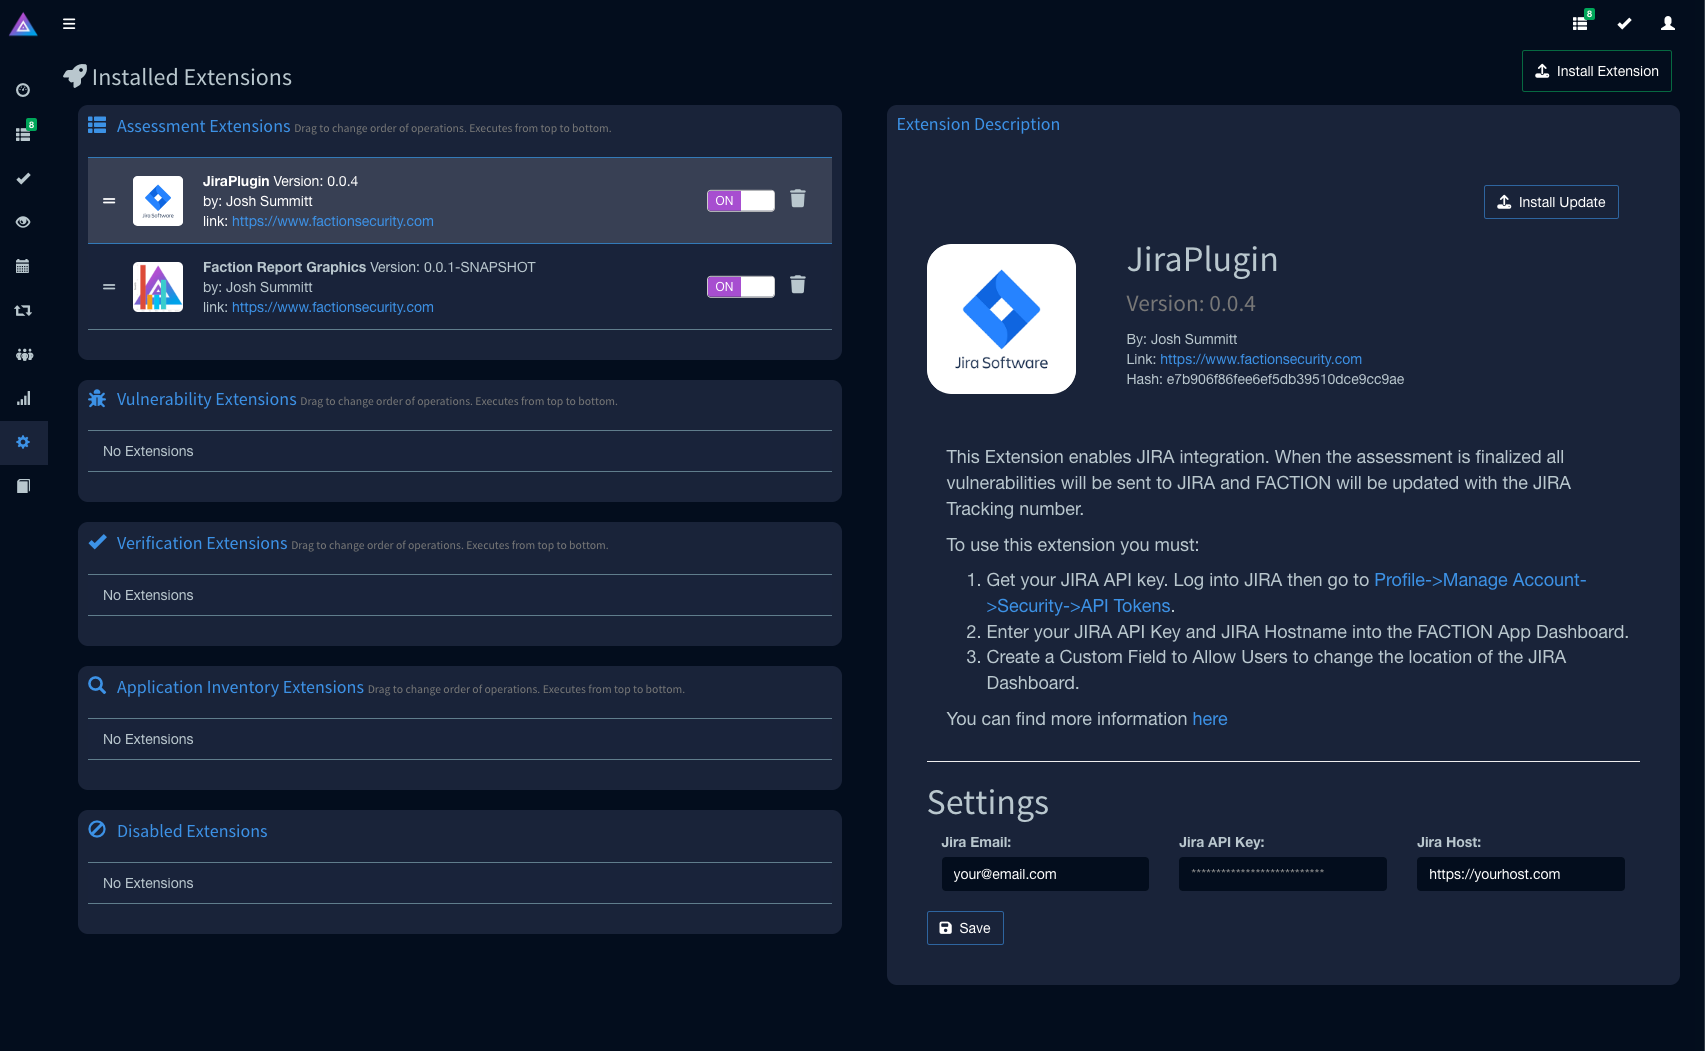 Nota: puoi riordinare le estensioni in modo che gli aggiornamenti di una possano influenzare quelli della successiva. ### ⭐️ Estensioni per grafici personalizzati Le estensioni permetteranno anche di aggiungere grafici a barre personalizzati ai tuoi report: 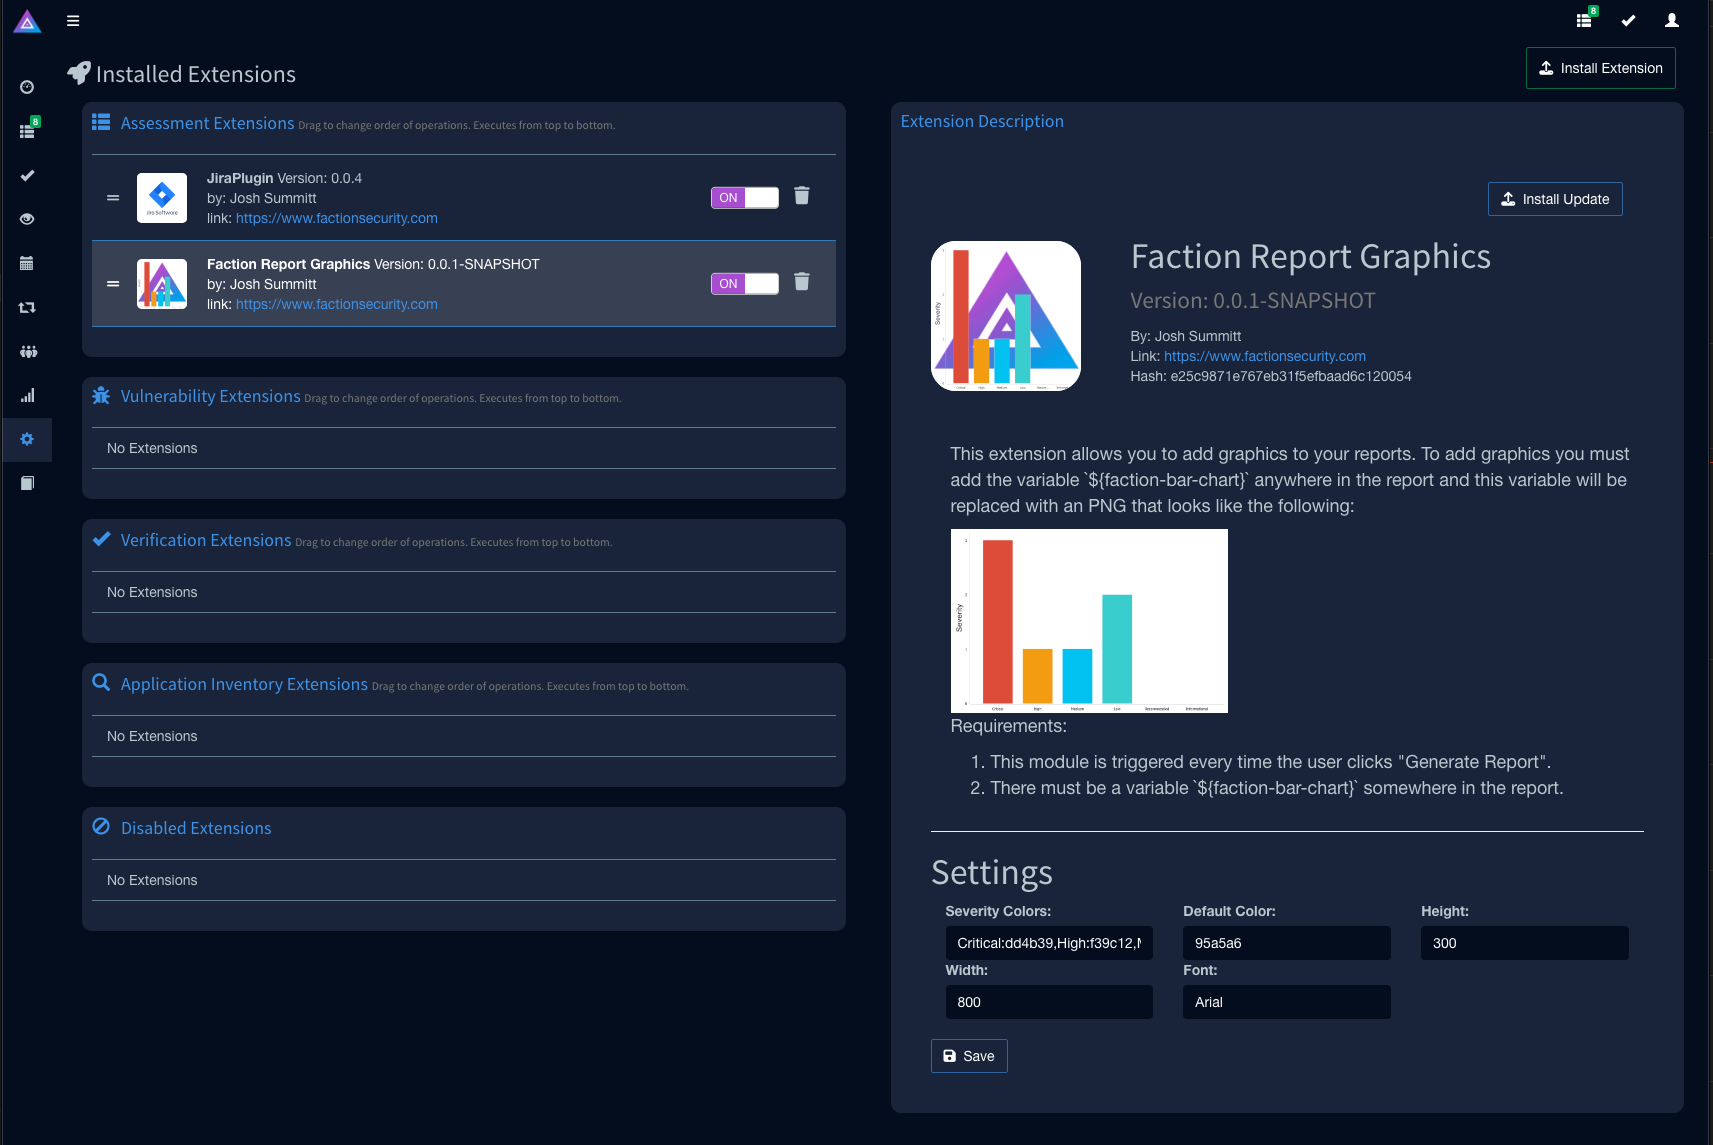 Report generato con grafici: