Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
log4j2burpscanner — CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizza l'API di ceye.io o altre API, incluse le reti interne | Kitploit
Strumenti/GitHubGitHub/f0ng/log4j2burpscanner
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAnalisi DNS
GitHubf0ng/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizza l'API di ceye.io o altre API, incluse le reti interne

Vedi Repository
840107123 anni faRevisionato da Kitploit
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

SOLO PER TEST, NON ATTACCARE NESSUNO

SOLO PER TEST, NON ATTACCARE NESSUNO

SOLO PER TEST, NON ATTACCARE NESSUNO

Gruppo di discussione

immagine

Se il QR code non è più valido, aggiungi su WeChat f-f0ng, con nota log4j2burpscanner comunicazione

Segui l'account ufficiale della pagina principale (only security), rispondi log4j2burpscanner per ottenere l'indirizzo di download】

FAQ Domande frequenti

come si usa? releases scarica l'ultimo plugin

Cinese semplificato|Inglese

dnslog predefinito https://dns.xn--9tr.com/ github: DNSLog-Platform-Golang

Aggiornamento 0.25.0

2023-4-26

  1. correzione bug

Aggiornamento 0.24.0

2023-3-20

  1. Adatta lo strumento selistener per il rilevamento delle vulnerabilità in rete interna

Aggiornamento 0.23.0

2023-3-10

  1. imposta il payload normale come preferito
  2. aggiungi la visualizzazione della vulnerabilità per i payload contenenti variabili
  3. ottimizza il problema della mancata visualizzazione dei punti di vulnerabilità

Aggiornamento 0.22.0

2023-2-14

  • problema risolto

Aggiornamento 0.21.0

2022-12-9

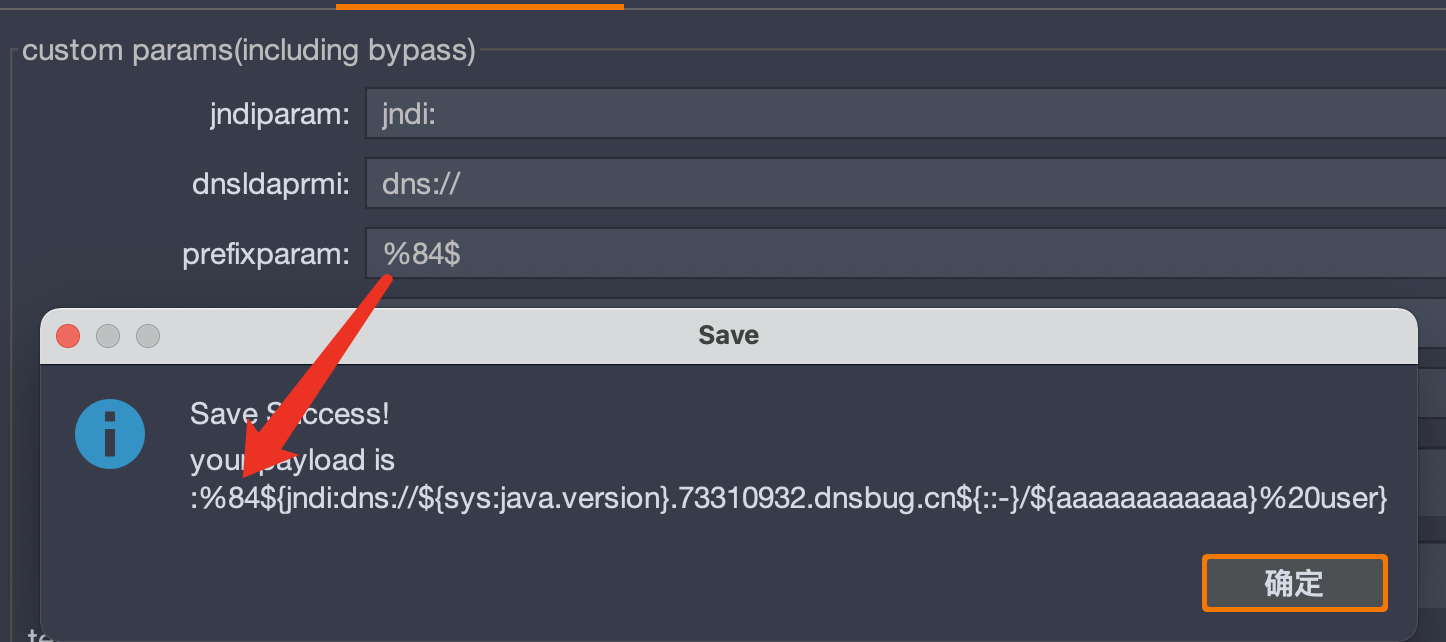
  1. aggiungi prefixparam immagine

Aggiornamento 0.20.0

2022-11-22

  1. aggiungi suffixparam
  2. modifica il percorso in forma estesa
  3. elimina isusepointBypas, sostituito con il parametro personalizzato
immagine

Aggiornamento 0.19

2022-05-02

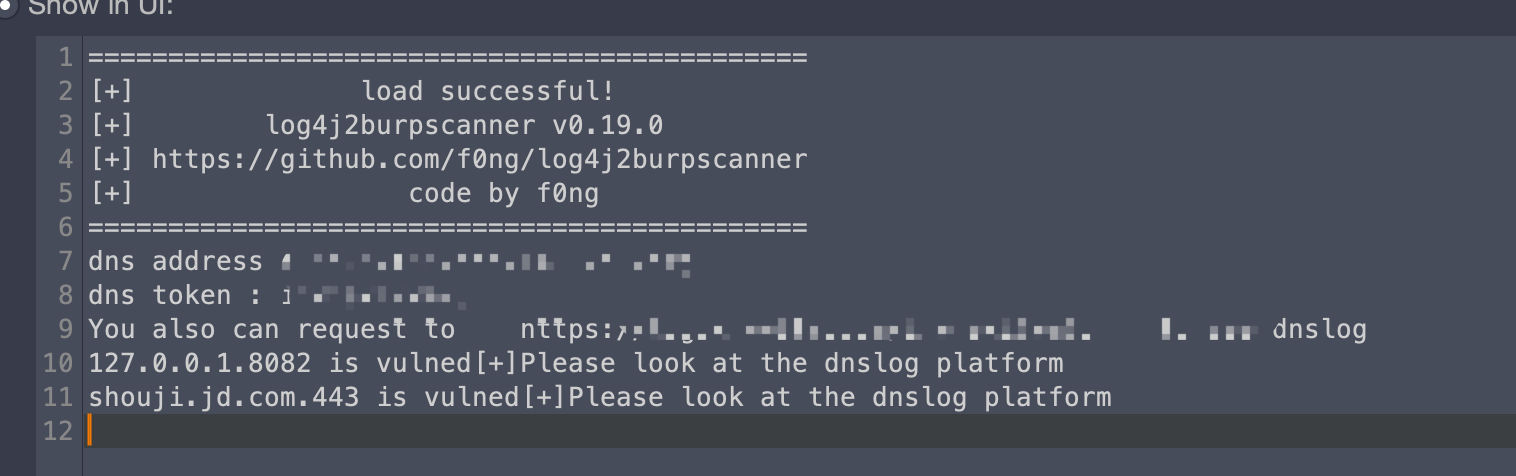
  1. aggiungi il polling della query dnslog, incluse scansione attiva e passiva immagine

Aggiornamento 0.18

2021-12-25

  1. il payload di bypass di jndi: di Send to log4j2 Scanner è usato per i test. attualmente include i seguenti tre tipi j${::-n}di:、 jn${env::-}di:、j${sys:k5:-nD}${lower:i${web:k5:-:}}

Aggiornamento 0.17

2021-12-19

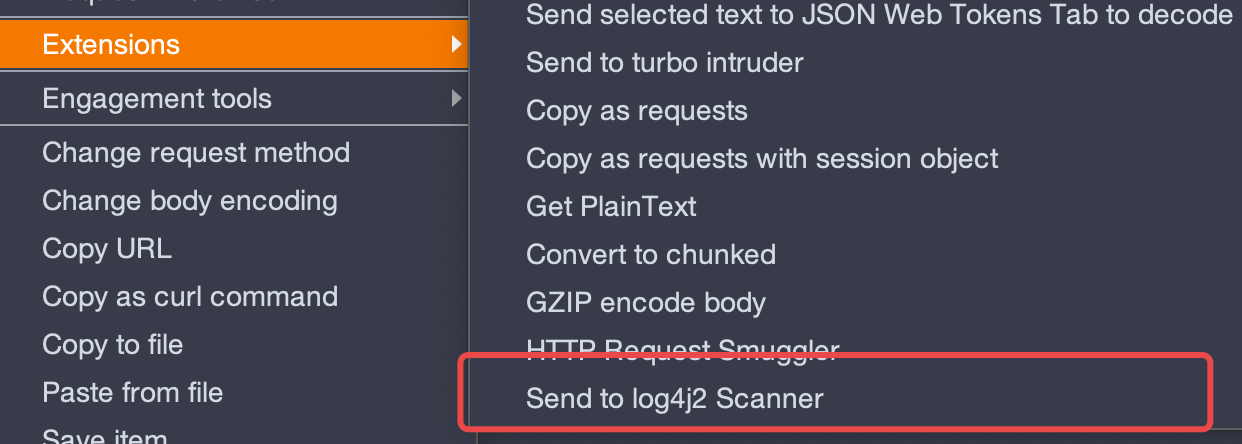
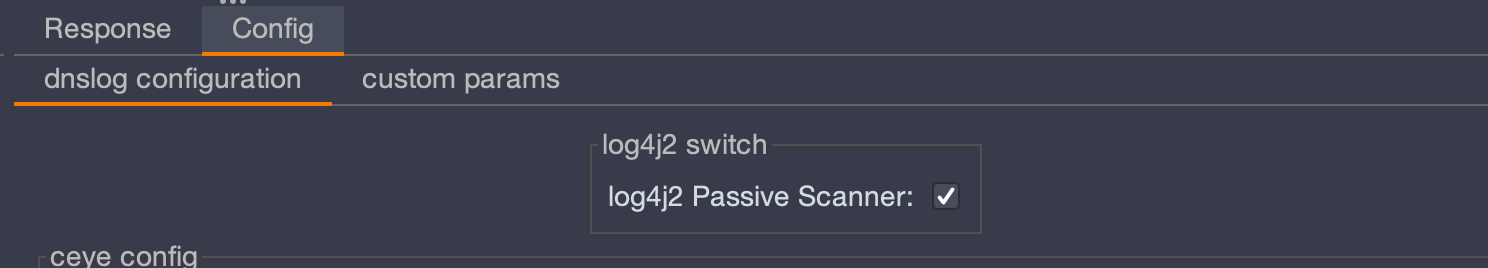
  1. aggiungi l'interruttore passivo log4j2 Passive Scanner, aggiungi il pulsante di menu log4j2 Scanner Send to log4j2 Scanner
  1. aggiorna il parametro payload, aggiungi stringa di caratteri casuale, distingui tra stesso sito e stesso percorso, ottimizzazione del problema %20

  2. riconosci il tipo multipart/form-data, il tipo xml

correzione del problema dei parametri per la creazione del file properties iniziale

Aggiornamento 0.16

2021-12-15

  1. modifica la pagina della UI
  1. aggiungi il parametro isip (per il caso in cui non c'è un nome di dominio e in rete interna c'è solo rilevamento IP) ma questo tipo di test non ha l'ID digitale del punto parametro né l'host

Se non ci sono altri buoni strumenti dnslog per la rete interna da usare in alternativa, puoi collegare gli strumenti di KpLi0rn https://github.com/KpLi0rn/Log4j2Scan

Aggiornamento 0.15

2021-12-14

  1. aggiungi il parametro dnsldaprmi (dns、ldap、rmi) dns predefinito

  2. aggiungi il parametro isContenttypeRefererOrigin, il parametro isAccept

parametro isContenttypeRefererOrigin (se testare Content-Type、Referer、Origin) disattivato di default

parametro isAccept (se testare Accept-Language、Accept、Accept-Encoding) disattivato di default

  1. aggiungi il bypass jndi:, ma l'effetto non è buono, usare con cautela

metodi di bypass jndi: https://twitter.com/ymzkei5/status/1469765165348704256

  • jn${env::-}di:
  • jn${date:}di${date:':'}
  • j${k8s:k5:-ND}i${sd:k5:-:}
  • j${main:\k5:-Nd}i${spring:k5:-:}
  • j${sys:k5:-nD}${lower:i${web:k5:-:}}
  • j${::-nD}i${::-:}
  • j${EnV:K5:-nD}i:
  • j${loWer:Nd}i${uPper::}
  1. aggiungi log.xn--9tr.com alla whitelist

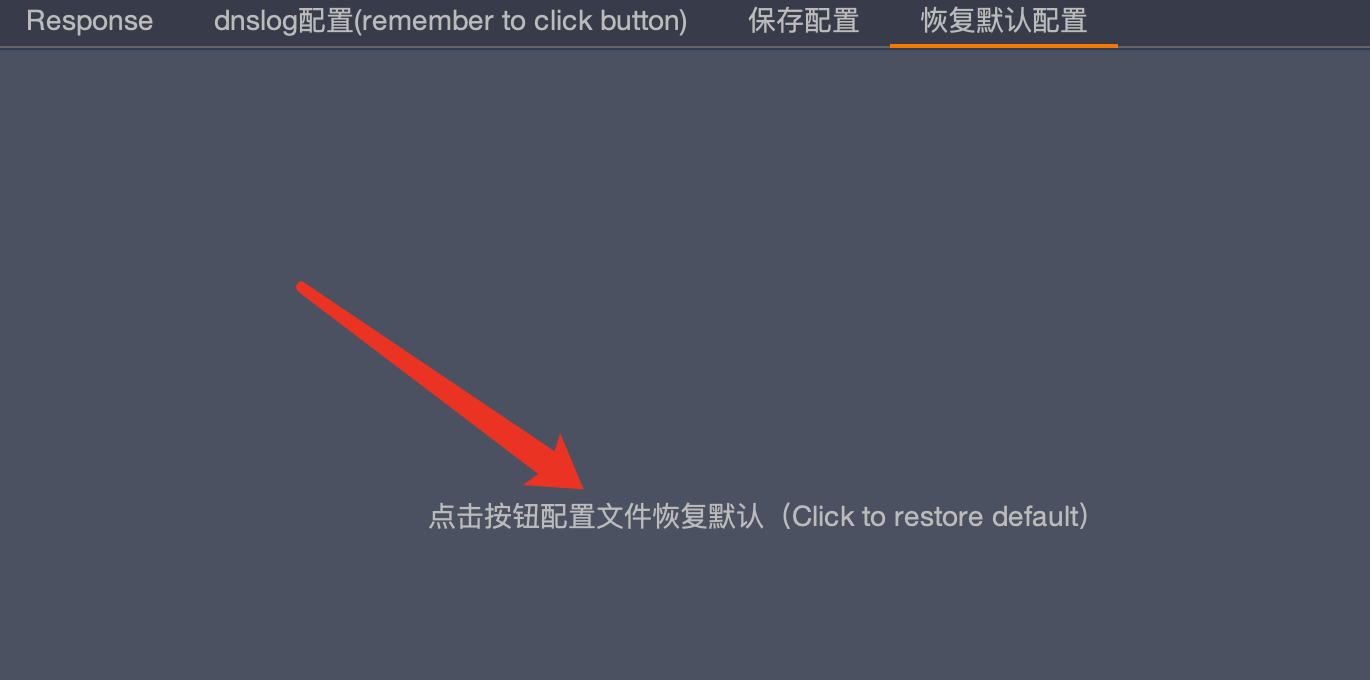
Inoltre, devi cliccare questo pulsante per ottenere gli ultimi parametri di configurazione

Aggiornamento 0.14

2021-12-13

  1. aggiungi il bypass per rc1, aggiungi spazio al payload

  2. più accurato

  3. aggiungi l'API dnslog per l'intranet, puoi personalizzare l'API ceye.io o altre API, incluse le reti interne

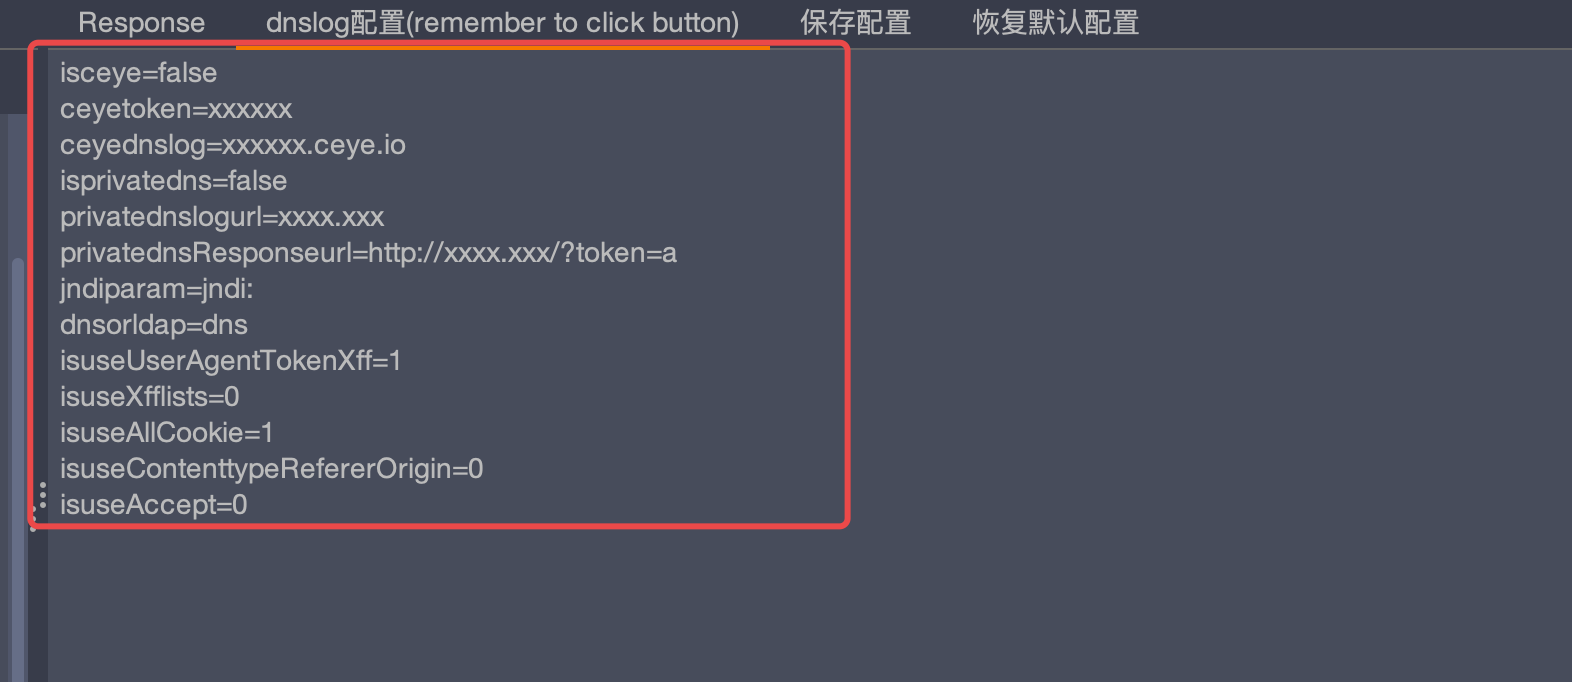
Param 1: isprivatedns (se usare l'API dns privata)

Param 2: privatednslogurl (indirizzo dnslog interno)

Param 3: privatednslogurl (indirizzo di risposta dnslog interno)

  1. aggiungi parametri controllabili per gestire il payload

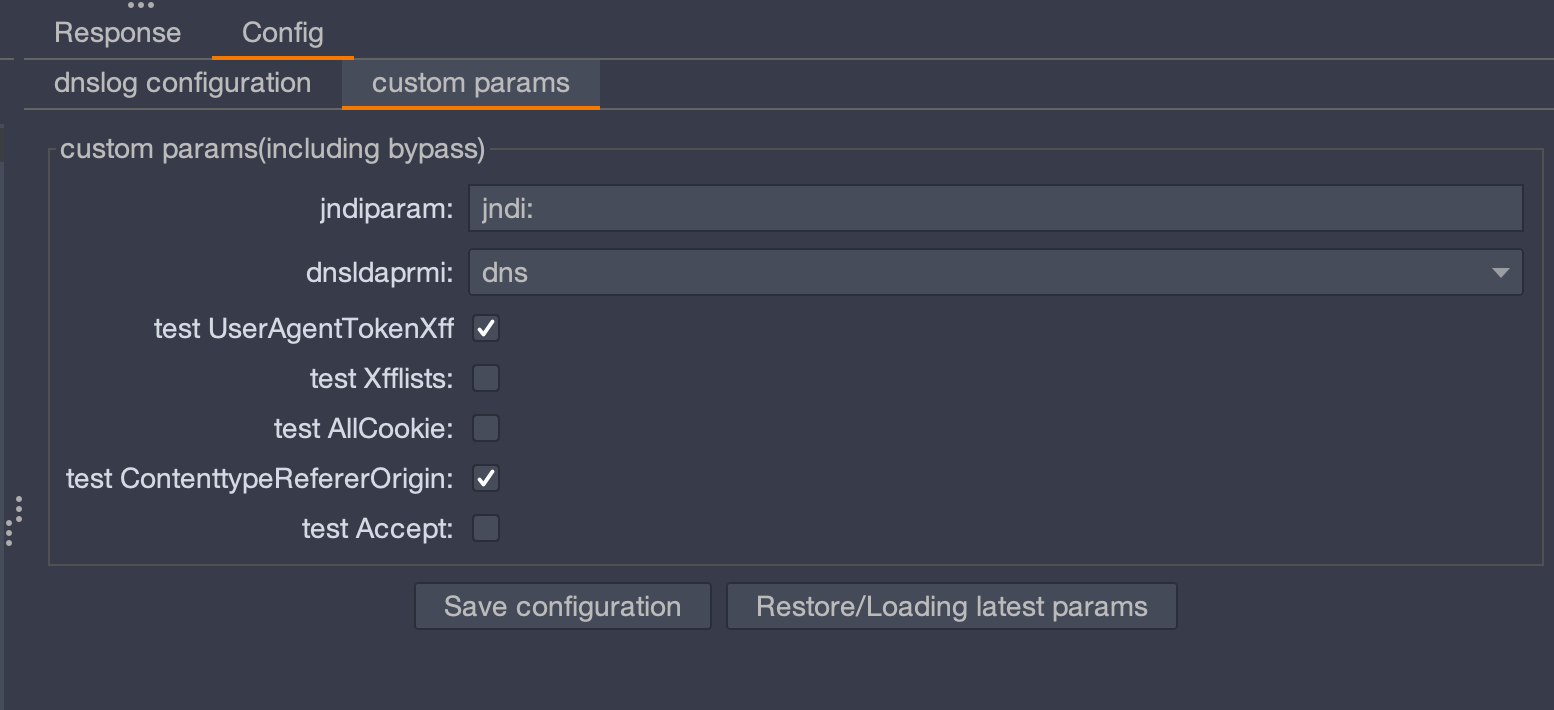
Param 4: isuseUserAgenttokenXff (se testare User-agent、token、X-Forward-for、X-Client-IP) attivo di default

Param 5: isuseXfflists (se testare le liste xff, incluse altre xff) disattivato di default

Param 6: isuseAllCookie (se testare tutti i cookie) attivo di default

Ricorda di cliccare il pulsante ripristina valori predefiniti per ottenere gli ultimi parametri dnslog

0x01 Più accurato

0x02 Aggiungi API dnslog per l'intranet, puoi personalizzare l'API ceye.io o altre API, incluse le reti interne

Dato che non ho un indirizzo dnslog per l'intranet, qui uso ceye.io per testare

Assicurati della connettività tra l'intranet e l'indirizzo dnslog dell'intranet, e tra l'intranet e l'indirizzo di risposta dnslog
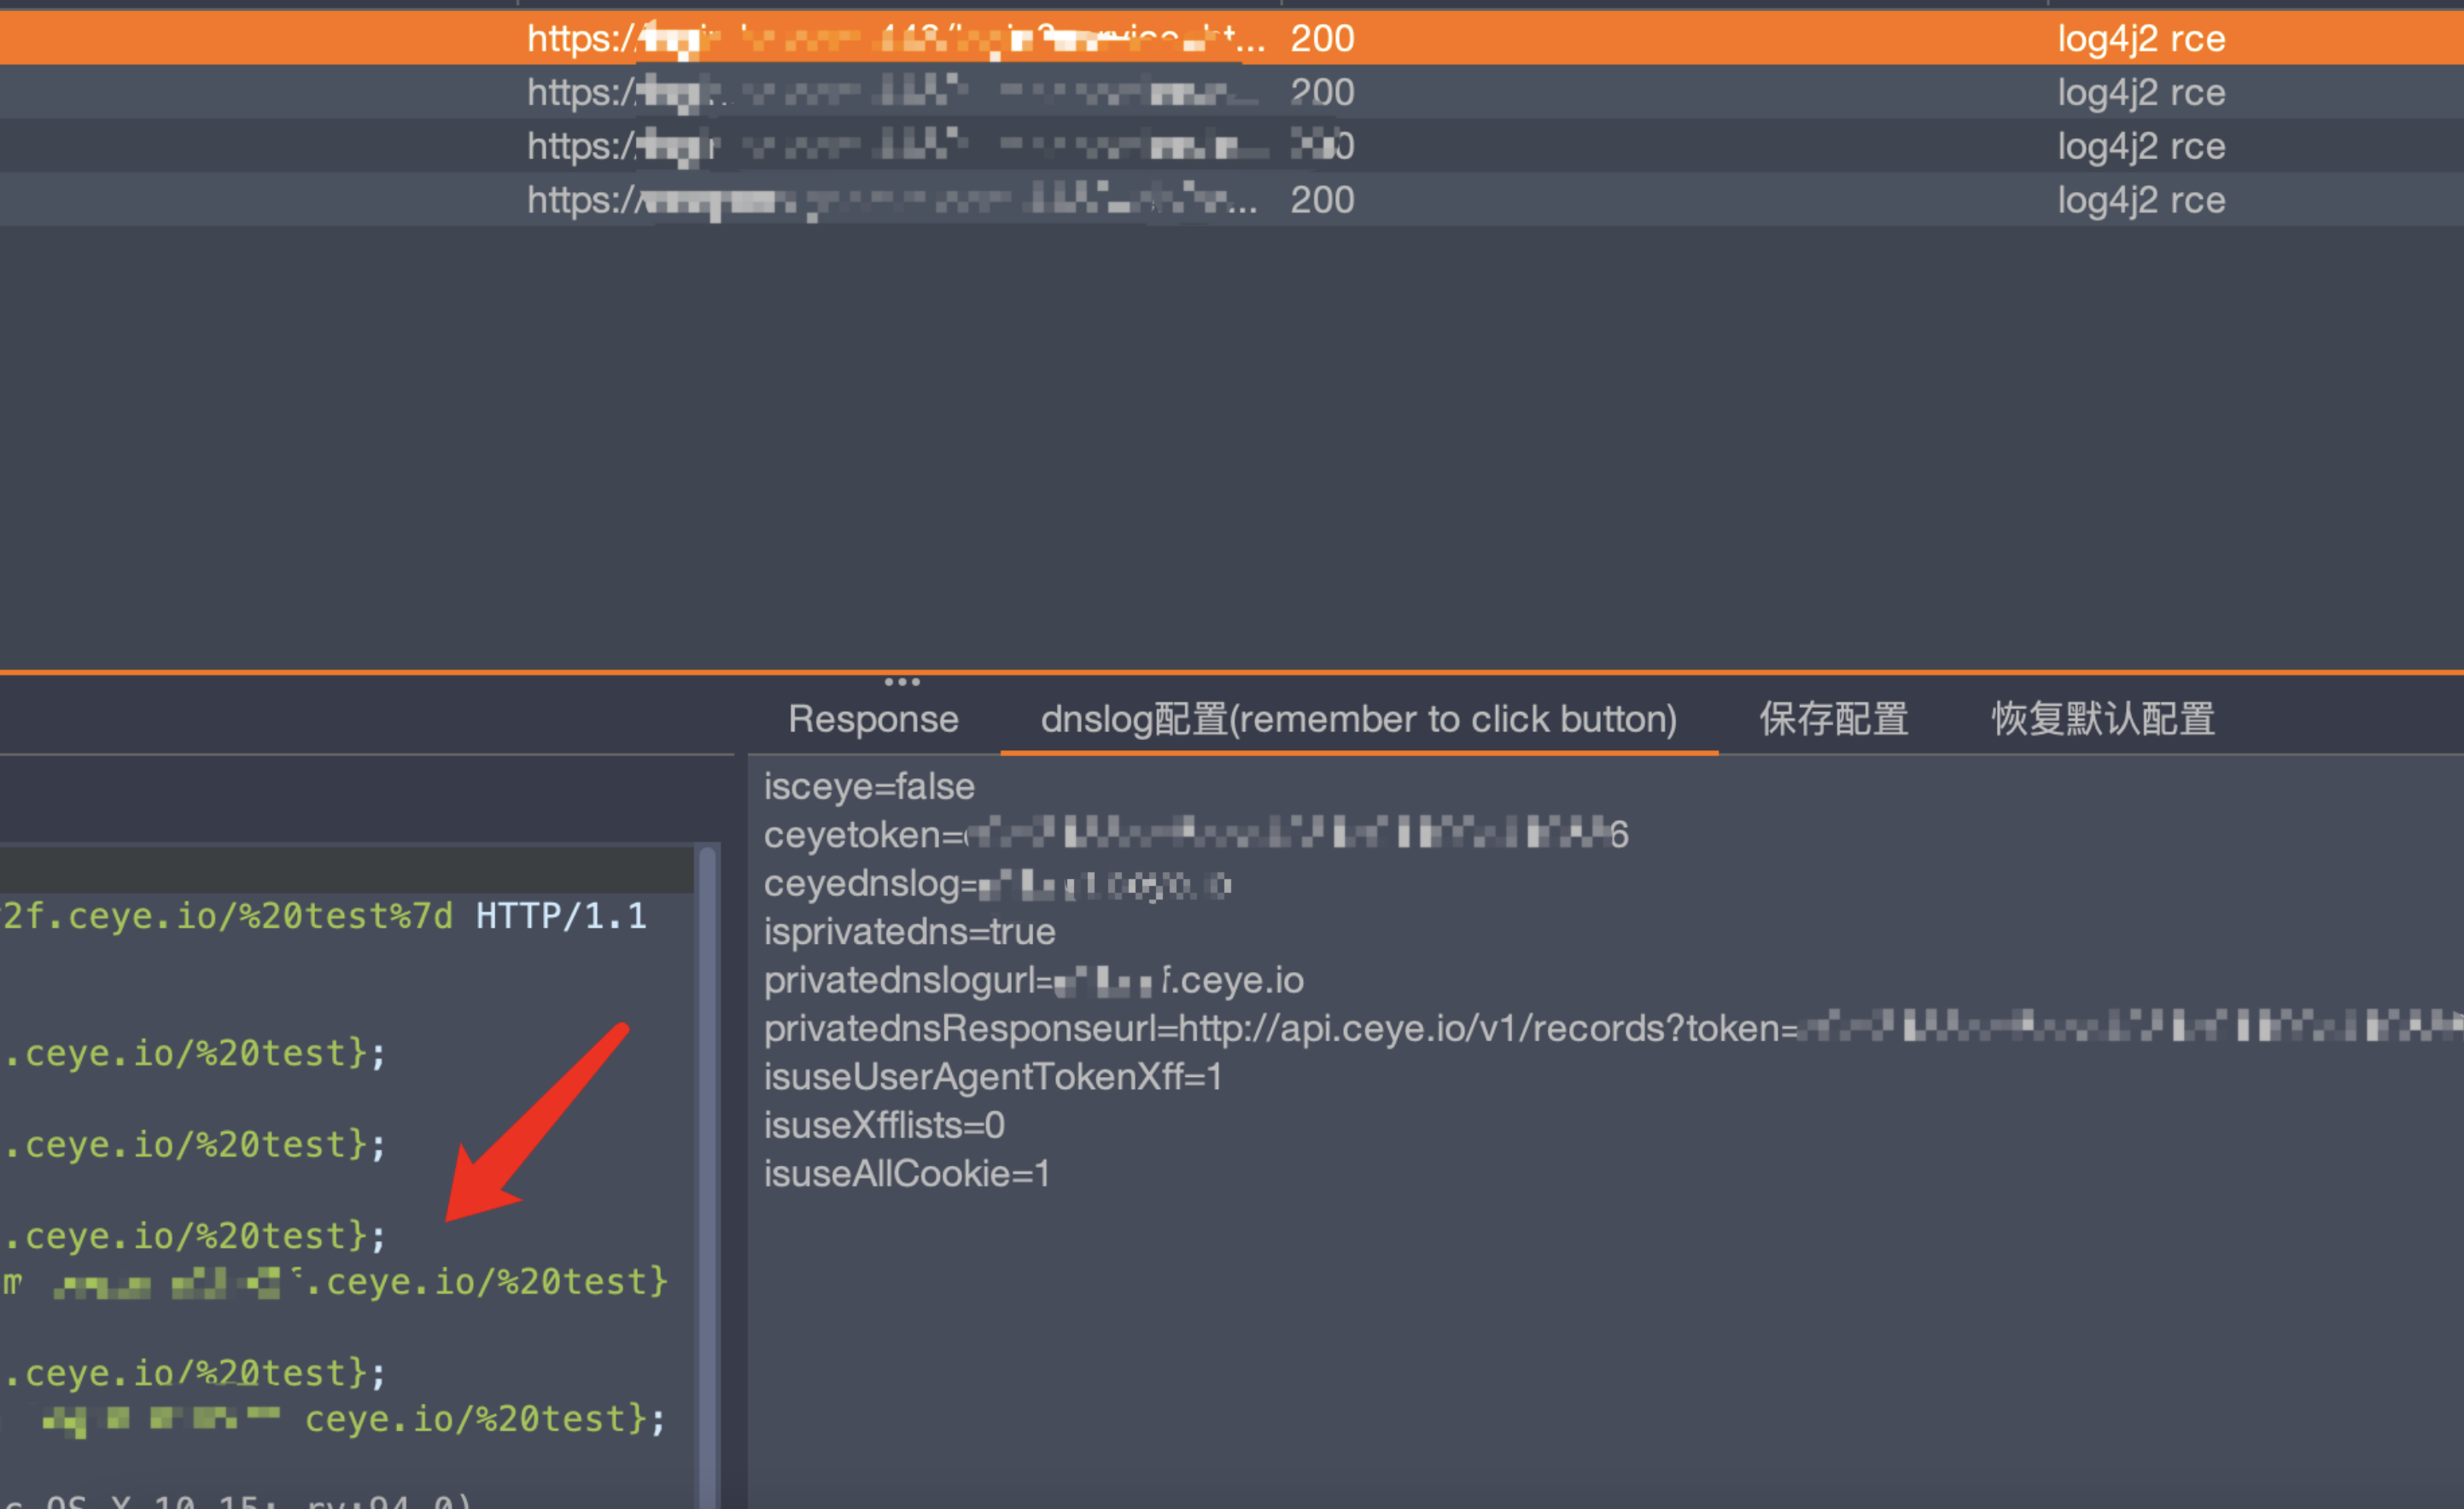
0x03 Aggiungi parametri controllabili per gestire il payload

Scarica lo strumento