
 ev-flow/quark-engine
Motore di punteggio per malware Android basato su regole che analizza gli APK utilizzando analisi statica e dinamica per rilevare vulnerabilità, identificare famiglie di malware e generare rapporti dettagliati sulle minacce.
<p align="center">
    <a href="https://www.blackhat.com/asia-24/arsenal/schedule/index.html#quark-script---dig-vulnerabilities-in-the-blackbox-37549">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202024-blue">
    </a>
    <a href="https://www.blackhat.com/asia-21/arsenal/schedule/index.html#quark-engine-storyteller-of-android-malware-22458">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202021-blue">
    </a>
    <a href="https://conference.hitb.org/hitb-lockdown002/sessions/quark-engine-an-obfuscation-neglect-android-malware-scoring-system/">
        <img alt="HITB" src="https://img.shields.io/badge/HITB-Lockdown%20002-red">
    </a>
    <a href="https://www.youtube.com/watch?v=XK-yqHPnsvc&ab_channel=DEFCONConference">
        <img alt="defcon" src="https://img.shields.io/badge/DEFCON%2028-BTV-blue">
    </a><br>
    <a href="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml">
        <img alt="build status" src="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml/badge.svg">
    </a>
    <a href="https://codecov.io/gh/quark-engine/quark-engine">
        <img alt="codecov" src="https://codecov.io/gh/ev-flow/quark-engine/graph/badge.svg">
    </a>
    <a href="https://github.com/18z/quark-rules/blob/master/LICENSE">
        <img alt="license" src="https://img.shields.io/badge/License-GPLv3-blue.svg">
    </a>
    <a href="https://www.python.org/downloads/release/python-31015/">
        <img alt="python version" src="https://img.shields.io/badge/python-3.10-blue.svg">
    </a>
    <a href="https://pypi.org/project/quark-engine/">
        <img alt="PyPi Download" src="https://pepy.tech/badge/quark-engine">
    </a><br>
    <a href="https://twitter.com/quarkengine">
        <img alt="Twitter" src="https://img.shields.io/twitter/follow/quarkengine?style=social">
    </a><br>
    <img src="https://assets.kitploit.com/production/public/readmes/6741/03a197011a23cc6c340ef8243156a4a8da0cb226daf3ea012a0d007029c48fa9.png"/>
</p>

## Vetrina dei Report di Analisi delle Famiglie di Malware

<table>

  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/e14e7970a278faef3a85a6ceee30dd7681c8d7be6f16bc8fad16ff3230600bc1.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/72948195e3960572f7c23ff84362625375890339c5f75d651fe42d02e9ed1e95.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/1705305abf7957429991bf0cf5ba0bc619edc460604806451ecd0ddc8c464a23.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d94cb3d285cfcc850934be26d17b38c226bc671cddb707ce6597e399f2dca1de.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/2423f24f7933d1923794763e041bdb9d99027688f5f3254e73f7b36e79e3c00a.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/0035c5f69112d8097ee4ece87a8b0f05f28bc2dec6a8f8cec645138c4d0b5080.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/f73f15ad9490c35e70dbea6a90acbd69b480103f9fcdc87440868c3f745c1450.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/c0628a03cbd744f7cb5077d27e9cf3b31e4e6faa11a480c729e6f66f1c9f9391.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/ff076c7dc8c384297783518dcec6861ef3de193f292724589759ab38c6717032.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d8a967c14e5b508626a281d50f008ab3a6422008231e9e7b3b6b8bbc0822afe5.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/eea1fde985ce1cbc5097045e39ed59a92b3c1b9defa920084d64764bd582b8f6.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/4e1ef70891c707c427030190d413c66e65183608abfc96d550c203ae7b121ead.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/64d7d5044f1b2e2219507f765302a95313f04c19e81a10f5b7c0dd04ceb13a12.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/5a4348c3ee554e08cf1509923c29152a337b9c1e7f674b5d0f187feb8884b7f0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/cf2ac808de2437476ff2b20e8178cd906614fe5daea9c3d56c57683c45f73558.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/00a382b46e7116952deba2411f72d1eb3addd9d94a0f43cc28419c6e7728c4c0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/fb3f3c0f39b14940edfc6ba133a0670a333e509b19d1e4c5d259621d8875eefb.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/6bc7b397dedd9d531ff7a4add4e97001ff5bfe6f78d0506de06b0f4352f65538.png" width="310"></td>
  </tr>
  <tr>
      <td><img src="https://assets.kitploit.com/production/public/readmes/6741/946a13c57e64267f069f0bd0ca98dba98216d014092dc0f09c5eadb060854986.png" width="310"></td>
  </tr>
</table>


| Famiglia      | Riepilogo                                            | Comportamenti Caratteristici                    | Report |
|-------------|----------------------------------------------------|--------------------------|--------|
| DroidKungFu | Escalation dei privilegi con controllo C2.              | 1. Ottenere accesso illimitato al dispositivo.<br>2. Installare/Disinstallare app aggiuntive.<br>3. Inoltrare dati riservati. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-droidkungfu) |
| GoldDream   | Esfiltrazione di SMS e registri chiamate con comandi C2 remoti. | 1. Monitorare messaggi SMS e chiamate telefoniche.<br>2. Caricare messaggi SMS e chiamate telefoniche su server remoti.              | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-golddream) |
| SpyNote     | Furto di credenziali e sorveglianza del dispositivo tramite RAT.  | 1. Acquisire screenshot.<br>2. Simulare gesti dell'utente.<br>3. Registrare l'input dell'utente.<br>4. Comunicare con server C2.      | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-spynote) |
| DawDropper  | Dropper che installa trojan bancari per furto finanziario. | 1. Scaricare APK da server remoti.<br>2. Installare APK aggiuntivi. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-dawdropper) |
| SLocker     | Ransomware Android che blocca/cifra i dispositivi.     | 1. Bloccare il dispositivo con una schermata di sovrapposizione. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-slocker) |
| PhantomCard | Frode finanziaria basata su relay NFC.                   | 1. Comunicare con server C2.<br>2. Leggere i dati di pagamento delle carte NFC.<br>3. Acquisire i PIN delle carte NFC tramite schermate ingannevoli.  | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-phantomcard) |
| ToxicPanda  | Trojan bancario che abilita frode sul dispositivo.     | 1. Abusare dell'Accessibilità.<br>2. Controllo remoto del dispositivo.<br>3. Intercettare OTP. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-toxicpanda) |
| Hydra       | Trojan bancario che utilizza attacchi di sovrapposizione.        | 1. Furto di credenziali tramite sovrapposizione.<br>2. Abuso dell'Accessibilità.<br>3. Rubare OTP/cookie. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-hydra) |
| SharkBot    | Trojan bancario mirato a credenziali e transazioni finanziarie. | 1. Abusare dei servizi di Accessibilità.<br>2. Eseguire attacchi di sovrapposizione per rubare credenziali.<br>3. Intercettare messaggi SMS (OTP). | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-sharkbot) |
| Antidot     | Trojan bancario mascherato da aggiornamenti legittimi per furto di dati finanziari. | 1. Intercettare messaggi SMS (OTP).<br>2. Registrare l'input dell'utente (keylogging).<br>3. Abilitare il controllo remoto tramite C2. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-antidot) |
| Arsink      | Trojan bancario incentrato sull'esfiltrazione di credenziali e dati finanziari. | 1. Rubare dati sensibili dal dispositivo.<br>2. Intercettare messaggi SMS (OTP). | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-arsink) |
| TrickMo     | Trojan bancario che utilizza attacchi di sovrapposizione e abuso dell'accessibilità per il furto di credenziali. | 1. Attacchi di sovrapposizione per rubare credenziali bancarie.<br>2. Intercettare SMS per bypassare 2FA.<br>3. Registrazione dello schermo e abuso dell'accessibilità.<br>4. Caricamento dinamico del payload tramite reflection. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-trickmo) |
| Anubis      | Trojan bancario con capacità RAT.              | 1. Furto di credenziali tramite sovrapposizione.<br>2. Keylogging.<br>3. Intercettare SMS (OTP).<br>4. Controllo remoto tramite C2. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-anubis) |
| GodFather  | Trojan bancario mirato a credenziali finanziarie tramite sovrapposizione e abuso dell'accessibilità. | 1. Eseguire attacchi di sovrapposizione per rubare credenziali.<br>2. Abusare dei servizi di Accessibilità.<br>3. Intercettare messaggi SMS (OTP).<br>4. Rubare credenziali bancarie e dati sensibili. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-godfather) |
| TangleBot   | Malware Android basato su SMS che ruba dati personali e finanziari. | 1. Diffondersi tramite link di phishing via SMS.<br>2. Controllare le interazioni del dispositivo e le schermate di sovrapposizione.<br>3. Accedere a SMS, contatti, registri chiamate, fotocamera e microfono.<br>4. Rubare informazioni sull'account e finanziarie. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-tanglebot) |
| BRATA       | Trojan bancario con capacità di controllo remoto e anti-analisi. | 1. Eseguire attacchi di sovrapposizione per rubare credenziali bancarie.<br>2. Abusare dei servizi di Accessibilità per il controllo del dispositivo.<br>3. Intercettare messaggi SMS (OTP).<br>4. Eseguire comandi di reset di fabbrica o cancellazione del dispositivo. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#brata-malware-family-analysis-report) |
| Cerberus    | Trojan bancario mirato a credenziali finanziarie tramite sovrapposizione e controllo del dispositivo. | 1. Eseguire attacchi di sovrapposizione per rubare credenziali.<br>2. Abusare dei servizi di Accessibilità.<br>3. Registrare l'input dell'utente (keylogging).<br>4. Abilitare il controllo remoto tramite C2. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#cerberus-malware-family-analysis-report) |
| SuperCardX  | Malware relay NFC che abilita frodi nei pagamenti contactless. | 1. Leggere i dati delle carte di pagamento NFC.<br>2. Inoltrare le transazioni NFC a dispositivi controllati dall'attaccante.<br>3. Comunicare con server C2.<br>4. Facilitare pagamenti contactless non autorizzati. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#supercardx-malware-family-analysis-report) |
| NGate       | Malware basato su NFC che abilita attacchi relay e frodi di pagamento. | 1. Leggere i dati delle carte di pagamento NFC.<br>2. Inoltrare le comunicazioni NFC a dispositivi controllati dall'attaccante.<br>3. Comunicare con server C2.<br>4. Facilitare pagamenti contactless non autorizzati. | [Visualizza](https://quark-engine.readthedocs.io/en/latest/malware_report.html#ngate-malware-family-analysis-report) |

## Avvio Rapido

### Passo 1. Installazione tramite PyPi
Installa l'ultima versione di Quark Engine:
```bash
$ pip3 install -U quark-engine
```

### Passo 2. Scaricare le Ultime Regole
Scarica il database di regole più recente:
```bash
$ freshquark
```

### Passo 3. Eseguire il Report Riepilogativo
Analizza un APK con le regole scaricate e genera un report riepilogativo:
```bash
$ quark -a <apk_file> -s
```
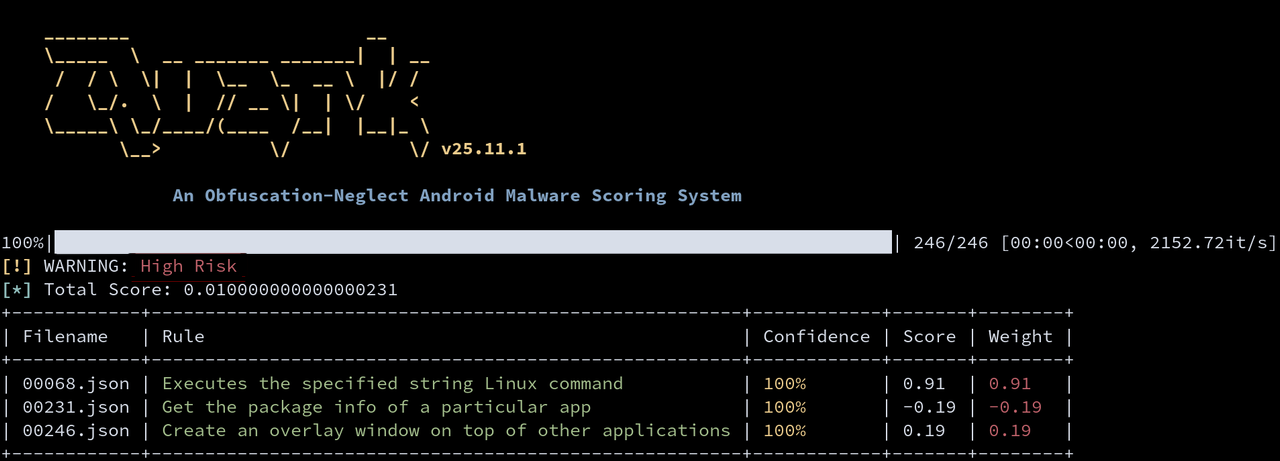
### Passo 4. Visualizzare i Risultati
Esempio di output:
<img width="1280" height="461" alt="Screenshot-2025-11-25-22-36-54" src="https://assets.kitploit.com/production/public/readmes/6741/896c831335911a2de27ffe4eaa7f501d0f1670432afde44c94df5f1a46b06bd1.png" />


## Riconoscimenti

### The Honeynet Project

<a href="https://www.honeynet.org"> <img style="border: 0.2px solid black" width=115 height=150 src="https://assets.kitploit.com/production/public/readmes/6741/3434e2b0361550a5a1836ff81c009062d9e83ef7bb84cd53186cd9cd939252ed.png" alt="Honeynet.org logo"> </a>

### Google Summer Of Code

Quark-Engine ha partecipato al GSoC sotto il progetto Honeynet!

*   2021:
    *   [YuShiang Dang](https://twitter.com/YushianhD): [New Rule Generation Technique & Make Quark Everywhere Among Security Open Source Projects](https://github.com/ev-flow/ref/blob/main/GSoC-2021-YuShiangDang.md)
    *   [Sheng-Feng Lu](https://twitter.com/haeter525): [Replace the core library of Quark-Engine](https://github.com/ev-flow/ref/blob/main/GSoC-2021-ShengFengLu.md)

Rimani sintonizzato per il prossimo GSoC! Unisciti alla [chat Slack di Honeynet](https://gsoc-slack.honeynet.org/) per maggiori informazioni.

## Valori Fondamentali del Team di Quark Engine

*   Amiamo i **campi di battaglia**. Abbracciamo le **incertezze**. Sfidiamo gli **impossibili**. **Ripensiamo** tutto. Cambiamo il modo in cui le persone pensano. E la cosa più importante di tutte, traiamo beneficio da noi stessi avvantaggiando gli altri **per primi**.